Autorizzazioni e accesso ai dati
Workflow Trigger Extensions Non richiede l'accesso ai dati al momento dell'installazione. Ogni risorsa a cui può accedere è soggetta a consenso esplicito e concessa singolarmente, pertanto l'app può visualizzare solo ciò di cui i tuoi flussi di lavoro hanno effettivamente bisogno.
Concessione di un'autorizzazione
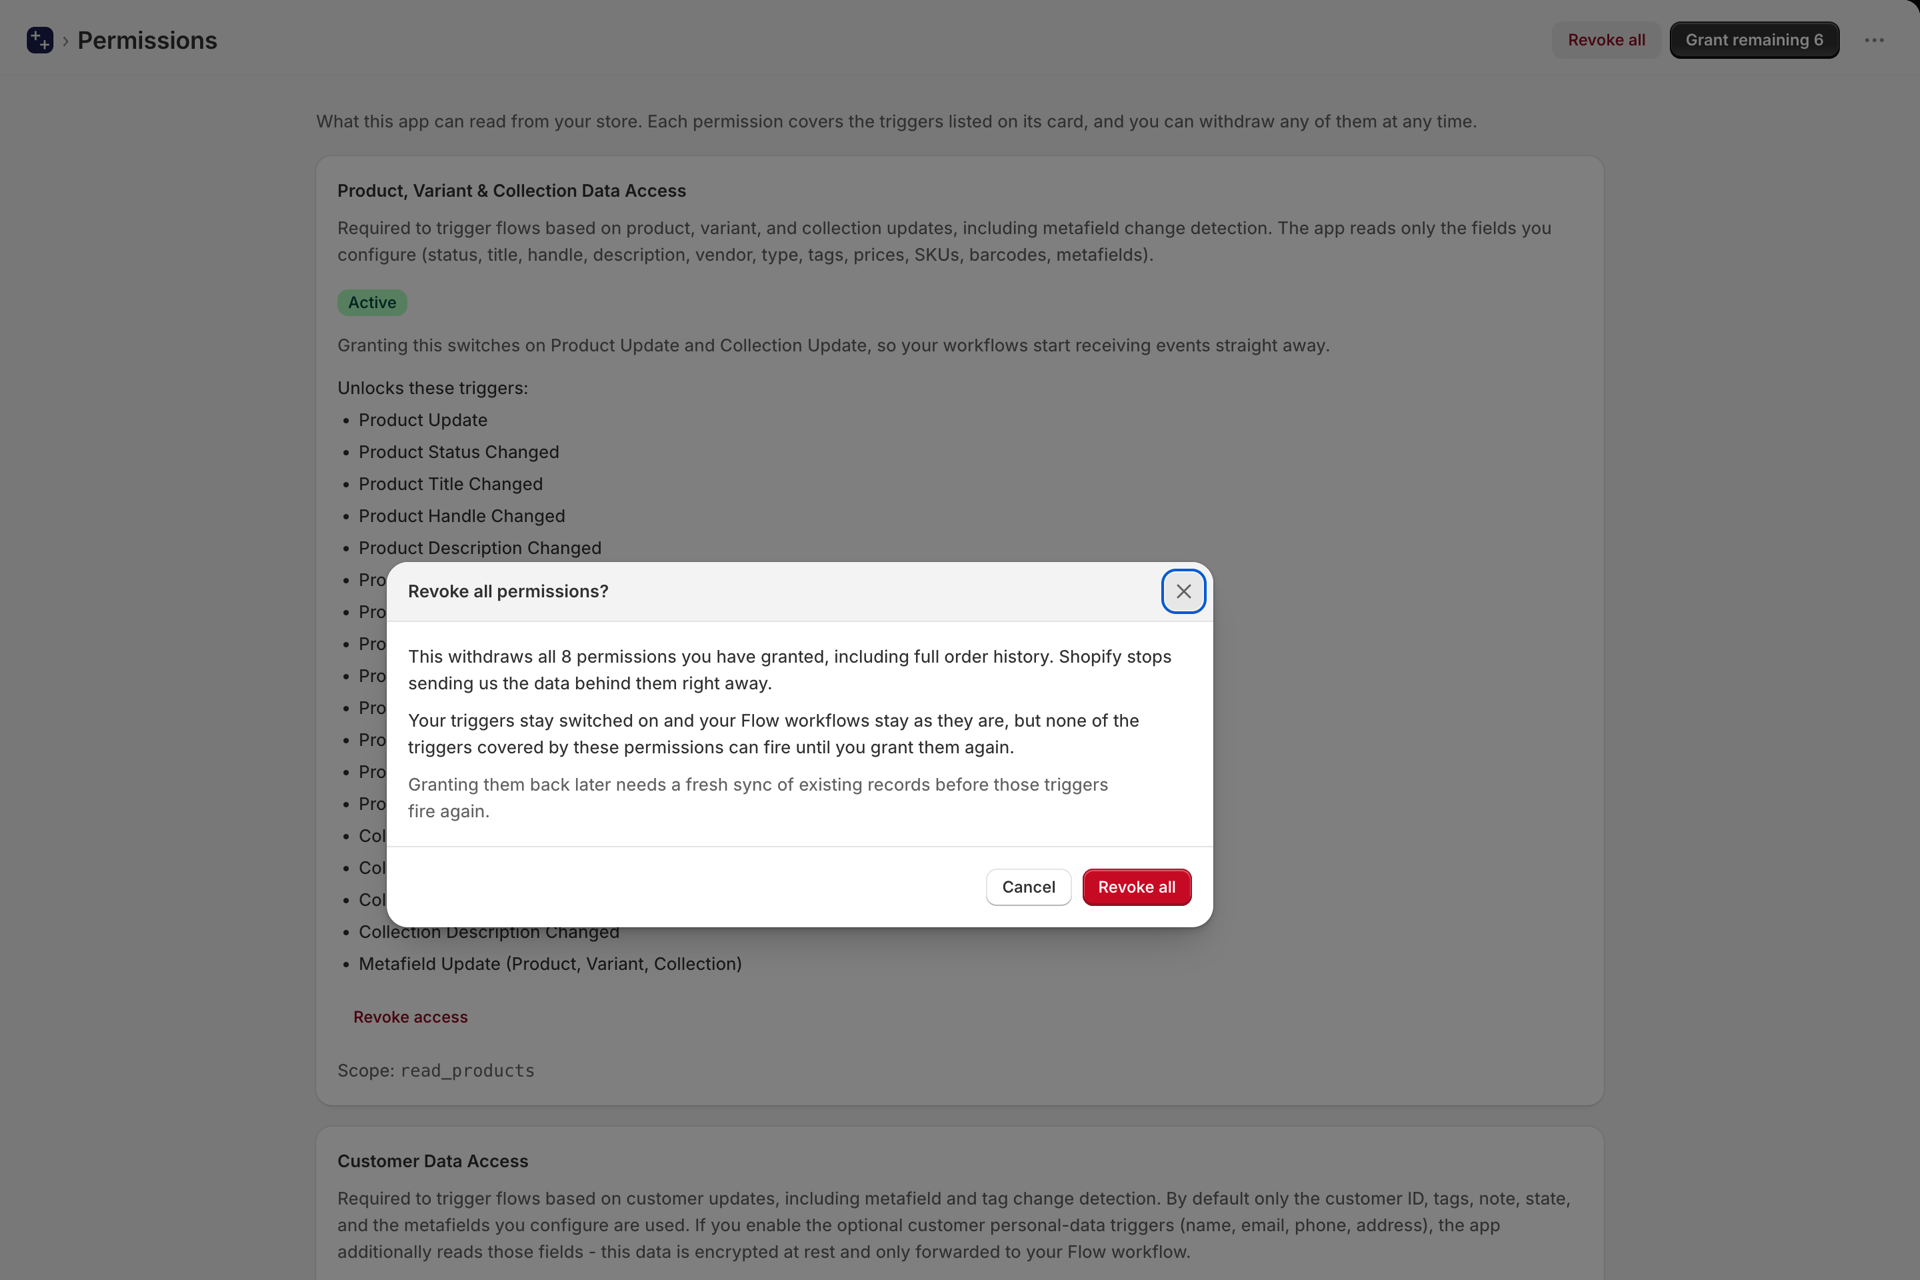
- Apri "Autorizzazioni" dal menu di navigazione dell'app.
- Trova la scheda relativa ai dati che ti servono.
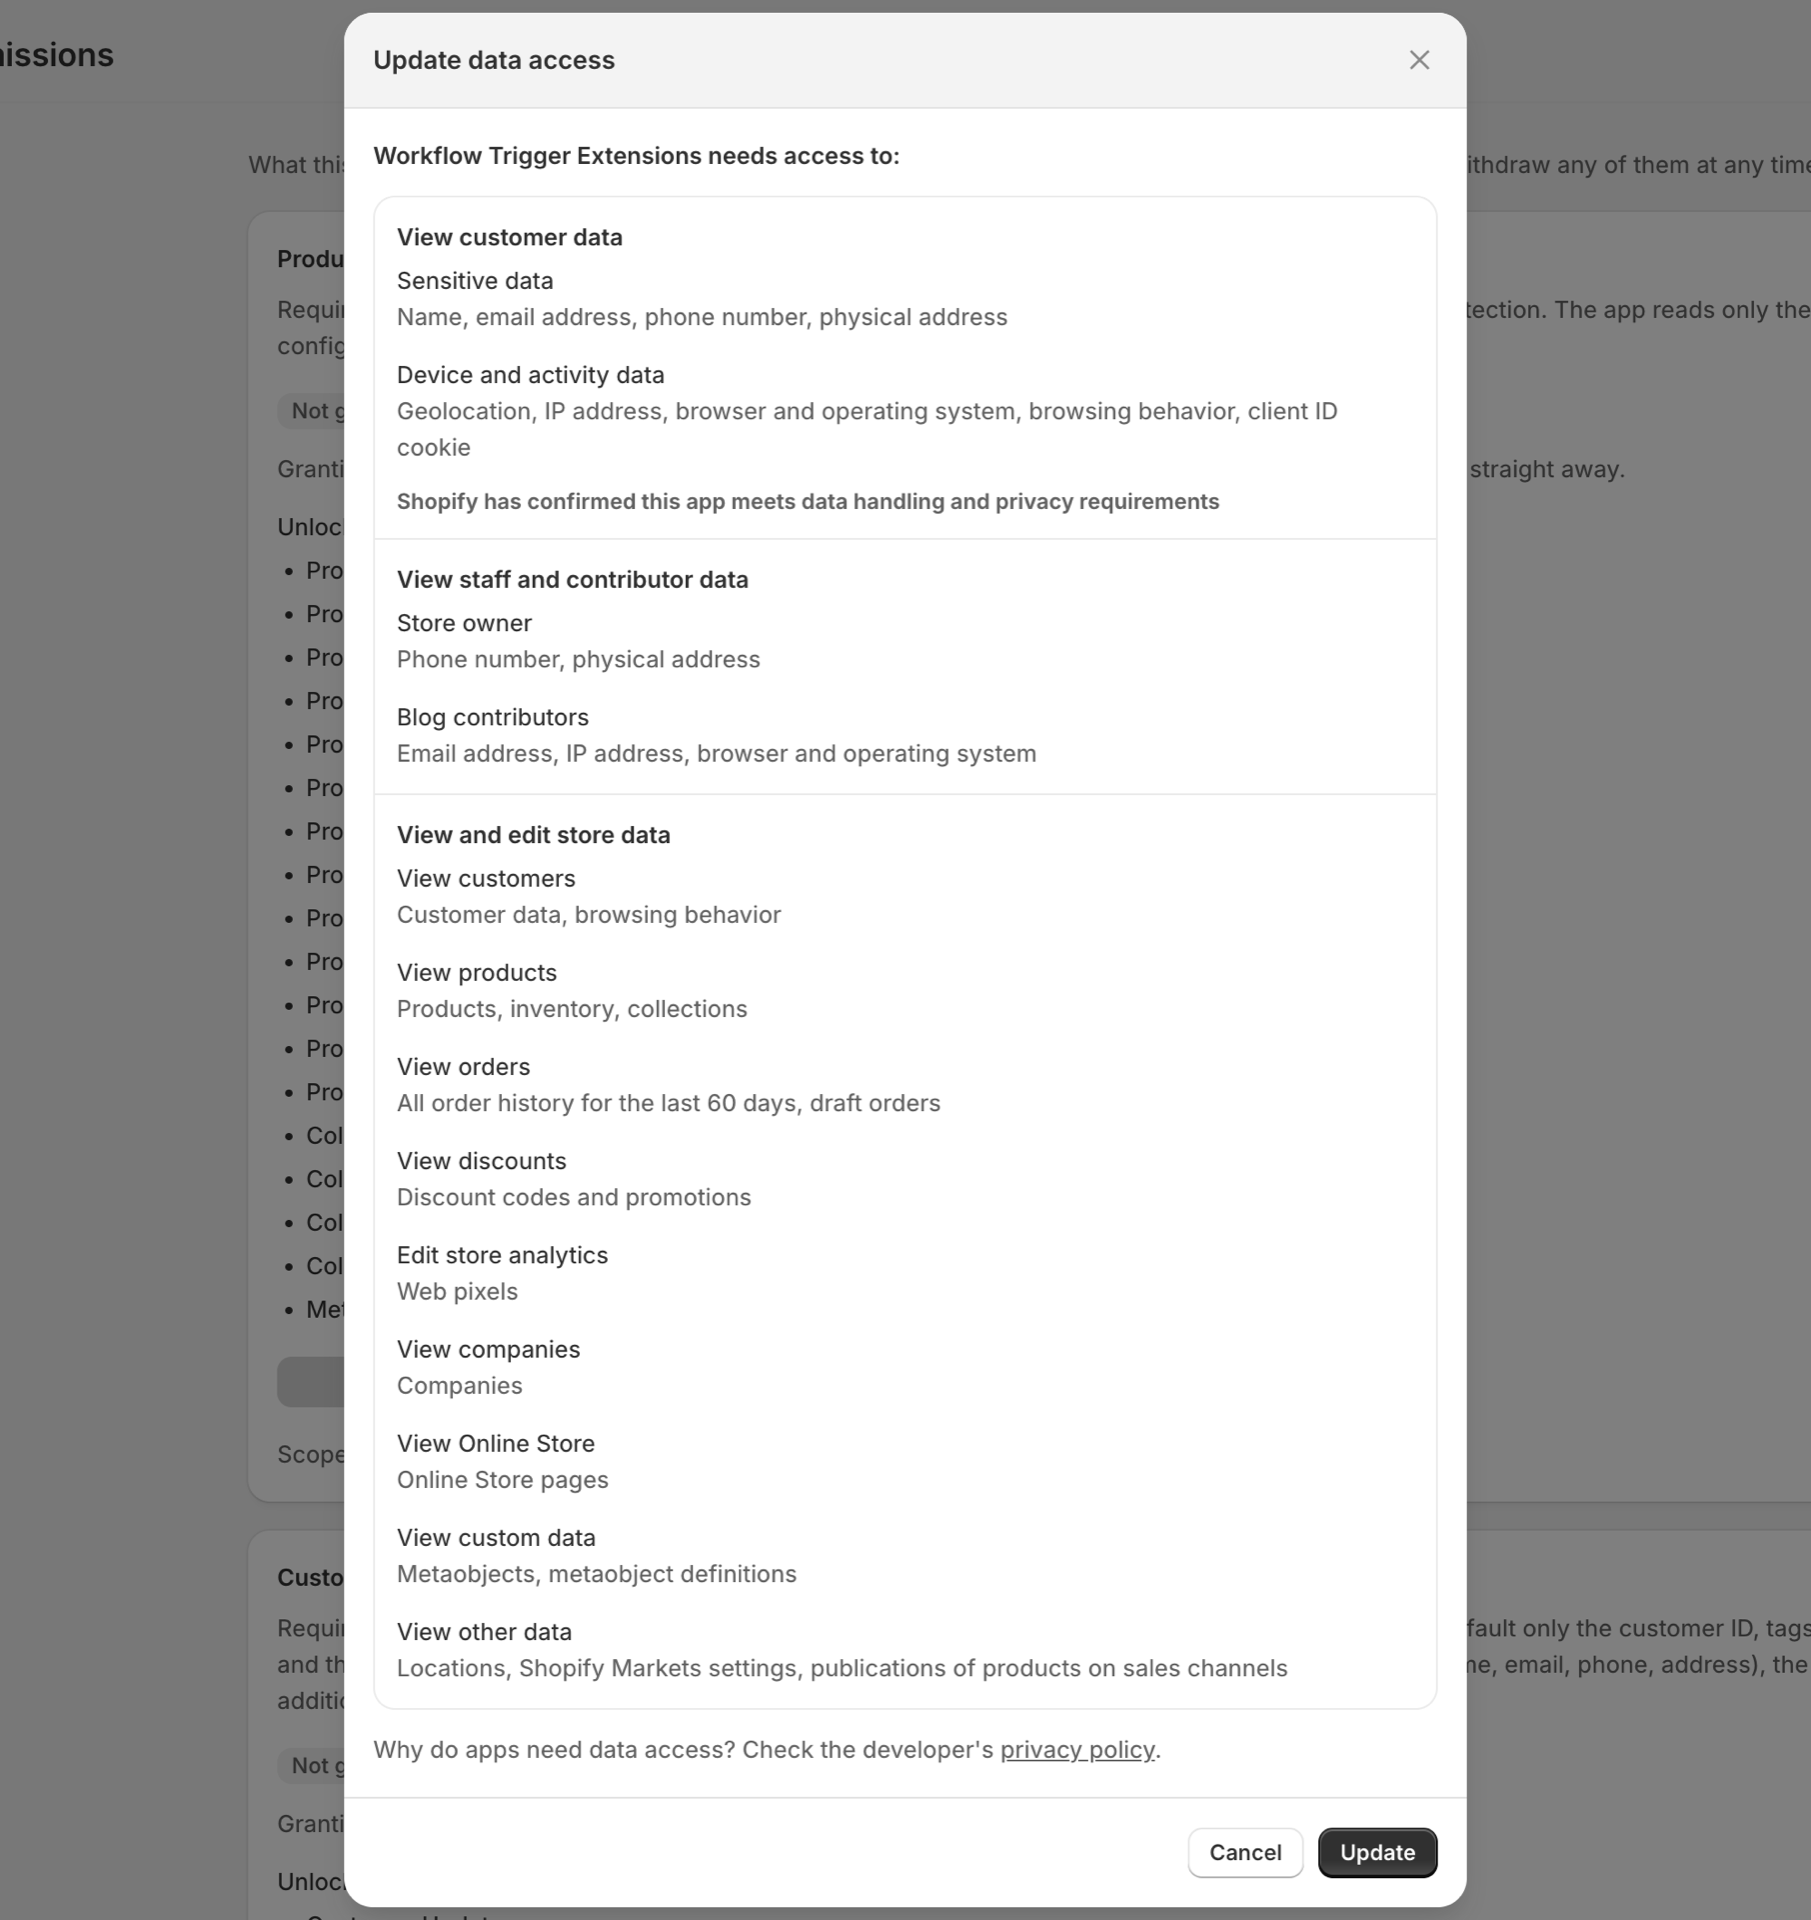
- Fare clic su "Concedi", quindi confermare nella finestra di dialogo di Shopify.
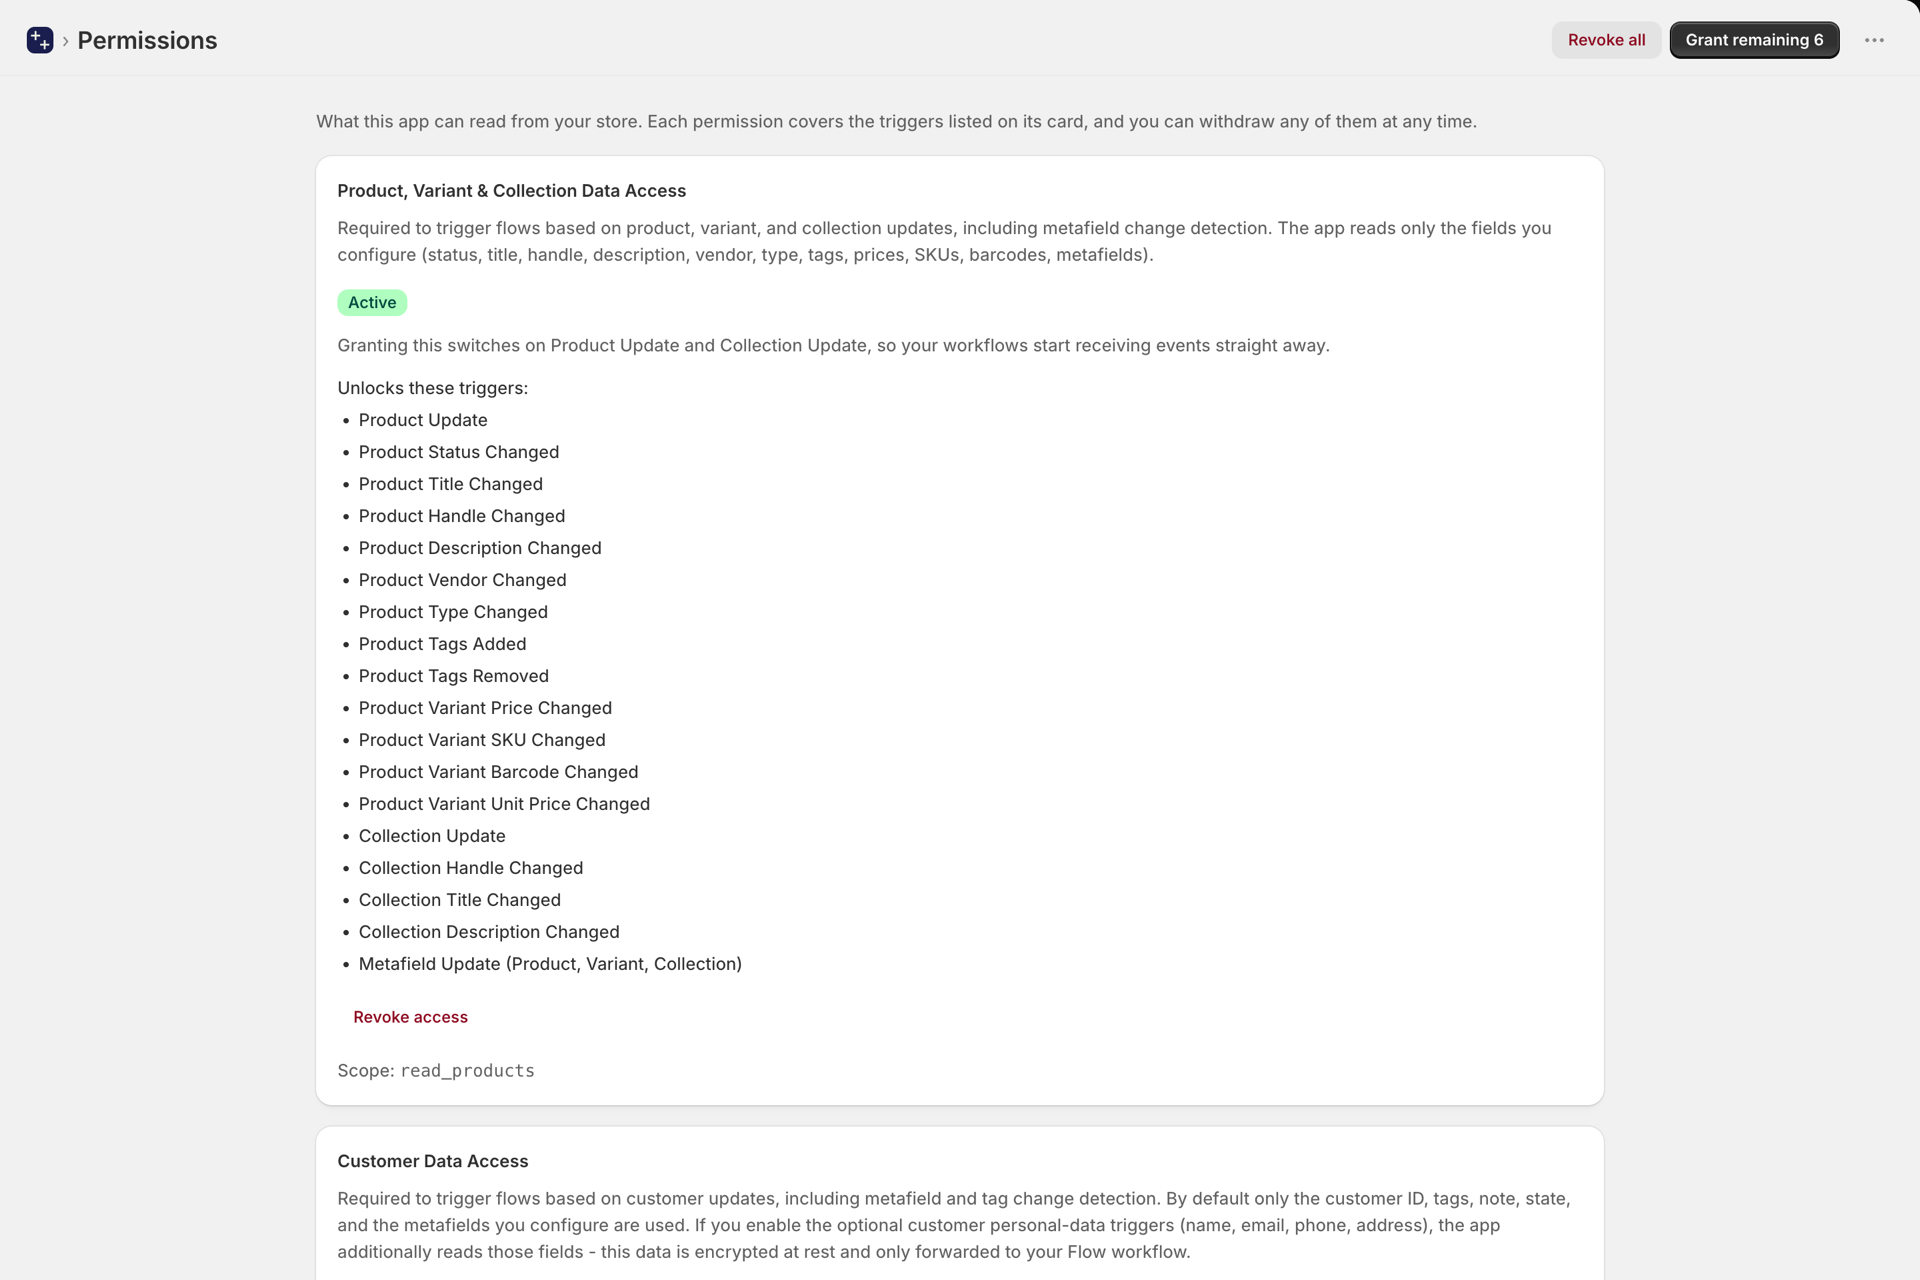
Ogni scheda indica i trigger che sblocca, quindi puoi procedere a ritroso partendo dal trigger che ti interessa. La revoca funziona allo stesso modo e ha effetto immediato. Quando si attiva un trigger dalla pagina "Trigger", viene richiesta immediatamente l'autorizzazione necessaria, quindi puoi concederla anche al volo.
Le autorizzazioni
| Autorizzazione | Sblocca |
|---|---|
| Accesso ai dati relativi a prodotti, varianti e collezioni | Trigger relativi a prodotti, varianti e collezioni, oltre ai relativi metacampi |
| Accesso ai dati dei clienti | Trigger relativi ai clienti, tag, note, stato, consenso al marketing e metacampi dei clienti |
| Accesso ai dati degli ordini | Trigger degli ordini, voci d'ordine, evasione degli ordini, stato finanziario e metacampi degli ordini |
| Bozza di ordinanza sull'accesso ai dati | Condizioni di attivazione delle bozze d'ordine per i flussi di lavoro B2B e all'ingrosso |
| Accesso ai dati aziendali e relativi alle sedi (B2B) | Trigger relativi all'azienda, alla sede dell'azienda e ai contatti dell'azienda |
| Accesso ai dati scontato | L'intero ciclo di vita dello sconto, compresa la scadenza |
| Accesso ai dati di magazzino | Soglie di costo per le scorte e le varianti per sede |
| Accesso ai dati relativi alle località | Trigger relativi al ciclo di vita della posizione |
| Accesso ai dati di mercato | Fattori che determinano il ciclo di vita del mercato |
| Pubblicazioni - Accesso ai dati | Prodotto pubblicato e rimosso da un canale di vendita |
| Accesso ai dati di blog, post di blog e pagine | Elementi che generano contenuti nel negozio online: blog, post di blog e pagine (sondaggi) |
| Accesso ai dati dei metaoggetti | Trigger delle voci dei metaoggetti |
| Comportamento della vetrina - Accesso | I trigger relativi alla pagina principale e alla procedura di pagamento generati dal pixel web dell'app: visualizzazioni di prodotti, collezioni e carrello, modifiche al carrello, ricerche, errori durante il checkout, codici sconto rifiutati, visite di utenti registrati e B2B, nonché trigger personalizzati della pagina principale |
Dati dei clienti protetti
Un numero limitato di trigger legge dati personali: nome del cliente, e-mail, numero di telefono e indirizzo; indirizzo di spedizione dell’ordine; e-mail e indirizzi relativi alle bozze degli ordini. Questi richiedono un consenso esplicito (opt-in) oltre all’autorizzazione di base e sono contrassegnati (opt-in, dati protetti) nella pagina Autorizzazioni.
Quando è attivata:
- l'app legge solo quei campi specifici,
- i dati sono crittografati a riposo, e
- vengono decriptati solo nel momento in cui scatta il trigger del flusso e inoltrati solo a il tuo flusso di lavoro.
Accesso alle funzionalità di Storefront
Questa autorizzazione si differenzia dalle altre per tre aspetti, ed è importante conoscerli tutti prima di concederla.
Analizza il comportamento degli acquirenti, non i dati del negozio. Alla base di questa funzionalità c'è l'ambito read_customer_events (), concesso insieme a write_pixels (), in modo che l'app possa installare un pixel web sulla tua vetrina. L'autorizzazione di per sé non raccoglie alcun dato. Il pixel viene installato quando viene attivato il primo trigger della vetrina e non invia alcun dato finché nessun trigger della vetrina è attivo.
La finestra di dialogo relativa al consenso di Shopify è più ampia rispetto a quanto effettivamente fa l’app. Quando si concede il consenso, Shopify mostra un avviso riguardante i dati sensibili, le informazioni sul dispositivo e sulle attività. Quel testo è di Shopify, è identico per ogni app che richiede tale ambito e descrive la portata massima che l’ambito potrebbe consentire. Ciò che questa app invia effettivamente ai propri server è il contesto commerciale: ID e titoli di prodotti, varianti, collezioni, carrello e checkout, quantità e prezzi, il termine di ricerca, il testo di un errore di checkout, un codice sconto rifiutato, l’ID cliente quando un acquirente ha effettuato l’accesso e l’ID e il nome dell’azienda e della sede per un acquirente B2B che ha effettuato l’accesso, oltre all’indirizzo IP che fa parte di qualsiasi richiesta web. Non invia mai nomi degli acquirenti, indirizzi e-mail, numeri di telefono o indirizzi postali, e non inoltra mai altri campi relativi al checkout, come i codici delle carte regalo.
È il consenso dei tuoi clienti a determinare se vengono raccolti dati. Il pixel rispetta le impostazioni sulla privacy dei clienti del tuo negozio. Se un cliente non ha fornito il consenso all’analisi dei dati, nel browser viene inserito un flag e l’evento non ci viene mai trasmesso: ciò non comporta alcun costo e non avvia alcun flusso di lavoro. In qualità di proprietario del negozio, rimani responsabile dell’ottenimento di tale consenso da parte dei tuoi visitatori.
Gli eventi relativi alla vetrina vengono archiviati insieme al resto della cronologia degli eventi e eliminati secondo la stessa pianificazione. Per informazioni sui trigger, consultare Condizioni di attivazione di Storefront.
Finestra "Cronologia ordini"
Per impostazione predefinita, le istantanee degli ordini vengono generate a partire dagli ultimi 60 giorni, ovvero l'intervallo di tempo concesso di default dShopify. Se i tuoi flussi di lavoro richiedono il rilevamento delle modifiche su ordini più vecchi, richiedi l'estensione della cronologia degli ordini dalla pagina "Autorizzazioni" e amplia l'intervallo di tempo.
Se revochi un'autorizzazione
I trigger che dipendono da esso smettono immediatamente di attivarsi. Le impostazioni e la configurazione del flusso di lavoro vengono mantenute, quindi, concedendo nuovamente l'autorizzazione, queste vengono ripristinate. Il rilevamento delle modifiche riprende da una nuova linea di base, anziché riprodurre ciò che è accaduto mentre l'accesso era revocato.