Berechtigungen und Datenzugriff
Jede Datenberechtigung ist Opt-in und wird pro Ressource einzeln erteilt. Erfahren Sie, welche Trigger in Shopify Flow dadurch freigeschaltet werden.
Workflow Trigger Extensions Die App fordert bei der Installation keinen Datenzugriff an. Jede Ressource, auf die sie zugreifen kann, unterliegt einer Opt-in-Regelung und wird einzeln gewährt, sodass die App nur auf die Daten zugreifen kann, die Ihre Workflows tatsächlich benötigen.
Erteilung einer Genehmigung
- Öffnen Sie den Bereich „Berechtigungen“ in der App-Navigation.
- Suchen Sie die Karte mit den von Ihnen benötigten Daten.
- Klicken Sie auf „Gewähren“ und bestätigen Sie anschließend im Dialogfeld von Shopify.
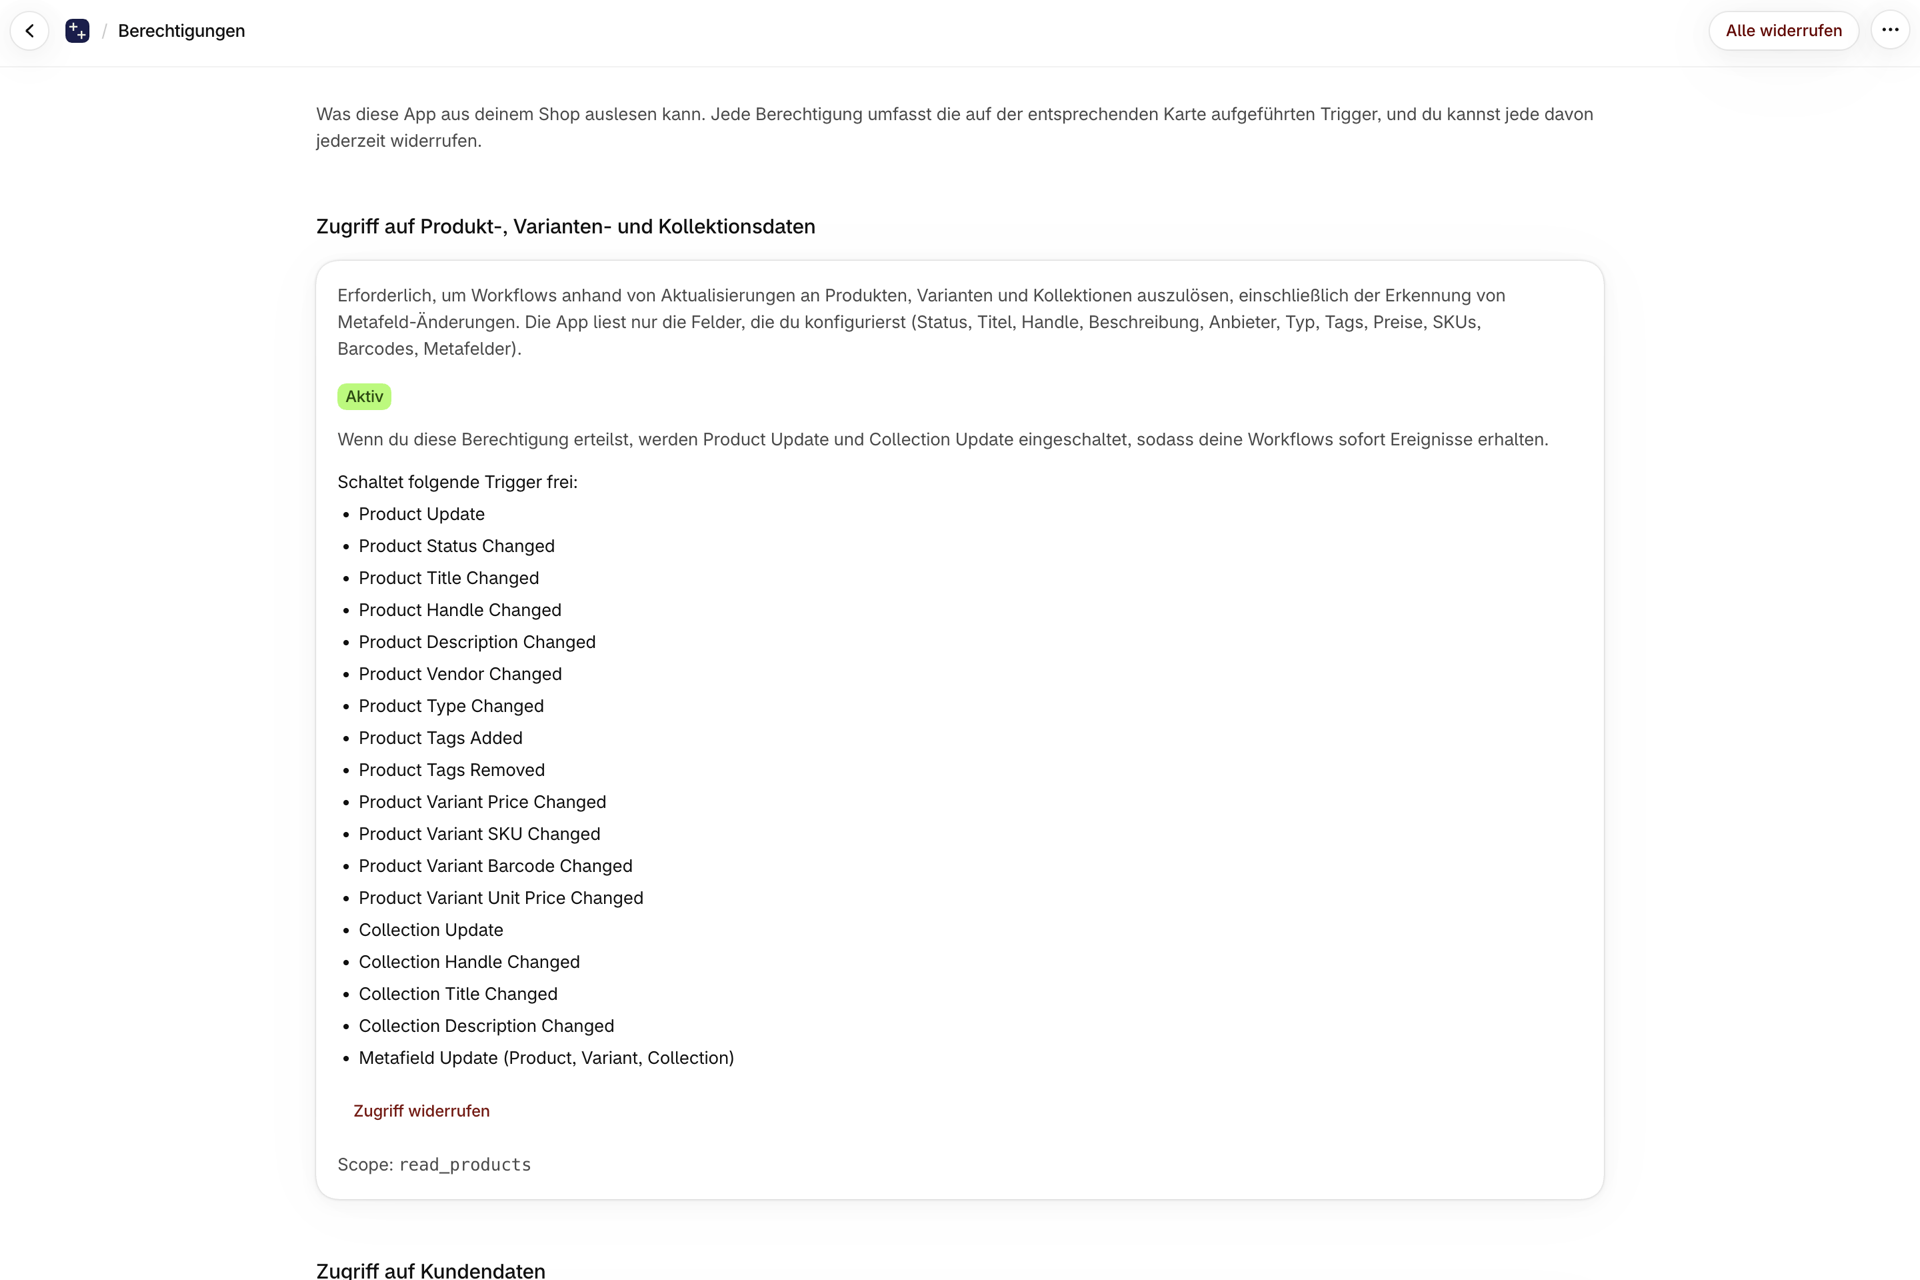
Auf jeder Karte sind die Trigger aufgeführt, die sie freischaltet; so können Sie ausgehend von dem gewünschten Trigger rückwärts vorgehen. Das Widerrufen funktioniert auf dieselbe Weise und tritt sofort in Kraft. Wenn Sie einen Trigger auf der Seite „Trigger“ aktivieren, werden Sie direkt dort nach der erforderlichen Berechtigung gefragt, sodass Sie diese auch ganz nebenbei erteilen können.
Die Berechtigungen
| Genehmigung | Freischaltungen |
|---|---|
| Zugriff auf Produkt-, Varianten- und Kollektionsdaten | Trigger für Produkte, Produktvarianten und Kollektionen sowie deren Metafelder |
| Zugriff auf Kundendaten | Kundenauslöser, Tags, Notizen, Status, Marketingeinwilligung und Kunden-Metafelder |
| Zugriff auf Daten zu Bestellungen | Bestell-Trigger, Artikel, Fulfillment, Finanzstatus und Metafelder |
| Bestellentwurf über den Datenzugriff | Bestellentwürfe für Trigger für B2B- und Großhandels-Workflows |
| Zugriff auf Unternehmens- und Standortdaten (B2B) | Trigger für Unternehmen, Standort und Unternehmenskontakt |
| Zugriff auf Rabattdaten | Der gesamte Lebenszyklus des Rabatts einschließlich des Ablaufdatums |
| Zugriff auf Daten zum Inventar | Standortbezogene Trigger für Bestands- und Variantenkosten |
| Zugriff auf Daten zu den Standorten | Trigger für den Standortlebenszyklus |
| Zugriff auf Marktdaten | Trigger im Marktlebenszyklus |
| Zugang zu Veröffentlichungen | Ein Produkt wurde in einem Vertriebskanal veröffentlicht bzw. aus diesem entfernt |
| Zugriff auf Blog-, Blogbeitrag- und Seitendaten | Inhalte im Onlineshop: Blogs, Blogbeiträge und Seiten (Umfragen) |
| Zugriff auf Daten von Metaobjekten | Trigger für Metaobjekt-Einträge |
| Zugriff auf das Storefront-Verhalten | Die vom Web-Pixel der App ausgelösten Storefront- und Checkout-Trigger: Produkt-, Kollektions- und Warenkorbansichten, Änderungen am Warenkorb, Suchanfragen, Checkout-Fehler, abgelehnte Rabattcodes, Besuche von angemeldeten Nutzern und B2B-Besuche sowie benutzerdefinierte Storefront-Trigger |
Geschützte Kundendaten
Eine kleine Anzahl von Triggern liest personenbezogene Daten aus: Kundenname, E-Mail-Adresse, Telefonnummer und Anschrift; Lieferadresse der Bestellung; E-Mail-Adresse und Adressen aus Bestellentwürfen. Diese erfordern zusätzlich zur Berechtigung eine gesonderte Einwilligung und sind auf der Seite „Berechtigungen“ entsprechend gekennzeichnet (Opt-in, geschützte Daten).
Wenn diese Option aktiviert ist:
- Die App liest nur diese bestimmten Felder aus,
- Die Werte werden im Ruhezustand verschlüsselt, und
- Sie werden erst in dem Moment entschlüsselt, in dem der Shopify Flow-Trigger ausgelöst wird, und ausschließlich an Ihren eigenen Workflow.
Zugriff auf das Storefront-Verhalten
Diese Berechtigung unterscheidet sich in dreierlei Hinsicht von den anderen, und es lohnt sich, jeden dieser Punkte zu kennen, bevor Sie sie erteilen.
Die App wertet das Kaufverhalten der Kunden aus, nicht die Geschäftsdaten. Dahinter steht der Bereich read_customer_events (Shopify) unter , der zusammen mit write_pixels gewährt wird, damit die App ein Web-Pixel in Ihrem Online-Shop installieren kann. Die Berechtigung allein dient nicht der Datenerfassung. Das Pixel wird installiert, sobald der erste Storefront-Trigger aktiviert wird, und sendet keine Daten, solange kein Storefront-Trigger aktiv ist.
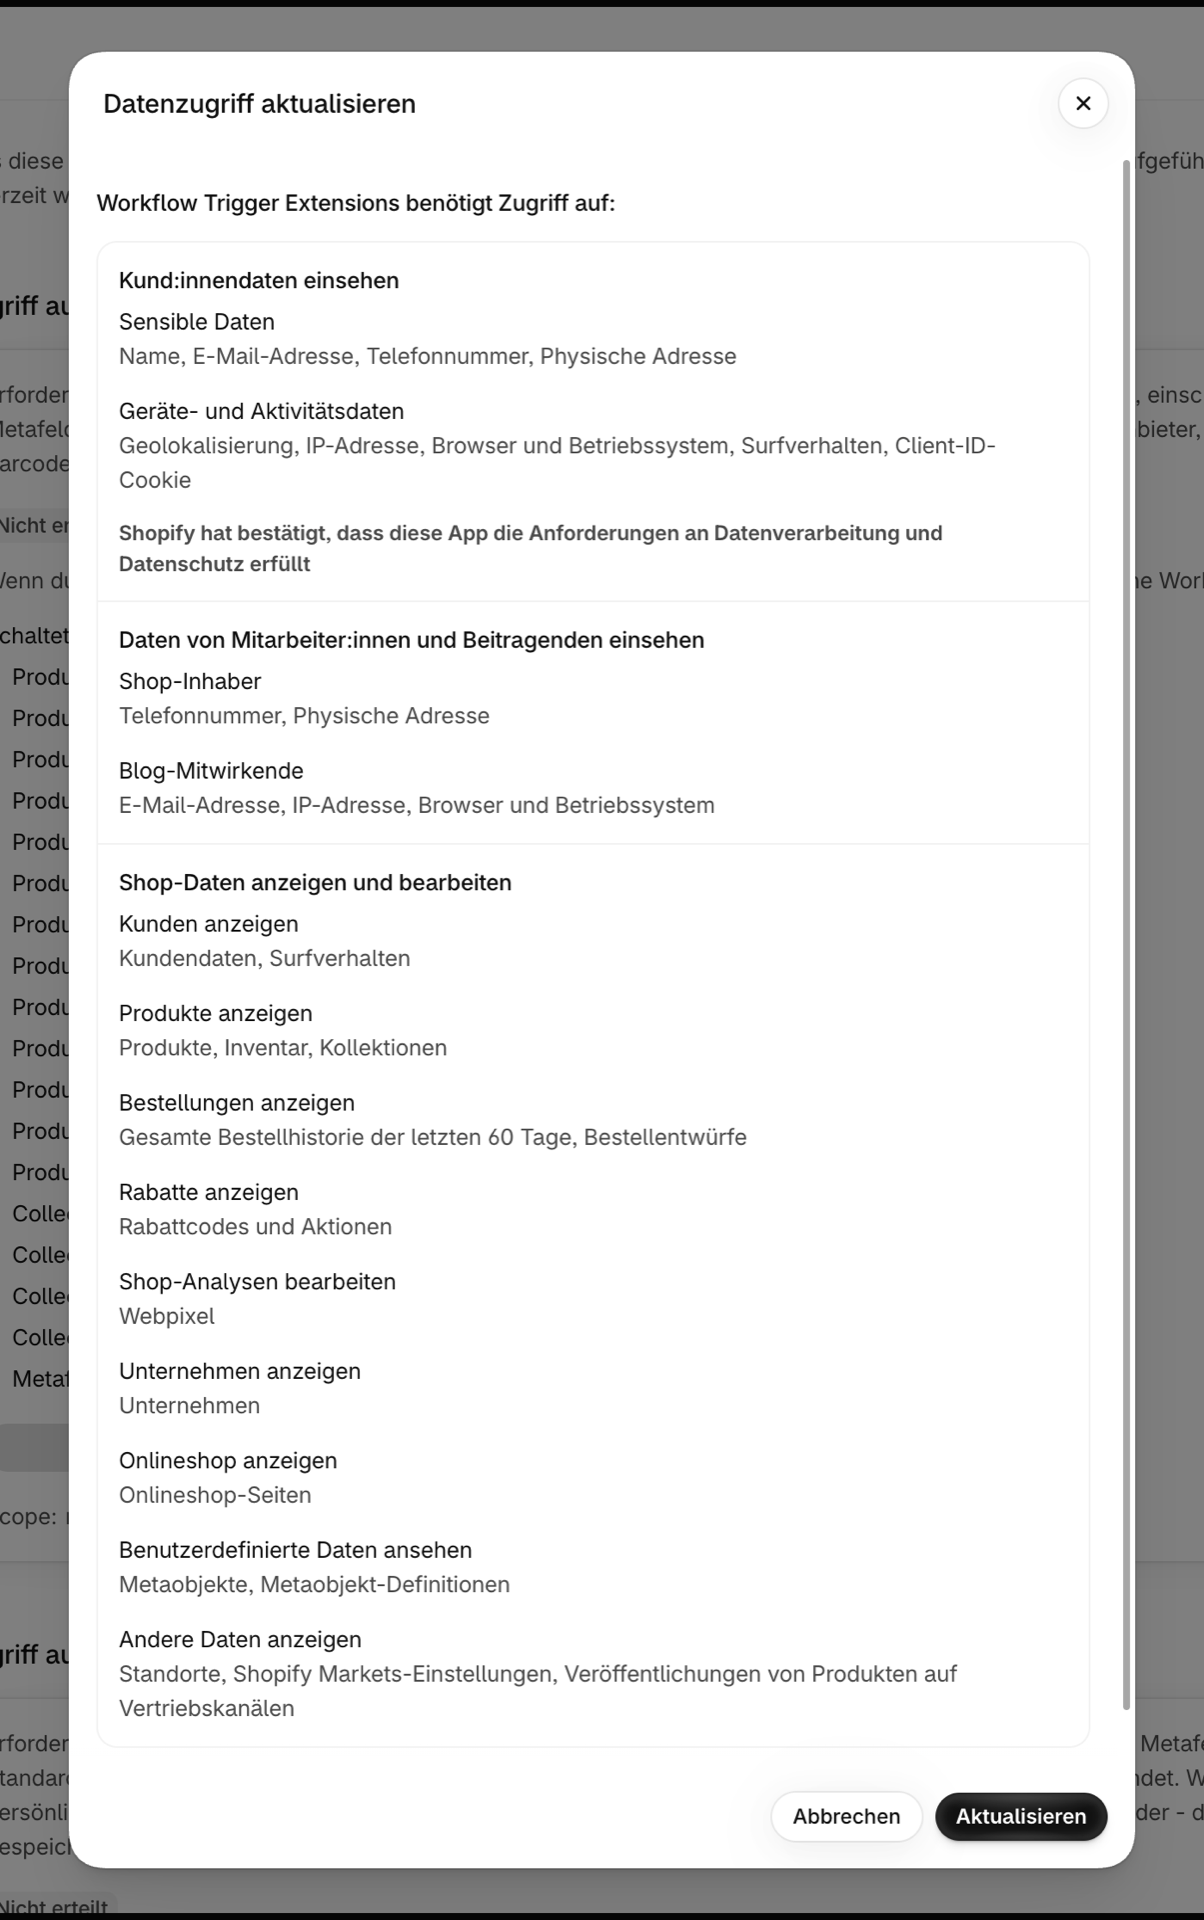
Der Einwilligungsdialog von Shopify ist umfassender als die tatsächlichen Funktionen der App. Wenn Sie die Einwilligung erteilen, zeigt Shopify eine Warnung bezüglich sensibler Daten sowie Geräte- und Aktivitätsinformationen an. Dieser Text stammt von Shopify, ist für jede App, die diesen Umfang anfordert, identisch und beschreibt den weitestmöglichen Umfang, den dieser Umfang zulassen könnte. Was diese App tatsächlich an ihre eigenen Server übermittelt, sind kommerzielle Kontextdaten: Produkt-, Varianten-, Kollektions-, Warenkorb- und Checkout-IDs sowie Titel, Mengen und Preise, den Suchbegriff, den Text eines Checkout-Fehlers, einen abgelehnten Rabattcode, die Kunden-ID, wenn ein Käufer angemeldet ist, sowie die Unternehmens- und Standort-ID und den Namen für einen angemeldeten B2B-Käufer, zusätzlich zur IP-Adresse, die Bestandteil jeder Webanfrage ist. Es werden niemals Namen, E-Mail-Adressen, Telefonnummern oder Postanschriften von Käufern übermittelt, und es werden niemals andere Checkout-Daten wie beispielsweise Geschenkkartencodes weitergeleitet.
Die Einwilligung Ihrer Kunden entscheidet darüber, ob Daten erfasst werden. Das Pixel berücksichtigt die Datenschutzeinstellungen Ihres Shops. Bei einem Kunden, der keine Einwilligung zur Analyse erteilt hat, wird im Browser ein Marker gesetzt, und das Ereignis gelangt niemals zu uns - es entstehen keine Kosten und es wird kein Workflow ausgelöst. Als Shopbetreiber sind Sie weiterhin dafür verantwortlich, diese Einwilligung von Ihren Besuchern einzuholen.
Storefront-Ereignisse werden zusammen mit dem Rest Ihres Ereignisverlaufs gespeichert und nach demselben Zeitplan gelöscht. Informationen zu den Triggern selbst finden Sie unter Storefront-Auslöser.
Fenster „Bestellverlauf“
Bestellungs-Snapshots werden standardmäßig aus den letzten 60 Tagen generiert; dies entspricht dem Zeitfenster, das Shopify standardmäßig gewährt. Sollten Ihre Workflows Änderungen an älteren Bestellungen erkennen müssen, beantragen Sie bitte auf der Seite „Berechtigungen“ den erweiterten Umfang der Bestellhistorie und vergrößern Sie das Zeitfenster.
Wenn Sie eine Berechtigung widerrufen
Triggern, die von ihr abhängen, werden sofort deaktiviert. Ihre Einstellungen und Ihre Workflow-Konfiguration bleiben erhalten, sodass diese durch die erneute Erteilung der Berechtigung wiederhergestellt werden. Die Änderungserkennung wird anhand einer neuen Baseline fortgesetzt, anstatt die Ereignisse während des entzogenen Zugriffs nachzubilden.