Autorisations et accès aux données
Accordez l'accès aux données produits, clients ou commandes pour Shopify Flow, ressource par ressource et sans consentement implicite.
Workflow Trigger Extensions ne demande aucun accès aux données lors de l'installation. Chaque ressource à laquelle elle peut accéder fait l'objet d'une autorisation explicite et est accordée individuellement ; l'application ne peut donc accéder qu'aux informations dont vos workflows ont réellement besoin.
Accorder une autorisation
- Ouvrez la section « Autorisations » dans le menu de navigation de l'application.
- Recherchez la fiche correspondant aux données dont vous avez besoin.
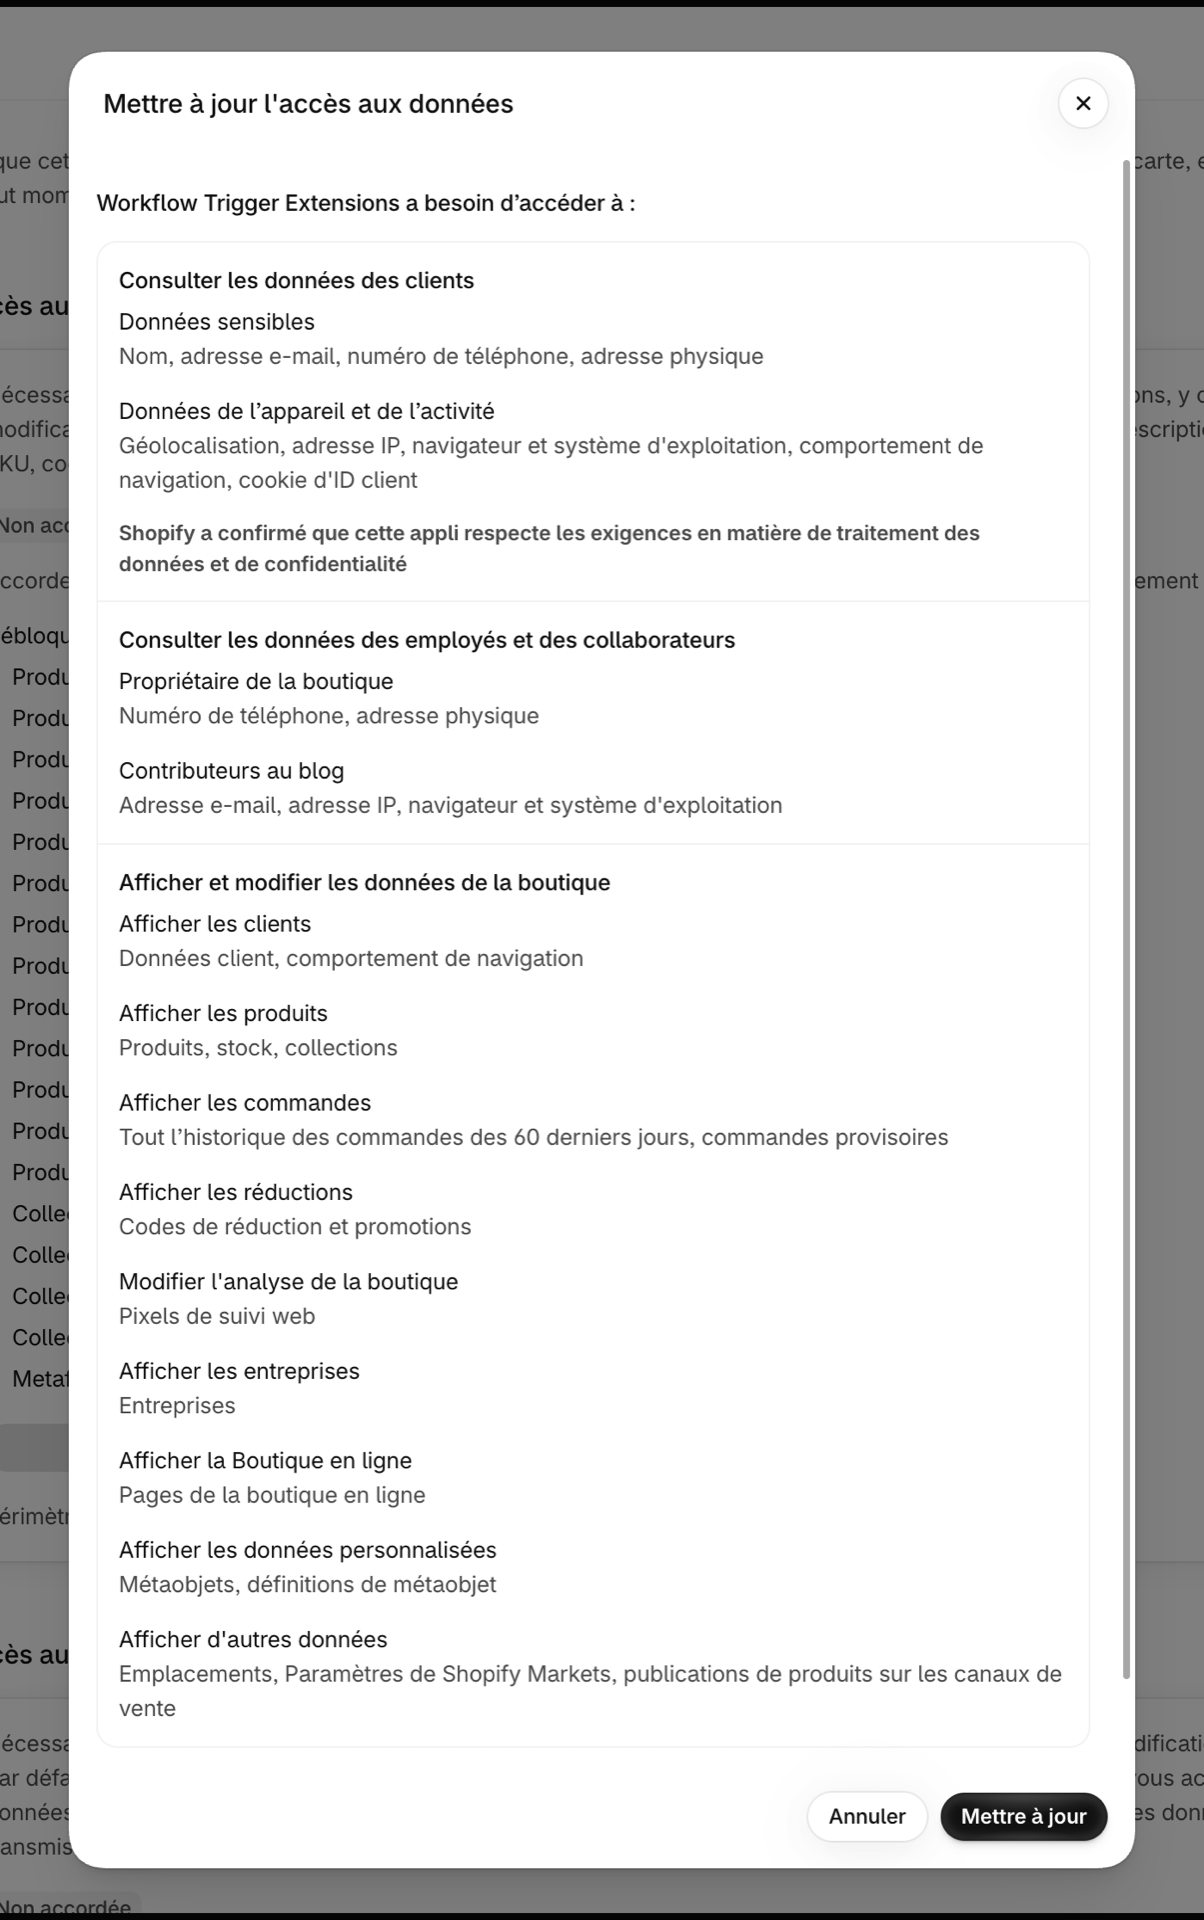
- Cliquez sur « Accorder », puis confirmez dans la boîte de dialogue d'Shopify.
Chaque carte indique les déclencheurs qu'elle active ; vous pouvez donc partir du déclencheur souhaité pour remonter en arrière. La désactivation fonctionne de la même manière et prend effet immédiatement. Lorsque vous activez un déclencheur depuis la page « Déclencheurs », le système vous demande immédiatement l'autorisation nécessaire ; vous pouvez donc également l'accorder au passage.
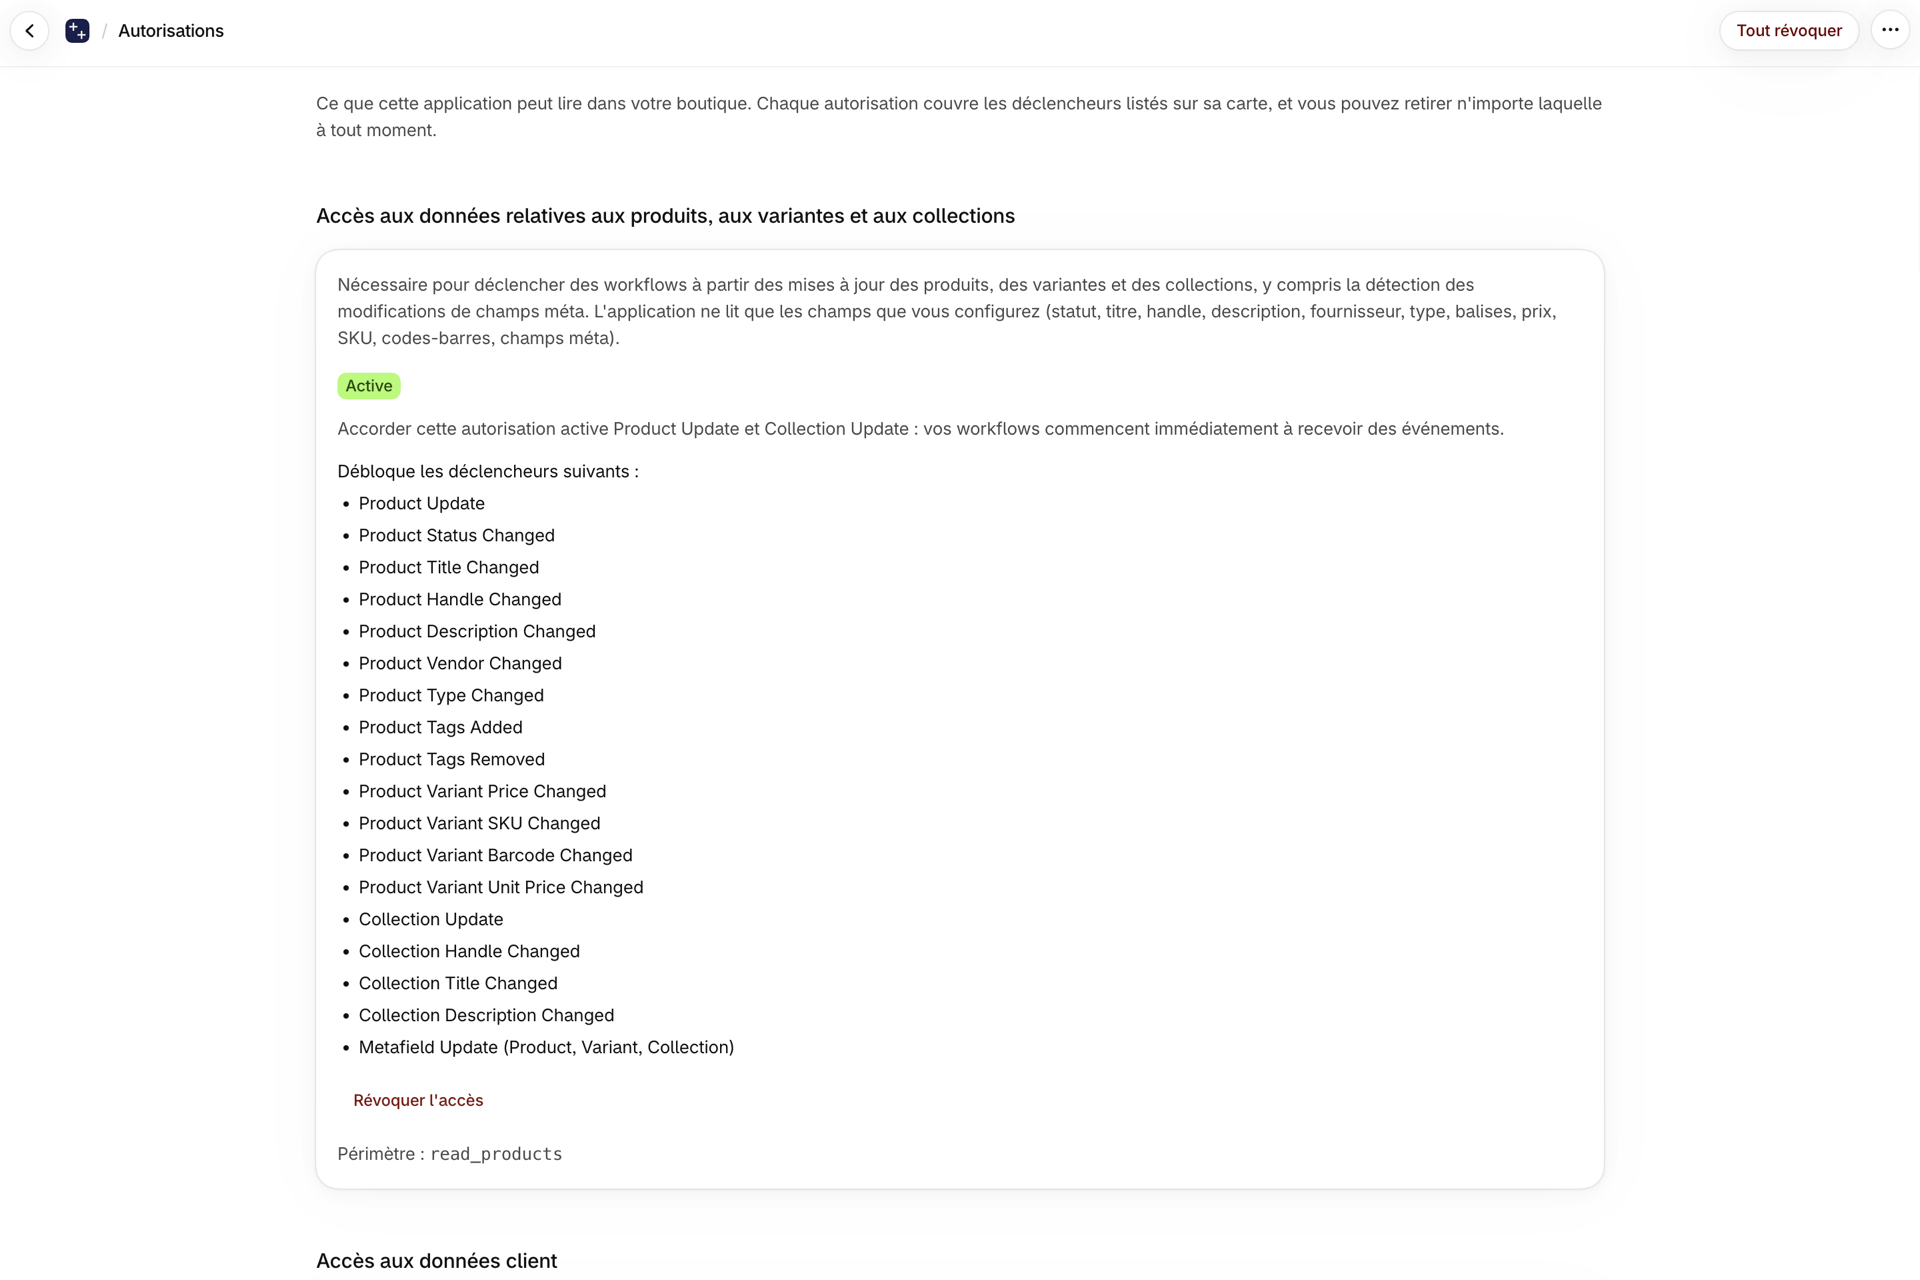
Les autorisations
| Autorisation | Débloque |
|---|---|
| Accès aux données relatives aux produits, aux variantes et aux collections | Déclencheurs liés aux produits, aux variantes et aux collections, ainsi que leurs métachamps |
| Accès aux données clients | Déclencheurs client, balises, notes, statut, consentement marketing et métachamps client |
| Accès aux données de commande | Déclencheurs de commande, articles, traitement des commandes, statut financier et métachamps de commande |
| Projet d'arrêté relatif à l'accès aux données | Déclencheurs de commandes provisoires pour les workflows B2B et de vente en gros |
| Accès aux données relatives aux entreprises et à leur emplacement (B2B) | Déclencheurs liés à l'entreprise, à son emplacement géographique et à ses coordonnées |
| Accès aux données avec réduction | L'ensemble du cycle de vie de la réduction, y compris son expiration |
| Accès aux données de stock | Déclencheurs de coût liés aux stocks et aux variantes par emplacement |
| Accès aux données d'emplacement | Déclencheurs liés au cycle de vie des emplacements |
| Accès aux données des marchés | Éléments déclencheurs du cycle de vie des marchés |
| Accès aux données des publications | Produit mis en ligne puis retiré d'un canal de vente |
| Accès aux données des blogs, des articles de blog et des pages | Éléments déclencheurs du contenu de la boutique en ligne : blogs, articles de blog et pages (sondages) |
| Accès aux données des métaobjets | Déclencheurs d'entrée de métaobjet |
| Accès aux fonctionnalités de la boutique en ligne | Les déclencheurs de la boutique en ligne et du processus de paiement alimentés par le Pixel web de l'application : consultations de produits, de collections et du panier, modifications apportées au panier, recherches, erreurs lors du paiement, codes de réduction refusés, visites de clients connectés et de clients B2B, ainsi que les déclencheurs personnalisés de la boutique en ligne |
Données des clients protégées
Un petit nombre de déclencheurs lisent des données personnelles : nom du client, e-mail, numéro de téléphone et adresse ; adresse de livraison de la commande ; e-mail et adresses relatifs aux commandes provisoires. Ces éléments font l**'**objet d'un consentement explicite en plus de l'autorisation et sont signalés (consentement explicite, données protégées) sur la page « Autorisations ».
Lorsqu'elle est activée :
- l'application ne lit que ces champs spécifiques,
- les données sont chiffrées au repos, et
- elles ne sont déchiffrées qu'au moment où le déclencheur de Shopify Flow se déclenche, et ne sont transmises qu'à votre propre workflow.
Accès aux fonctionnalités de la boutique en ligne
Cette autorisation se distingue des autres à trois égards, et il est important de connaître chacun d'entre eux avant de l'accorder.
Elle analyse le comportement des acheteurs, et non les données de votre boutique en ligne. Cette fonctionnalité repose sur l'autorisation read_customer_events (), accordée conjointement avec l'autorisation write_pixels (), afin que l'application puisse installer un Pixel web sur la page d'accueil de votre boutique en ligne. Cette autorisation ne permet à elle seule de collecter aucune donnée. Le Pixel web est installé lorsque le premier déclencheur de la page d'accueil est activé, et il n'envoie aucune donnée tant qu'aucun déclencheur de la page d'accueil n'est activé.
La boîte de dialogue de consentement de Shopify va au-delà de ce que fait réellement l’application. Lorsque vous donnez votre accord, Shopify affiche un avertissement concernant les données sensibles, ainsi que les informations relatives à l’appareil et à l’activité. Ce texte provient de Shopify ; il est identique pour toutes les applications demandant cette portée et décrit l’étendue maximale que celle-ci pourrait autoriser. Ce que cette application envoie réellement à ses propres serveurs, ce sont des données de contexte commercial : les identifiants et intitulés des produits, variantes de produit, collections, paniers et paniers de paiement, ainsi que les quantités et les prix, le terme de recherche, le texte d’une erreur de paiement, un code de réduction refusé, l’identifiant client lorsqu’un acheteur est connecté, ainsi que l’identifiant et le nom de l’entreprise et du site pour un acheteur B2B connecté, sans oublier l’adresse IP qui fait partie de toute requête Web. Elle n’envoie jamais les noms, adresses e-mail, numéros de téléphone ou adresses postales des acheteurs, et ne transmet jamais d’autres champs du processus de paiement, tels que les codes de cartes-cadeaux.
C'est le consentement de vos clients qui détermine si des données sont collectées ou non. Le pixel respecte les paramètres de confidentialité de votre boutique. Si un client n'a pas donné son consentement à l'analyse, un marqueur est enregistré dans son navigateur, et l'événement ne nous parvient jamais ; cela ne coûte rien et ne déclenche aucun workflow. En tant que propriétaire de la boutique, vous restez responsable de l'obtention de ce consentement auprès de vos visiteurs.
Les événements liés à la boutique en ligne sont enregistrés avec le reste de votre historique des événements et supprimés selon le même calendrier. Pour en savoir plus sur les déclencheurs eux-mêmes, consultez la page Déclencheurs de Storefront.
Fenêtre « Historique des commandes »
Par défaut, les instantanés de commandes sont générés à partir des 60 derniers jours, ce qui correspond à la période par défaut accordée par Shopify. Si vos workflows doivent détecter des modifications sur des commandes plus anciennes, demandez l'extension de la période couverte par l'historique des commandes depuis la page « Autorisations » et élargissez cette période.
Si vous révoquez une autorisation
Les déclencheurs qui en dépendent cessent immédiatement de se déclencher. Vos paramètres et la configuration de votre workflow sont conservés ; ainsi, le fait d’accorder à nouveau l’autorisation permet de les restaurer. La détection des modifications reprend à partir d’une nouvelle base de référence, plutôt que de reproduire ce qui s’est passé pendant la période où l’accès était révoqué.