Autorisations et accès aux données
Workflow Trigger Extensions Ne demande aucun accès aux données lors de l'installation. Chaque ressource à laquelle elle peut accéder est soumise à un consentement explicite et accordée individuellement ; ainsi, l'application ne peut accéder qu'aux informations dont vos flux de travail ont réellement besoin.
Accorder une autorisation
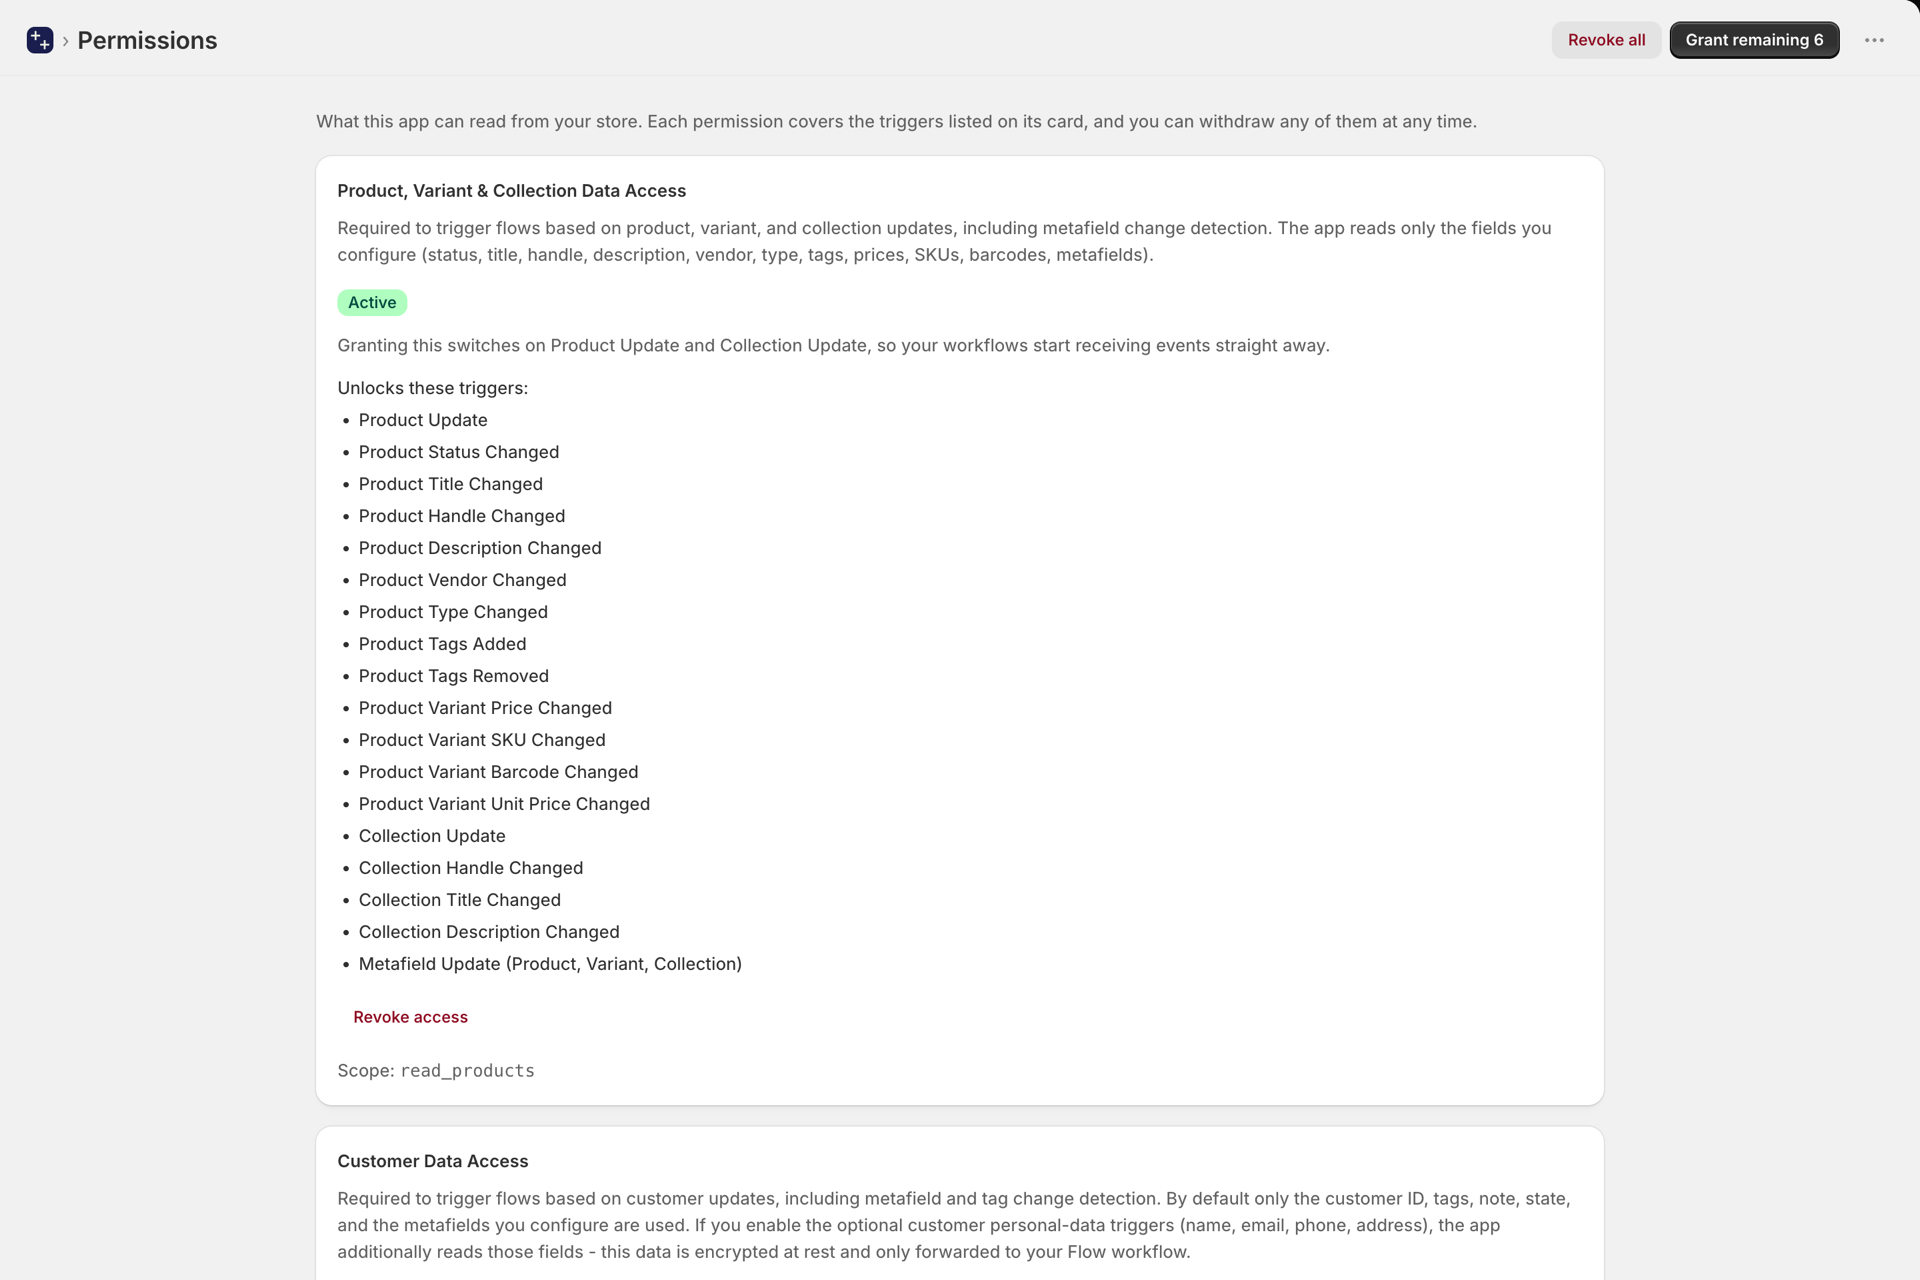
- Ouvrez la section « Autorisations » dans le menu de navigation de l'application.
- Recherchez la fiche correspondant aux informations dont vous avez besoin.
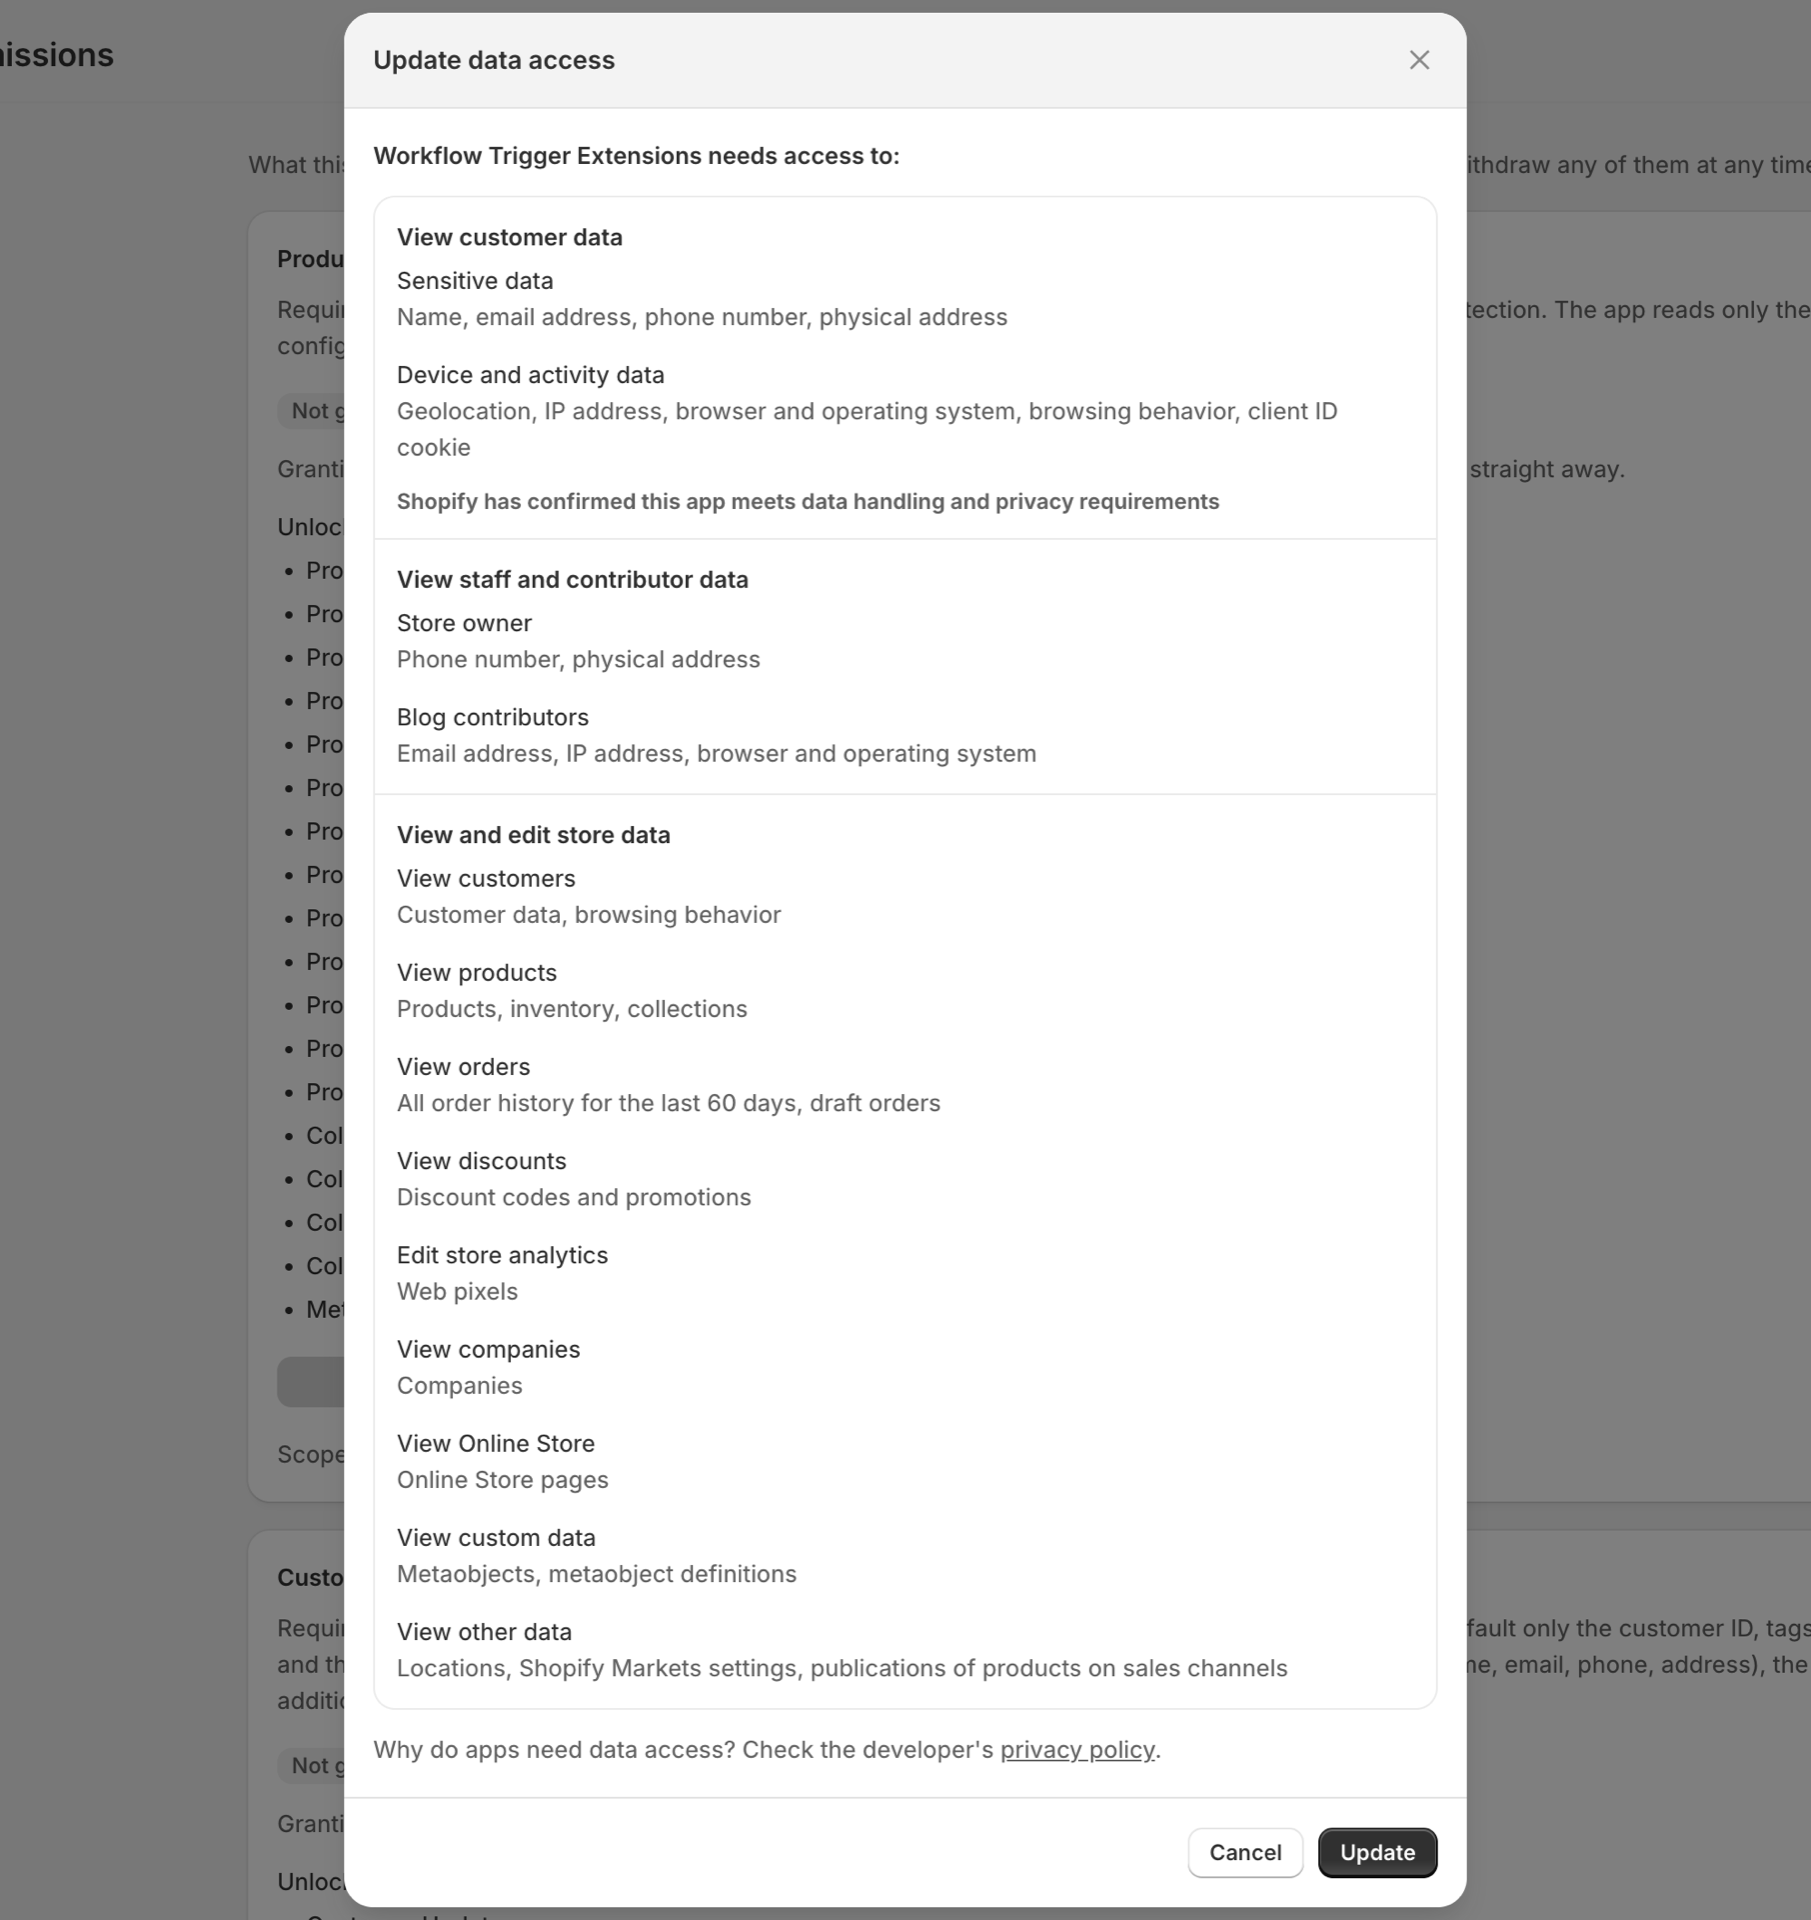
- Cliquez sur « Accorder », puis confirmez dans la boîte de dialogue d'Shopify.
Chaque carte indique les déclencheurs qu'elle active ; vous pouvez donc partir du déclencheur souhaité pour remonter en arrière. La désactivation fonctionne de la même manière et prend effet immédiatement. Lorsque vous activez un déclencheur depuis la page « Déclencheurs », le système vous demande immédiatement l'autorisation nécessaire ; vous pouvez donc l'accorder au passage.
Les autorisations
| Autorisation | Débloque |
|---|---|
| Accès aux données relatives aux produits, aux variantes et aux collections | Déclencheurs liés aux produits, aux variantes et aux collections, ainsi que leurs méta-champs |
| Accès aux données clients | Déclencheurs client, balises, notes, état, consentement marketing et méta-champs client |
| Accès aux données de commande | Déclencheurs de commande, lignes de commande, exécution des commandes, statut financier et métachamps de commande |
| Projet d'arrêté relatif à l'accès aux données | Déclencheurs de commandes provisoires pour les flux de travail B2B et de vente en gros |
| Accès aux données relatives aux entreprises et à leur localisation (B2B) | Déclencheurs liés à l'entreprise, à son emplacement et à ses coordonnées |
| Accès aux données à prix réduit | L'ensemble du cycle de vie de la réduction, y compris sa date d'expiration |
| Accès aux données d'inventaire | Seuils de coût liés aux stocks et aux variantes par site |
| Accès aux données de localisation | Déclencheurs liés au cycle de vie des emplacements |
| Accès aux données de marché | Facteurs déclencheurs du cycle de vie du marché |
| Accès aux données des publications | Produit publié sur un canal de vente et retiré de ce canal |
| Accès aux données des blogs, des articles de blog et des pages | Éléments déclencheurs du contenu de la boutique en ligne : blogs, articles de blog et pages (sondage) |
| Accès aux données des méta-objets | Déclencheurs d'entrée de méta-objet |
| Accès aux fonctionnalités de Storefront | Les déclencheurs liés à la vitrine et au paiement alimentés par le pixel Web de l'application : consultations de produits, de collections et du panier, modifications du panier, recherches, erreurs de paiement, codes de réduction refusés, visites d'utilisateurs connectés et visites B2B, ainsi que les déclencheurs personnalisés de la vitrine |
Données clients protégées
Un petit nombre de déclencheurs lisent des données personnelles : nom du client, e-mail, numéro de téléphone et adresse ; adresse de livraison de la commande ; e-mail et adresses des brouillons de commande. Ces éléments font l'objet d'une autorisation explicite (opt-in) en plus de l'autorisation de base et sont signalés (opt-in, données protégées) sur la page « Autorisations ».
Lorsqu'elle est activée :
- l'application ne lit que ces champs spécifiques,
- les données sont chiffrées au repos, et
- elles ne sont déchiffrées qu'au moment où le déclencheur de flux se déclenche, et transmises uniquement à votre propre processus de travail.
Accès aux fonctionnalités de Storefront
Cette autorisation se distingue des autres à trois égards, et il est important de connaître chacun d'entre eux avant de l'accorder.
Elle analyse le comportement des acheteurs, et non les données de la boutique. Ce fonctionnement repose sur l'autorisation « read_customer_events » (), accordée conjointement avec l'autorisation « write_pixels » (), afin que l'application puisse installer un pixel web sur votre boutique en ligne. Cette autorisation ne permet à elle seule de collecter aucune donnée. Le pixel est installé lorsque le premier déclencheur de la boutique en ligne est activé, et il n'envoie aucune donnée tant qu'aucun déclencheur n'est activé.
La boîte de dialogue de consentement de Shopify va au-delà de ce que fait réellement l’application. Lorsque vous donnez votre accord, Shopify affiche un avertissement concernant les données sensibles, ainsi que les informations relatives à l’appareil et à l’activité. Ce texte provient de Shopify ; il est identique pour toutes les applications demandant cette autorisation et décrit l’étendue maximale de ce que cette autorisation pourrait permettre. Ce que cette application envoie réellement à ses propres serveurs, ce sont des données de contexte commercial : les identifiants et intitulés des produits, variantes, collections, paniers et paniers de paiement, ainsi que les quantités et les prix ; le terme de recherche ; le texte d’une erreur de paiement ; un code de réduction refusé ; l’identifiant client lorsqu’un acheteur est connecté ; ainsi que l’identifiant, le nom, la société et la localisation d’un acheteur B2B connecté ; sans oublier l’adresse IP qui fait partie de toute requête Web. Elle n’envoie jamais les noms, adresses e-mail, numéros de téléphone ou adresses postales des acheteurs, et ne transmet jamais d’autres champs du processus de paiement tels que les codes de cartes-cadeaux.
C'est le consentement de vos clients qui détermine si des données sont collectées ou non. Le pixel respecte les paramètres de confidentialité de votre boutique. Si un client n'a pas donné son consentement à l'analyse, un cookie est placé dans son navigateur et l'événement ne nous parvient jamais ; cela ne coûte rien et ne déclenche aucun workflow. En tant que propriétaire de la boutique, vous restez responsable d'obtenir ce consentement auprès de vos visiteurs.
Les événements liés à la vitrine sont enregistrés avec le reste de votre historique des événements et supprimés selon le même calendrier. Consultez la page Déclencheurs de Storefront pour en savoir plus sur les déclencheurs eux-mêmes.
Fenêtre « Historique des commandes »
Par défaut, les instantanés de commande sont générés à partir des 60 derniers jours, ce qui correspond à la période par défaut accordée par Shopify. Si vos workflows doivent détecter des modifications sur des commandes plus anciennes, demandez l'extension de l'historique des commandes depuis la page « Autorisations » et élargissez cette période.
Si vous révoquez une autorisation
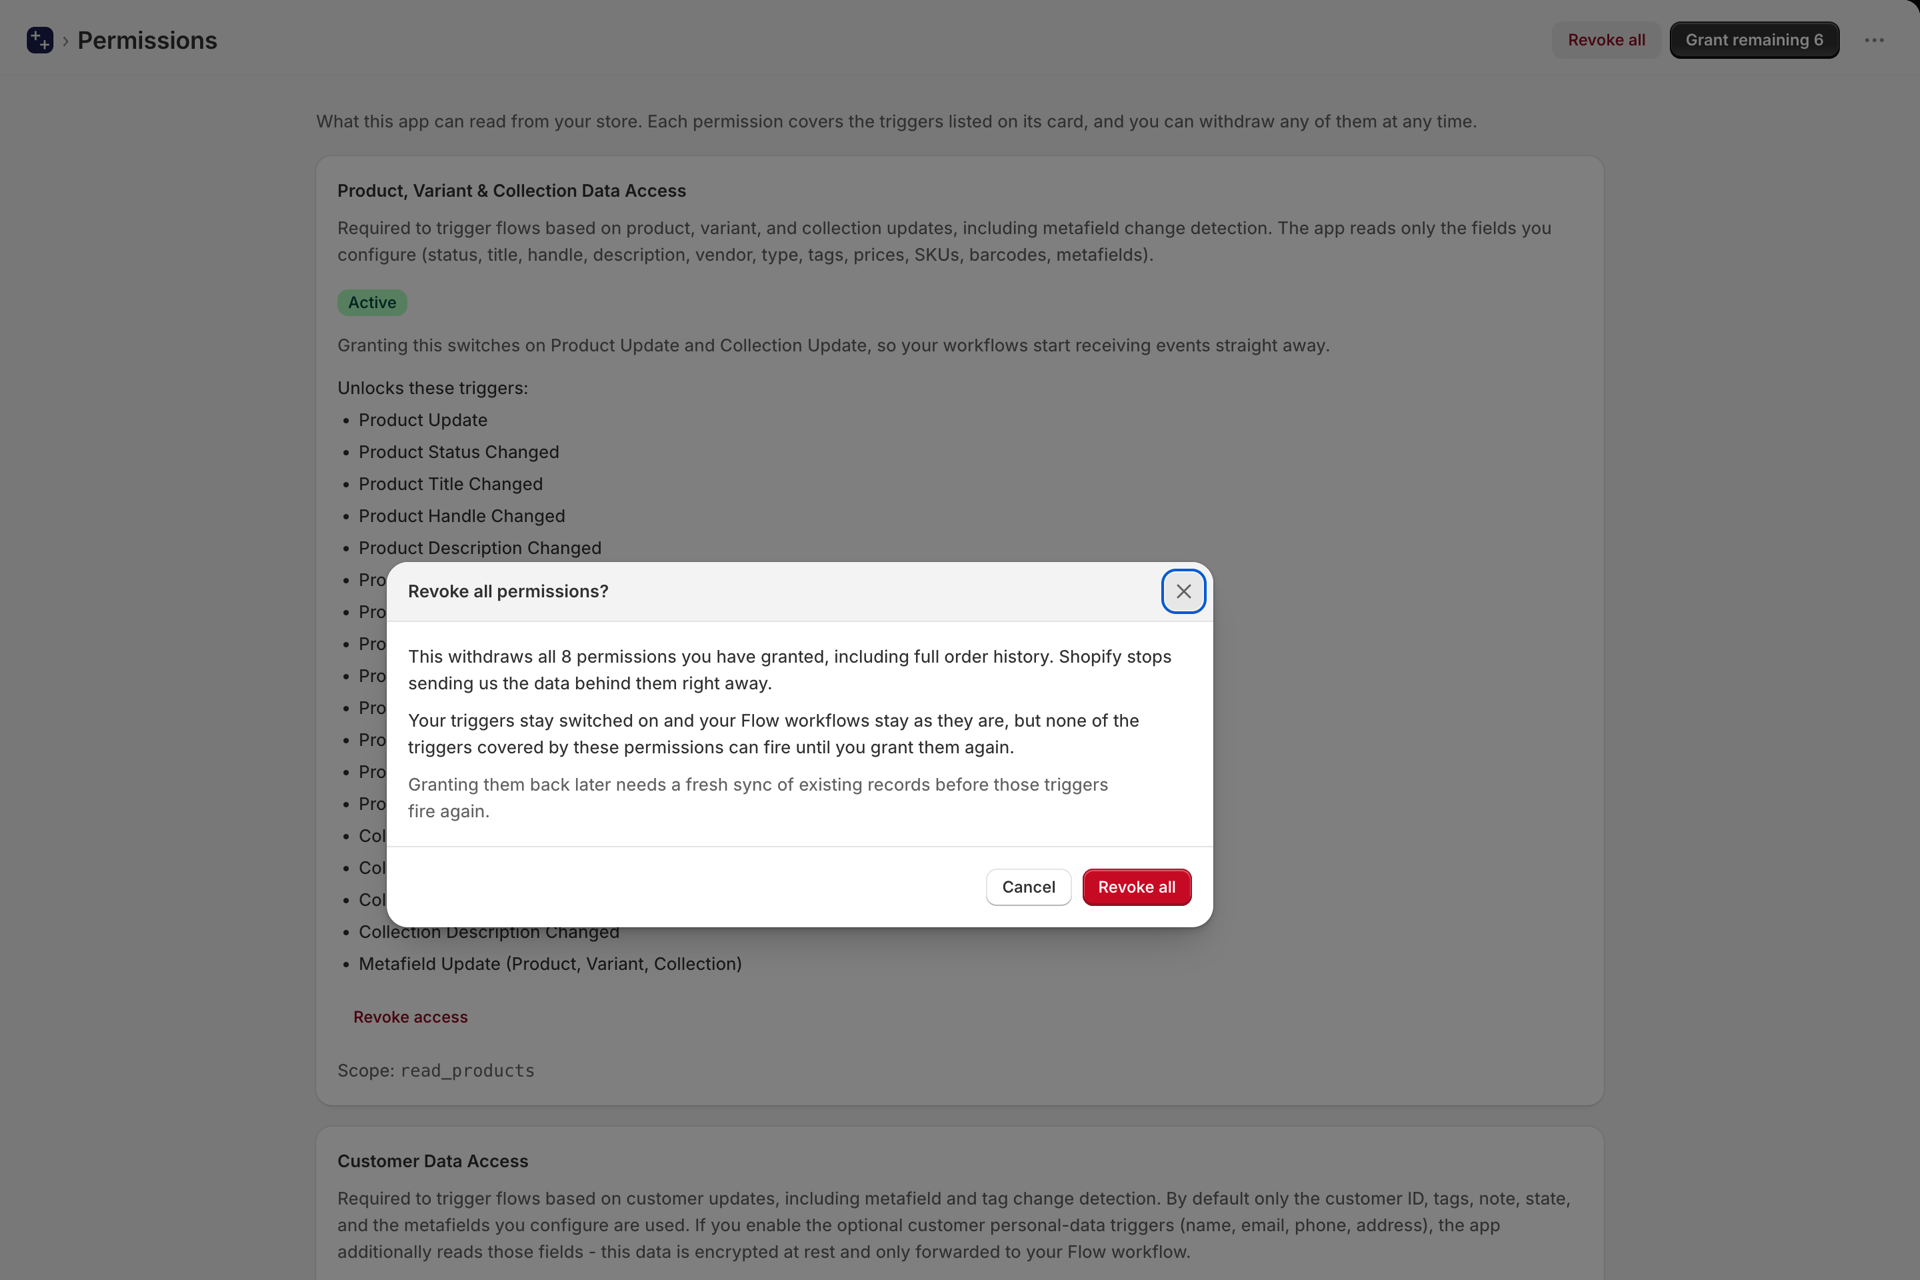
Les déclencheurs qui en dépendent cessent immédiatement de se déclencher. Vos paramètres et la configuration de votre flux de travail sont conservés ; ainsi, le fait d'accorder à nouveau l'autorisation permet de les rétablir. La détection des modifications reprend à partir d'une nouvelle base de référence, plutôt que de reproduire ce qui s'est passé pendant la période où l'accès était révoqué.