Permisos y acceso a los datos
Workflow Trigger Extensions No solicita acceso a ningún dato durante la instalación. Todos los recursos a los que puede acceder se activan de forma opcional y se conceden de manera individual, por lo que la aplicación solo puede ver lo que tus flujos de trabajo realmente necesitan.
Conceder un permiso
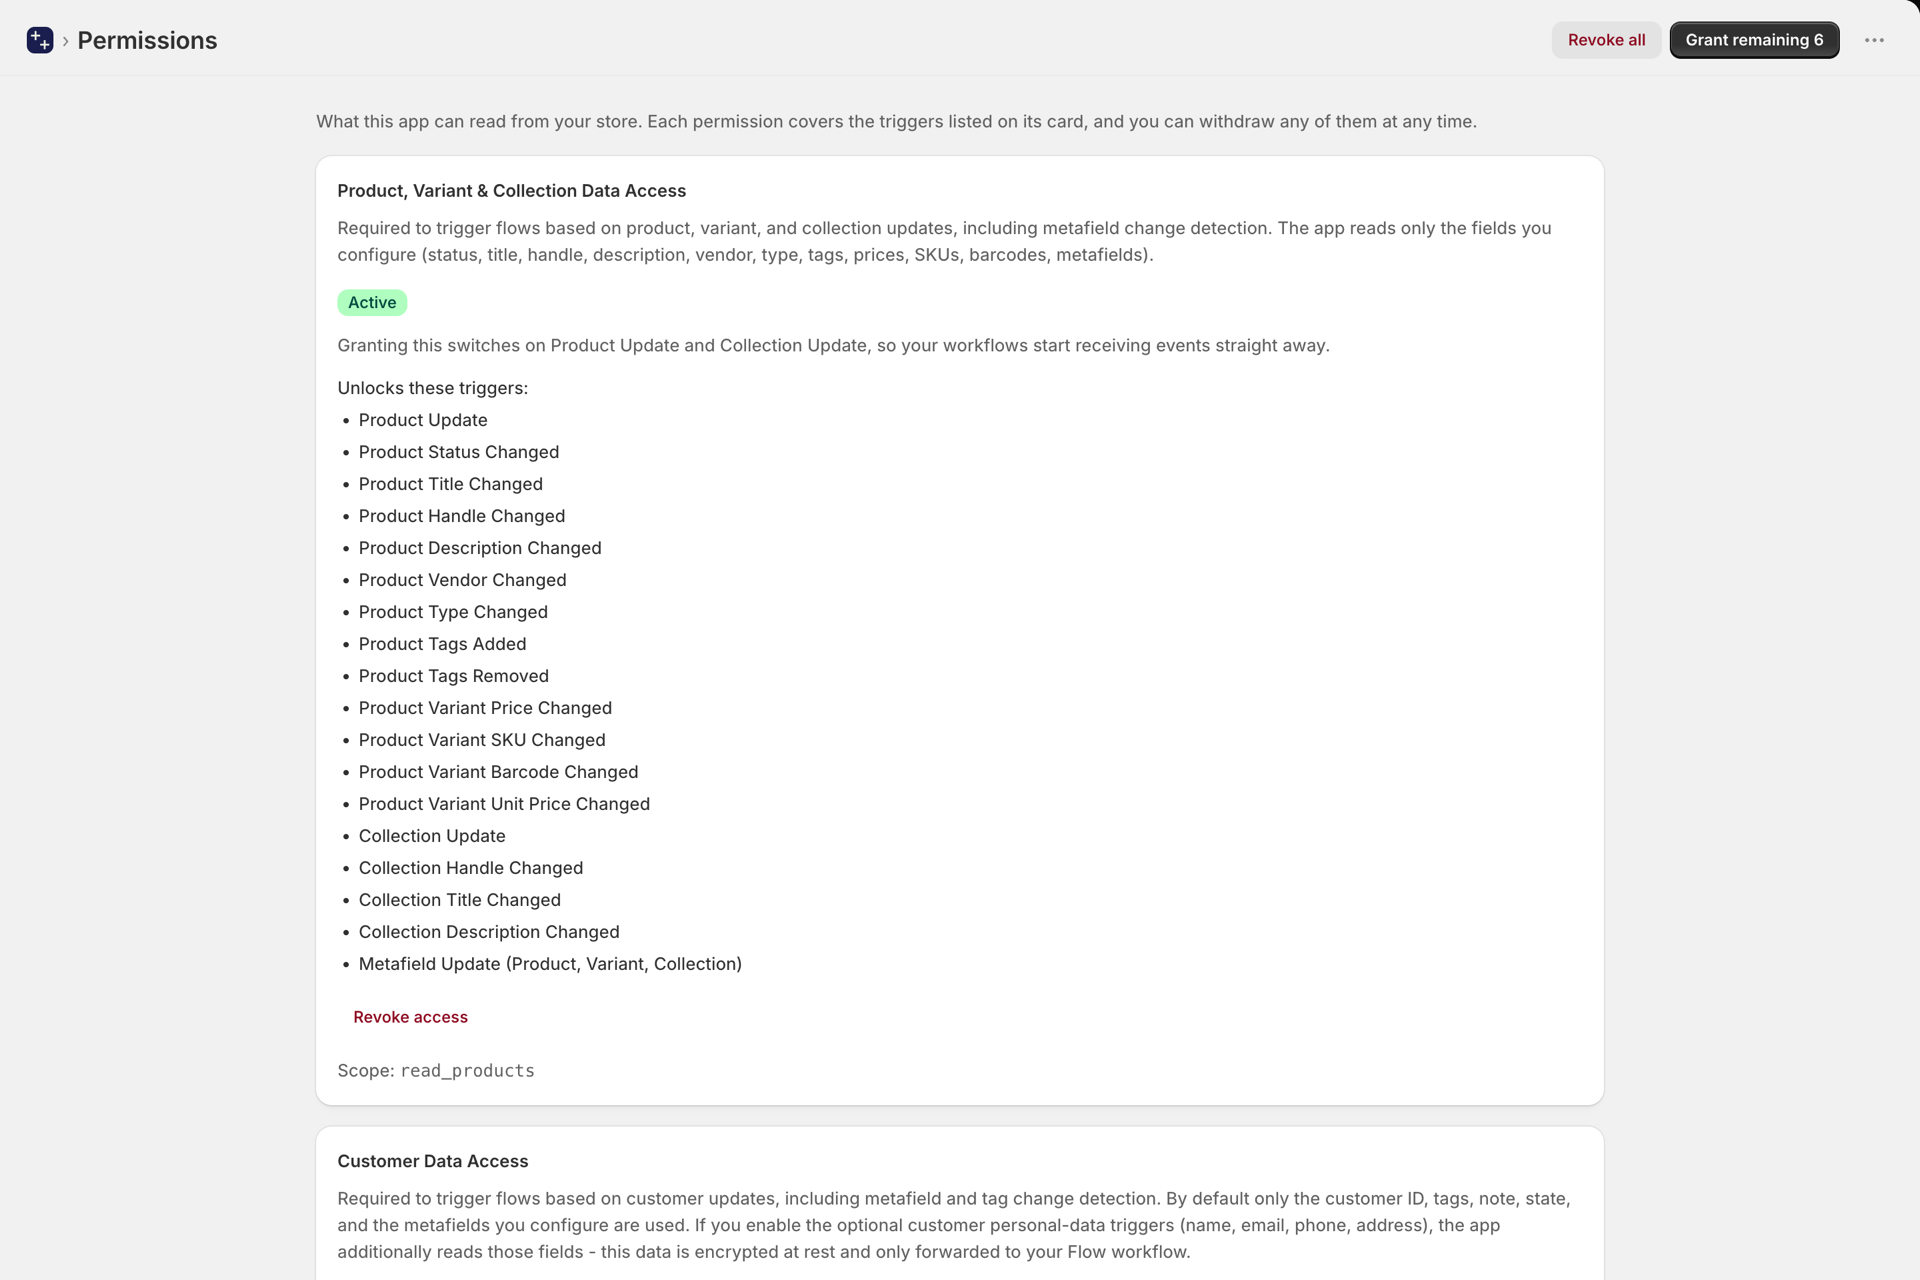
- Abre «Permisos» en el menú de navegación de la aplicación.
- Busca la ficha con los datos que necesitas.
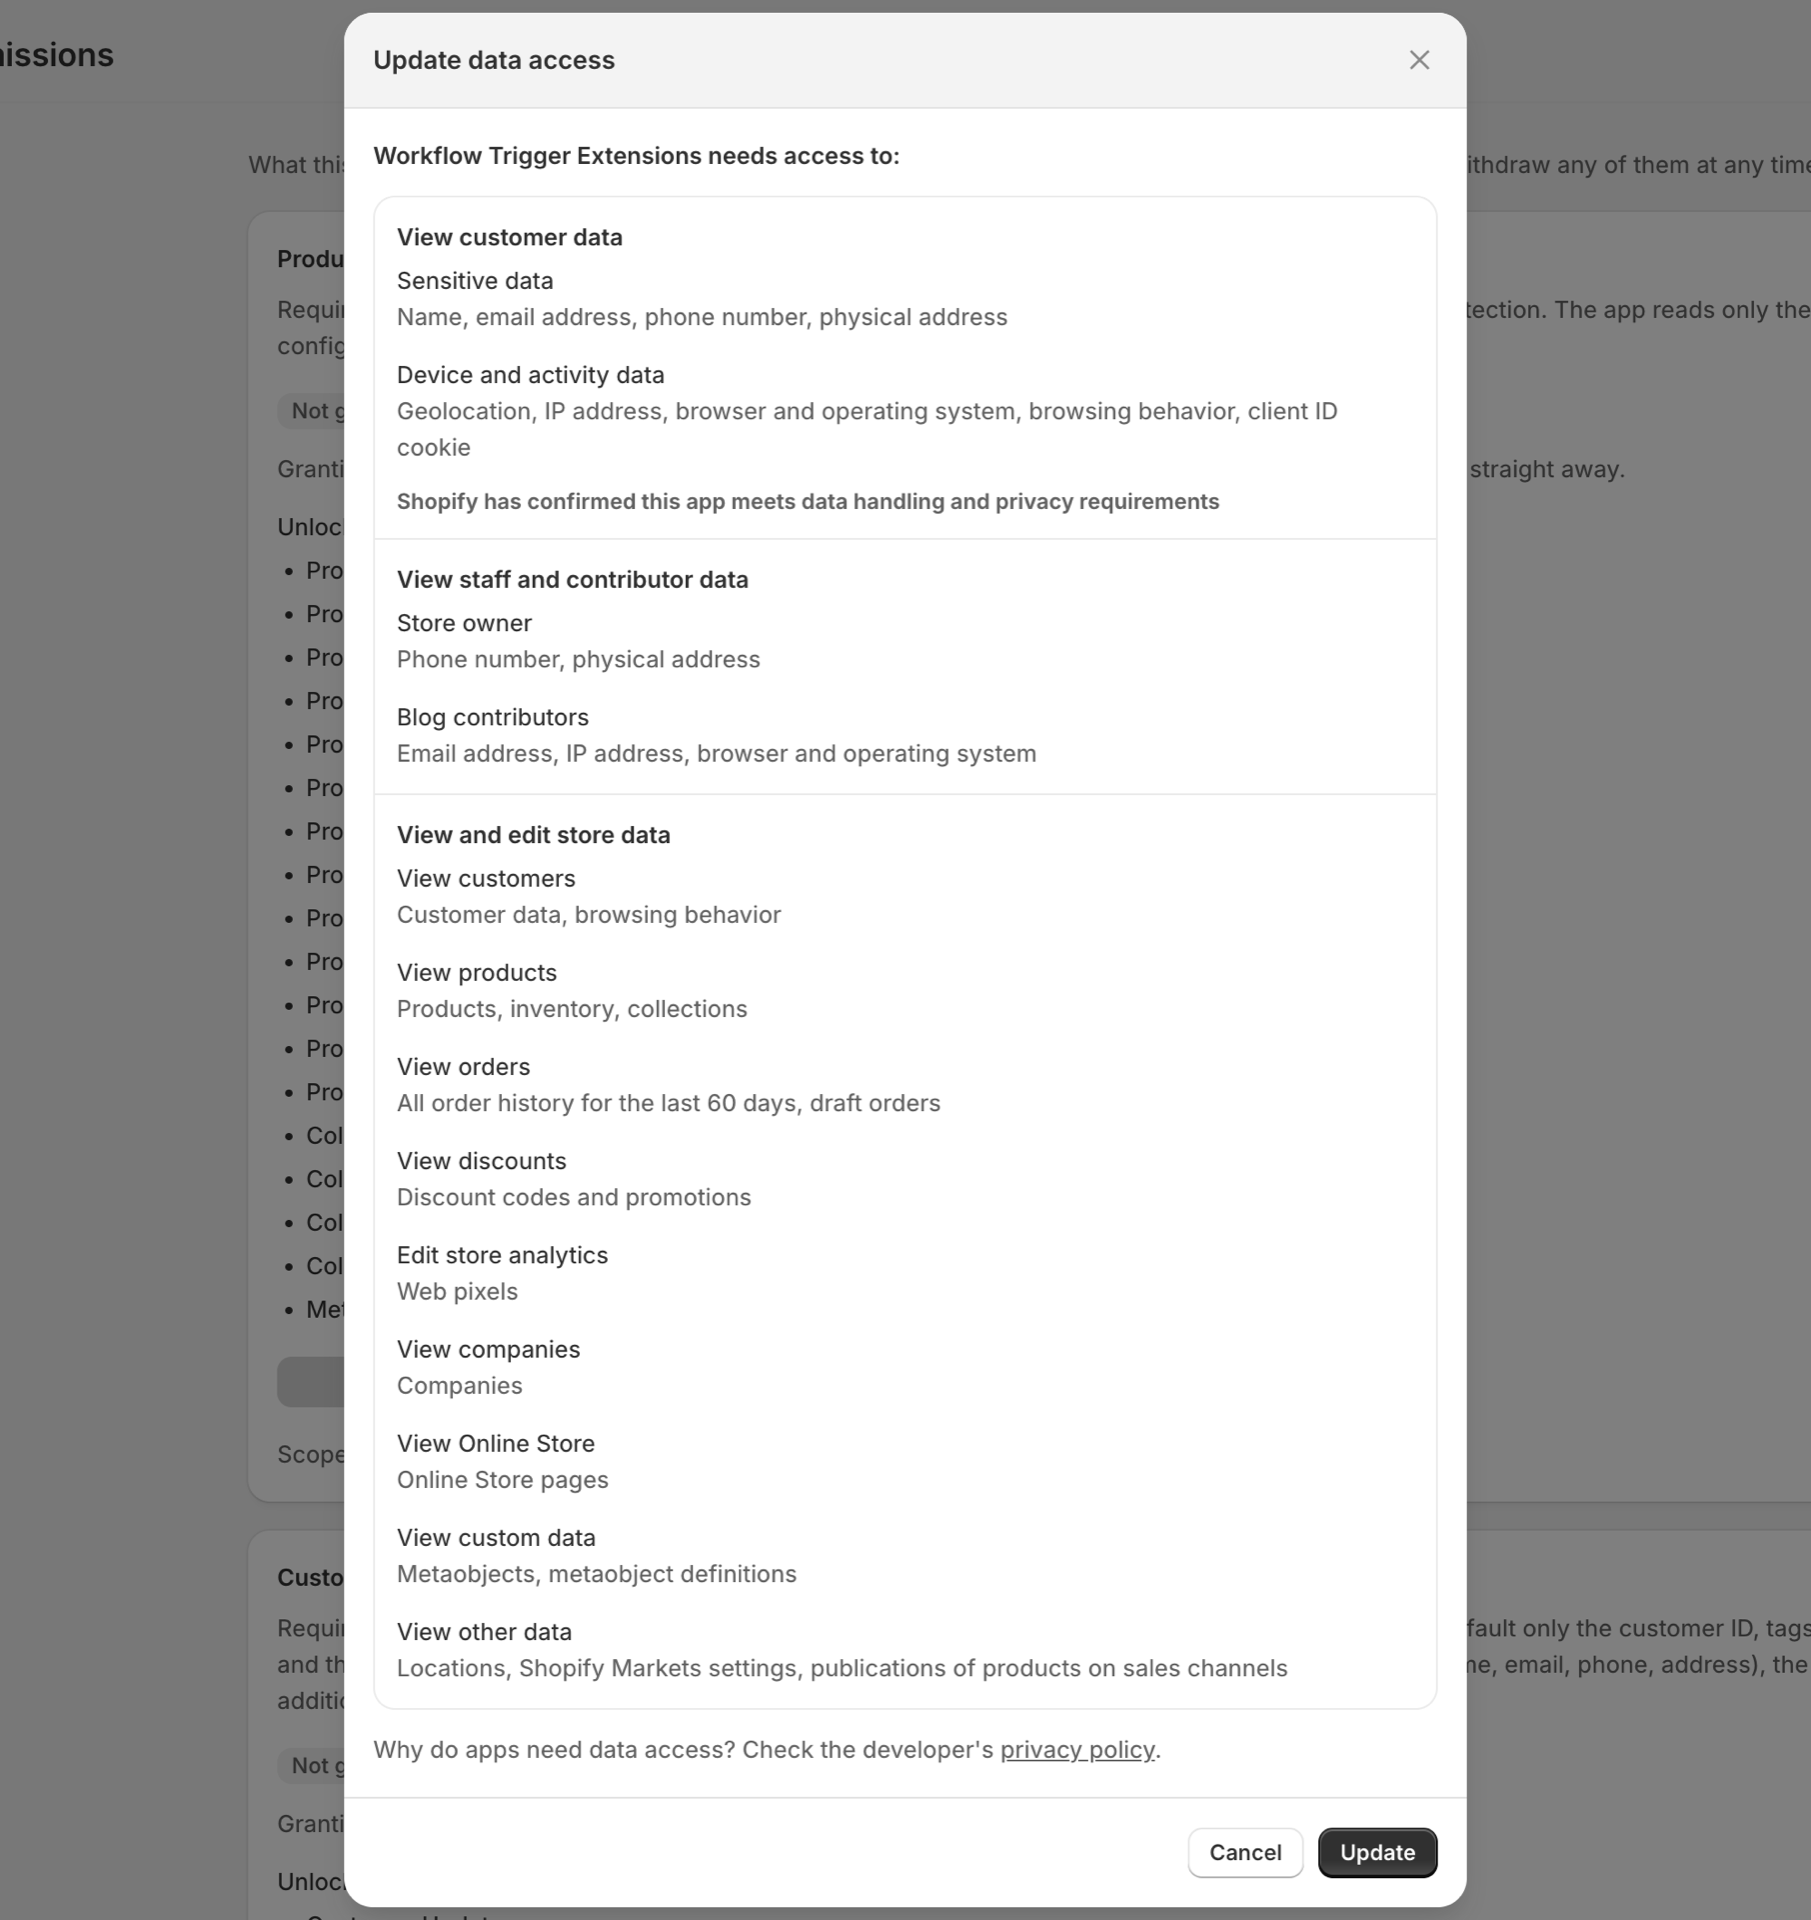
- Haz clic en «Conceder» y, a continuación, confirma en el cuadro de diálogo de Shopify.
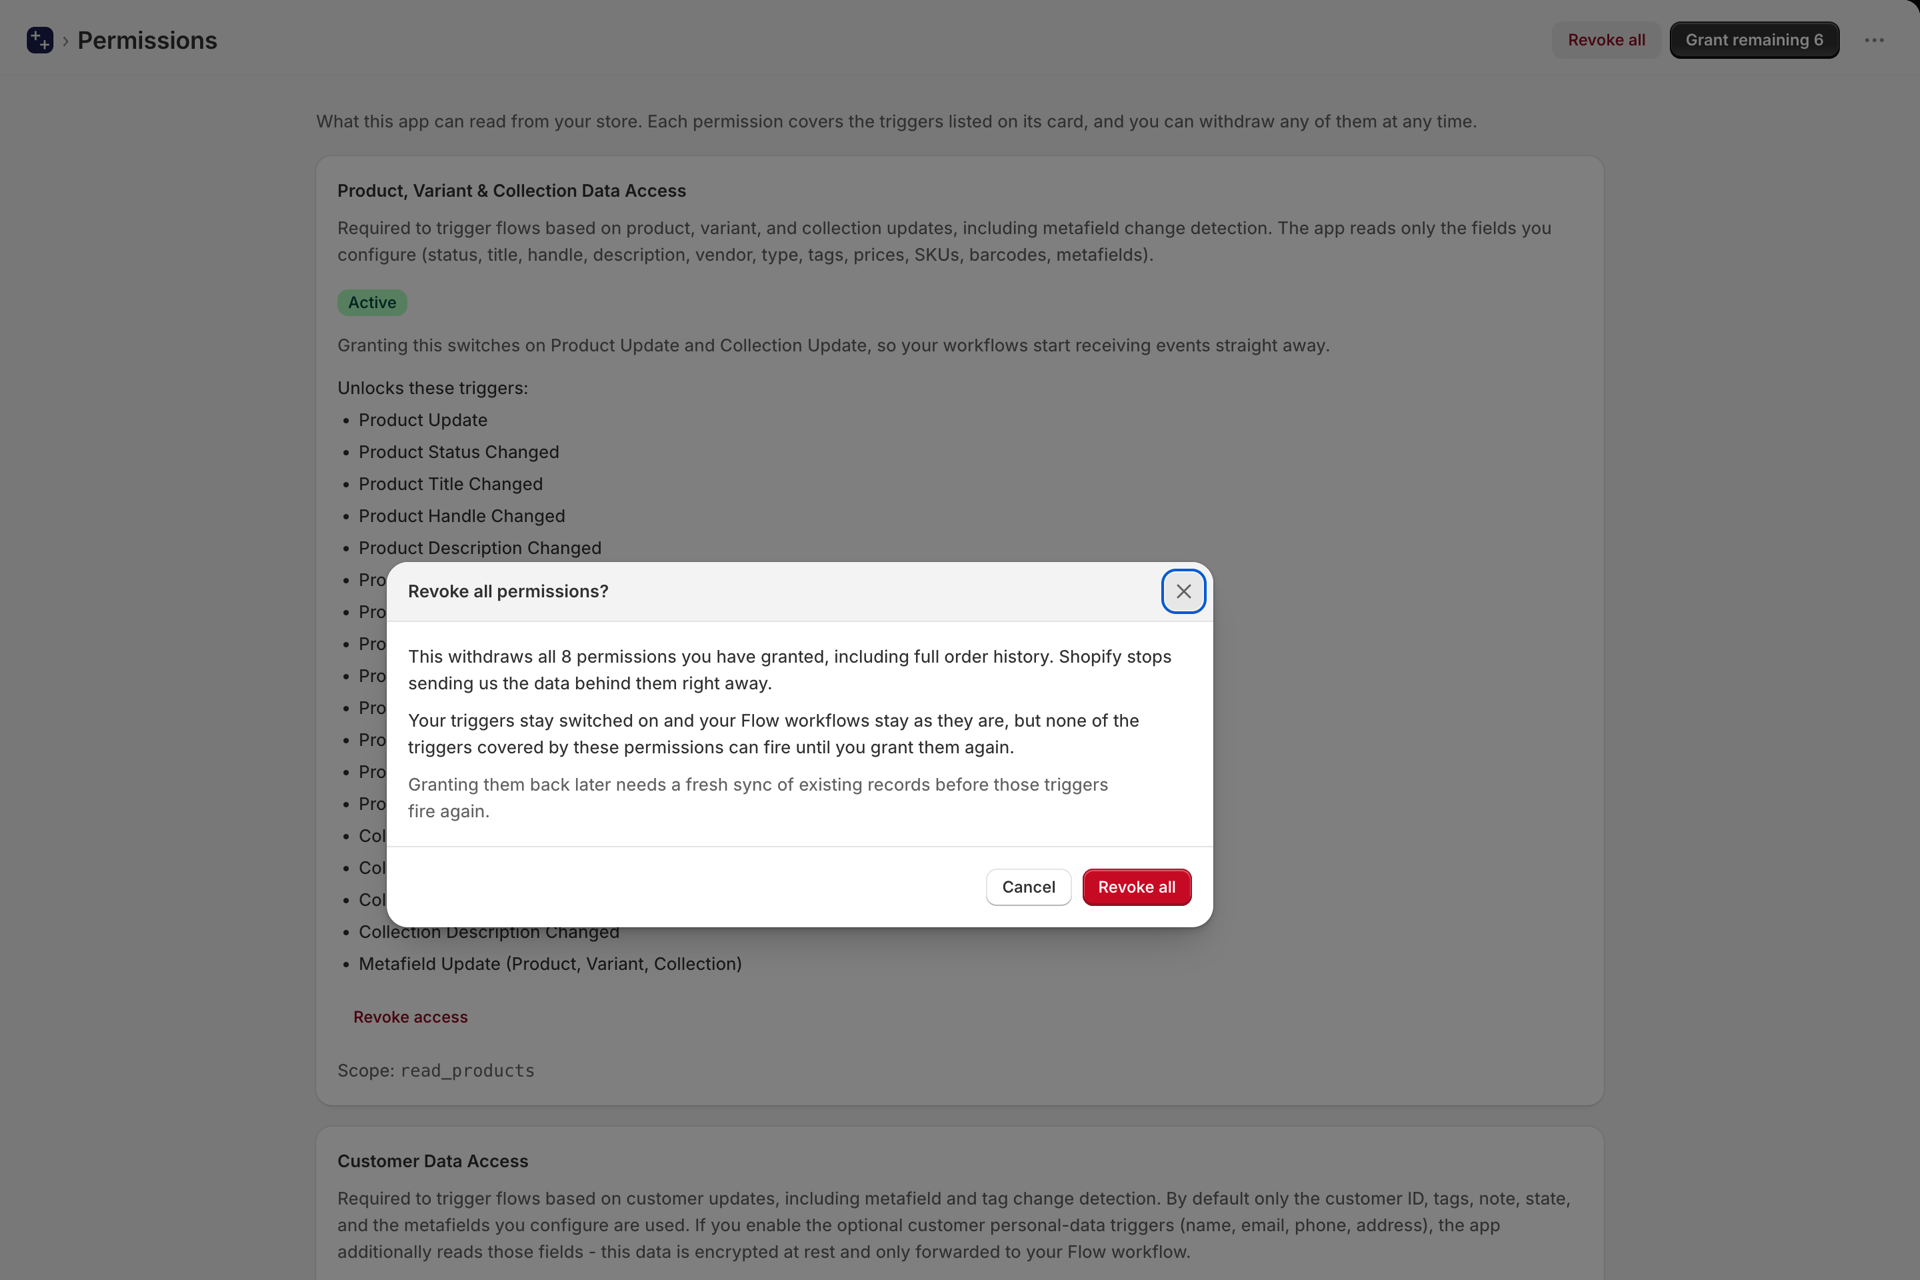
Cada tarjeta indica los desencadenantes que desbloquea, por lo que puedes ir retrocediendo a partir del desencadenante que desees. La revocación funciona de la misma manera y surte efecto de forma inmediata. Al activar un desencadenante desde la página «Desencadenantes», se te solicita el permiso necesario en ese mismo momento, por lo que también puedes concederlo de paso.
Los permisos
| Autorización | Desbloqueos |
|---|---|
| Acceso a los datos de productos, variantes y colecciones | Desencadenantes de productos, variantes y colecciones, además de sus metacampos |
| Acceso a los datos de los clientes | Desencadenantes de cliente, etiquetas, notas, estado, consentimiento de marketing y metacampos de cliente |
| Acceso a los datos de los pedidos | Desencadenantes de pedidos, partidas de pedido, gestión de pedidos, estado financiero y metacampos de pedidos |
| Borrador de la orden sobre acceso a los datos | Condiciones de activación de pedidos preliminares para flujos de trabajo B2B y mayoristas |
| Acceso a datos sobre empresas y su ubicación (B2B) | Desencadenantes de empresa, ubicación de la empresa y contacto de la empresa |
| Acceso a datos con descuento | El ciclo de vida completo del descuento, incluida su fecha de caducidad |
| Acceso a los datos de inventario | Condiciones de activación de costes por stock y variante por establecimiento |
| Acceso a datos de ubicaciones | Desencadenantes del ciclo de vida de la ubicación |
| Acceso a datos de mercados | Factores que determinan el ciclo de vida del mercado |
| Acceso a los datos de las publicaciones | Producto publicado y retirado de un canal de ventas |
| Acceso a los datos de blogs, entradas de blog y páginas | Elementos de contenido de la tienda online: blogs, entradas de blog y páginas (encuestas) |
| Acceso a los datos de los metaobjetos | Desencadenantes de entradas de metaobjetos |
| Acceso al comportamiento de Storefront | Los desencadenantes de la tienda y del proceso de pago alimentados por el píxel web de la aplicación: visualizaciones de productos, colecciones y carrito; cambios en el carrito; búsquedas; errores en el proceso de pago; códigos de descuento rechazados; visitas de usuarios registrados y visitas B2B; y desencadenantes personalizados de la tienda. |
Datos de los clientes protegidos
Hay un pequeño número de desencadenantes que leen datos personales: nombre del cliente, correo electrónico, teléfono y dirección; dirección de envío del pedido; correo electrónico y direcciones del borrador del pedido. Estos requieren una aceptación expresa, además del permiso, y están marcados (aceptación expresa, datos protegidos) en la página de Permisos.
Cuando está activada:
- la aplicación solo lee esos campos concretos,
- los valores están cifrados en reposo, y
- solo se descifran en el momento en que se activa el desencadenador del flujo, y solo se reenvían a tu propio flujo de trabajo.
Acceso a las funciones de Storefront
Este permiso se diferencia de los demás en tres aspectos, y conviene conocer cada uno de ellos antes de concederlo.
Analiza el comportamiento de los compradores, no los registros de la tienda. Detrás de ello se encuentra el ámbito read_customer_events de Shopify, concedido junto con write_pixels, para que la aplicación pueda instalar un píxel web en tu tienda online. Este permiso por sí solo no recopila ningún dato. El píxel se instala cuando se activa el primer disparador de la tienda online y no envía nada mientras no haya ningún disparador activado.
El cuadro de diálogo de consentimiento de Shopify es más amplio que lo que realmente hace la aplicación. Cuando se concede el consentimiento, Shopify muestra una advertencia sobre datos sensibles e información del dispositivo y de la actividad. Ese texto pertenece a Shopify, es idéntico para todas las aplicaciones que solicitan ese ámbito y describe lo más amplio que dicho ámbito podría permitir. Lo que esta aplicación envía realmente a sus propios servidores es contexto comercial: identificadores y títulos de productos, variantes, colecciones, carritos y procesos de pago, cantidades y precios, el término de búsqueda, el texto de un error en el proceso de pago, un código de descuento rechazado, el identificador del cliente cuando un comprador ha iniciado sesión y el identificador y nombre de la empresa y la ubicación de un comprador B2B que ha iniciado sesión, además de la dirección IP que forma parte de cualquier solicitud web. Nunca envía nombres de compradores, direcciones de correo electrónico, números de teléfono ni direcciones postales, y nunca reenvía otros campos de la caja, como los códigos de tarjetas regalo.
El consentimiento de tus clientes determina si se recopila información. El píxel respeta la configuración de privacidad de los clientes de tu tienda. Si un cliente no ha dado su consentimiento para el análisis de datos, se descarta en el navegador, por lo que el evento nunca nos llega, no supone ningún coste y no activa ningún flujo de trabajo. Como propietario de la tienda, sigues siendo responsable de obtener dicho consentimiento de tus visitantes.
Los eventos de Storefront se almacenan junto con el resto de tu historial de eventos y se eliminan según la misma periodicidad. Consulta Condiciones de activación de Storefront para conocer los desencadenantes.
Ventana de historial de pedidos
Por defecto, las instantáneas de pedidos se generan a partir de los últimos 60 días, que es el intervalo que concede por defecto Shopify. Si tus flujos de trabajo necesitan detectar cambios en pedidos más antiguos, solicita el alcance ampliado del historial de pedidos desde la página «Permisos» y amplía ese intervalo.
Si revocas un permiso
Los desencadenantes que dependen de él dejan de activarse inmediatamente. Se conservan tus ajustes y la configuración del flujo de trabajo, por lo que, al volver a conceder el permiso, se restablecen. La detección de cambios se reanuda a partir de una línea de base nueva, en lugar de reproducir lo que ocurrió mientras el acceso estuvo revocado.