Permisos y acceso a los datos
Concede permisos por recurso en Workflow Trigger Extensions y desbloquea los activadores de Shopify Flow que necesites, sin acceso previo a datos.
Workflow Trigger Extensions No solicita acceso a ningún dato durante la instalación. Todos los recursos a los que puede acceder se activan de forma voluntaria y se conceden de manera individual, por lo que la aplicación solo puede ver lo que sus flujos de trabajo realmente necesitan.
Conceder un permiso
- Acceda a la sección «Permisos» en el menú de navegación de la aplicación.
- Busque la ficha correspondiente a los datos que necesita.
- Haga clic en «Conceder» y, a continuación, confirme en el cuadro de diálogo de Shopify.
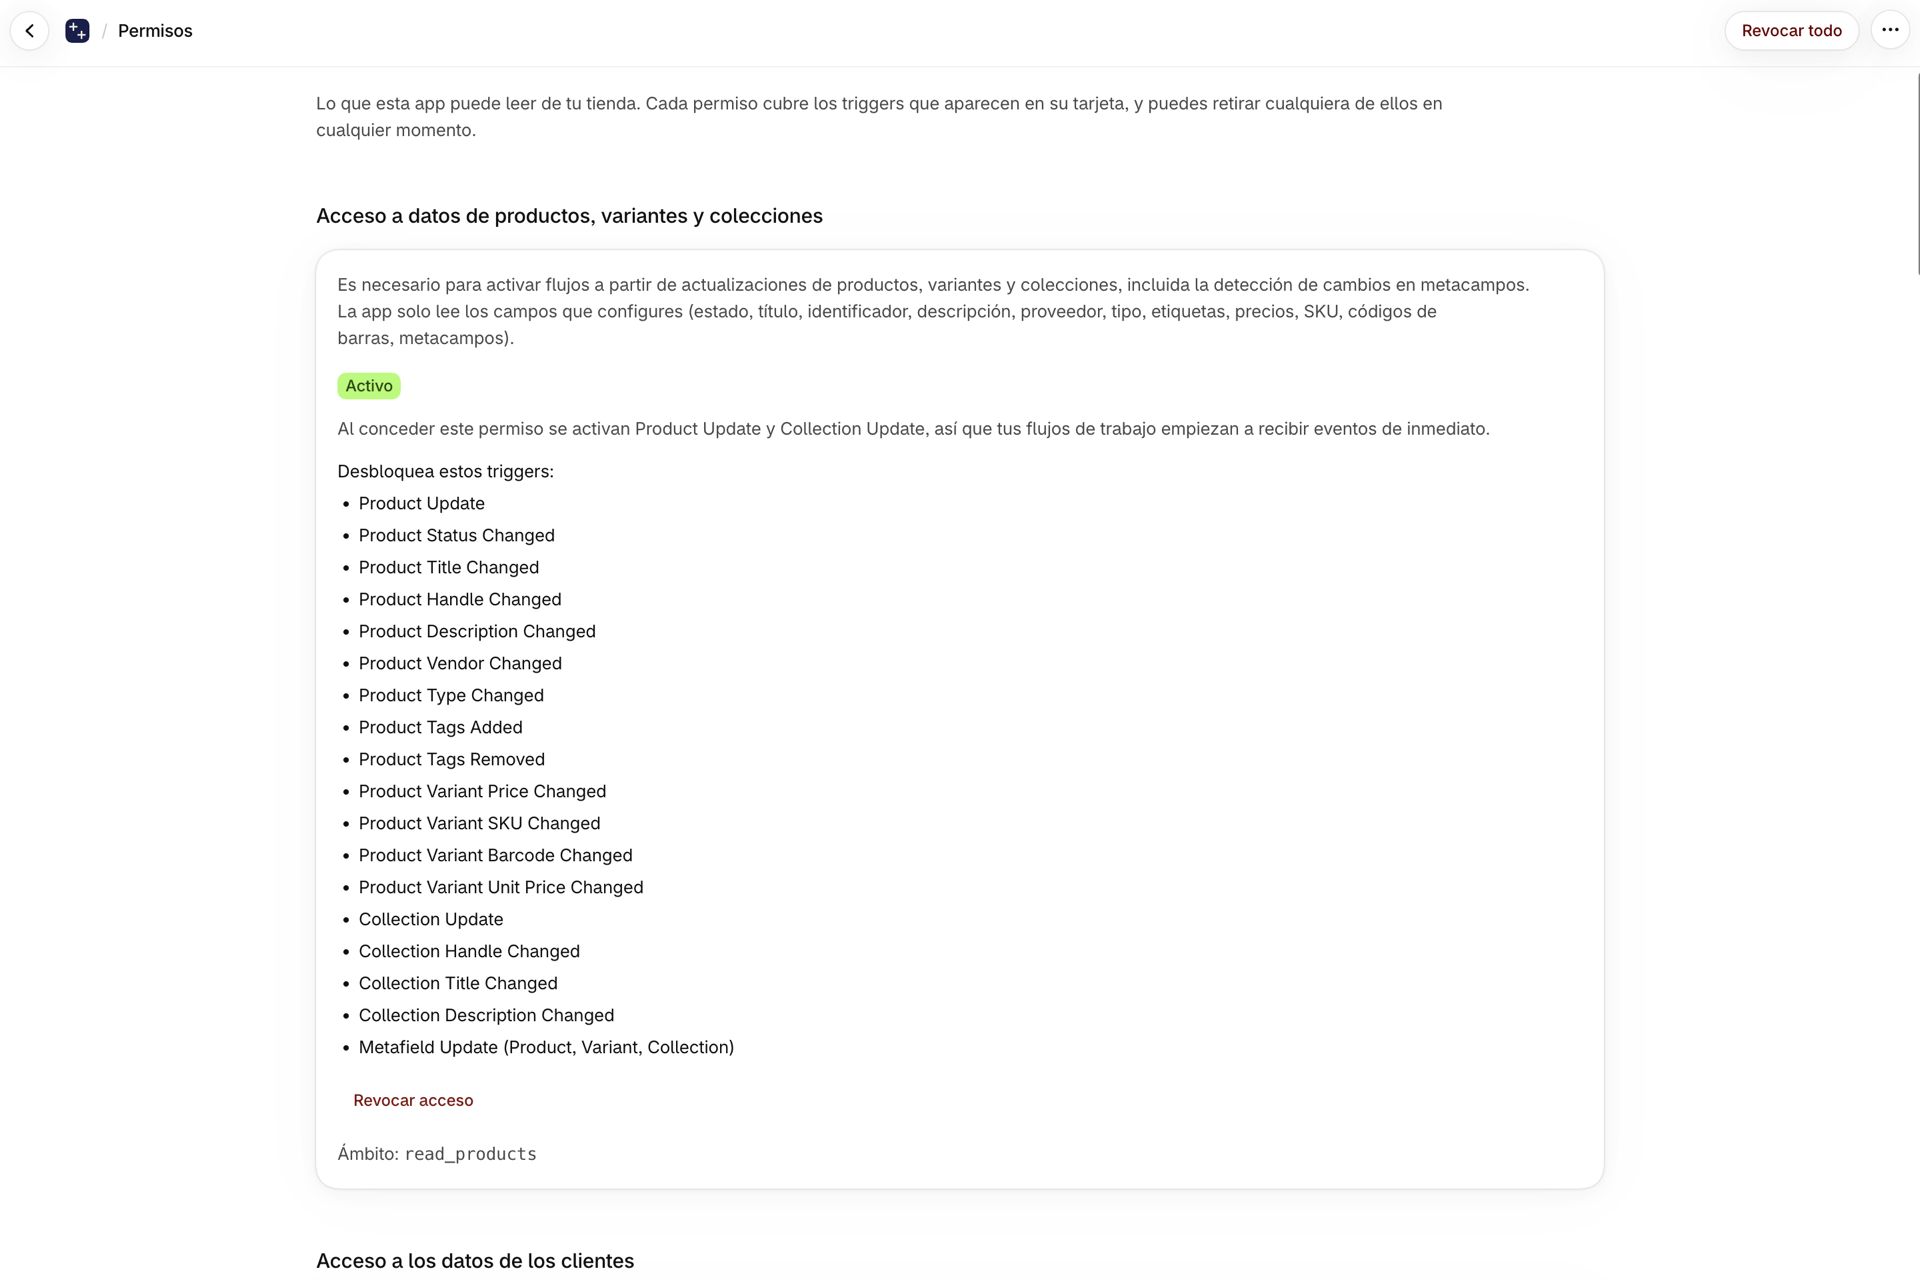
Cada tarjeta indica los activadores que desbloquea, por lo que puede ir retrocediendo a partir del activador que desee. La revocación funciona de la misma manera y surte efecto de forma inmediata. Al activar un activador desde la página «Activadores», se le solicitará el permiso necesario en ese mismo momento, por lo que también puede concederlo de paso.
Los permisos
| Autorización | Desbloqueos |
|---|---|
| Acceso a los datos de productos, variantes y colecciones | Activadores de productos, variantes y colecciones, además de sus metacampos |
| Acceso a los datos de los clientes | Activadores de cliente, etiquetas, notas, estado, consentimiento de marketing y metacampos de cliente |
| Acceso a los datos de los pedidos | Activadores de pedidos, artículos, preparación de pedidos, estado financiero y metacampos de pedidos |
| Pedido preliminar sobre el acceso a los datos | Condiciones de activación de pedidos preliminares para flujos de trabajo B2B y mayoristas |
| Acceso a datos sobre empresas y sus ubicaciones (B2B) | Activadores relacionados con la empresa, la ubicación de la empresa y los datos de contacto de la empresa |
| Acceso a datos con descuento | El ciclo de vida completo del descuento, incluida su fecha de caducidad |
| Acceso a los datos de inventario | Activadores de costes por stock y variante por ubicación |
| Acceso a datos de ubicaciones | Activadores del ciclo de vida de la ubicación |
| Acceso a datos de los mercados | Activadores del ciclo de vida del mercado |
| Acceso a los datos de las publicaciones | Producto publicado y retirado de un canal de ventas |
| Acceso a los datos de blogs, entradas de blog y páginas | Activadores del contenido en la tienda online: blogs, entradas de blog y páginas (encuestas) |
| Acceso a los datos de los metaobjetos | Activadores de entradas de metaobjetos |
| Acceso a las funciones de Tienda online | Los activadores de la tienda online y de la pantalla de pago alimentados por el Píxel web de la aplicación: visualizaciones de productos, colecciones y carritos; modificaciones en el carrito; búsquedas; errores en la pantalla de pago; códigos de descuento rechazados; visitas de clientes registrados y de B2B; y activadores personalizados de la tienda online. |
Datos de los clientes protegidos
Hay un pequeño número de activadores que leen datos personales: nombre del cliente, correo electrónico, teléfono y dirección; dirección de envío del pedido; correo electrónico y direcciones del pedido preliminar. Estos requieren una autorización adicional a la ya concedida y están marcados (autorización adicional, datos protegidos) en la página «Permisos».
Cuando está activada:
- la aplicación solo lee esos campos concretos,
- los valores se cifran en reposo, y
- solo se descifran en el momento en que se activa el activador de Shopify Flow, y se reenvían únicamente a su propio flujo de trabajo.
Acceso a las funciones de la tienda online
Este permiso se diferencia de los demás en tres aspectos, y conviene conocer cada uno de ellos antes de concederlo.
Analiza el comportamiento de los compradores, no los registros de la tienda. Detrás de ello se encuentra el ámbito read_customer_events de Shopify, concedido junto con write_pixels para que la aplicación pueda instalar un píxel web en la tienda online. Este permiso por sí solo no recopila ningún dato. El píxel se instala cuando se activa el primer activador de la tienda online y no envía nada mientras no haya ningún activador de la tienda online activado.
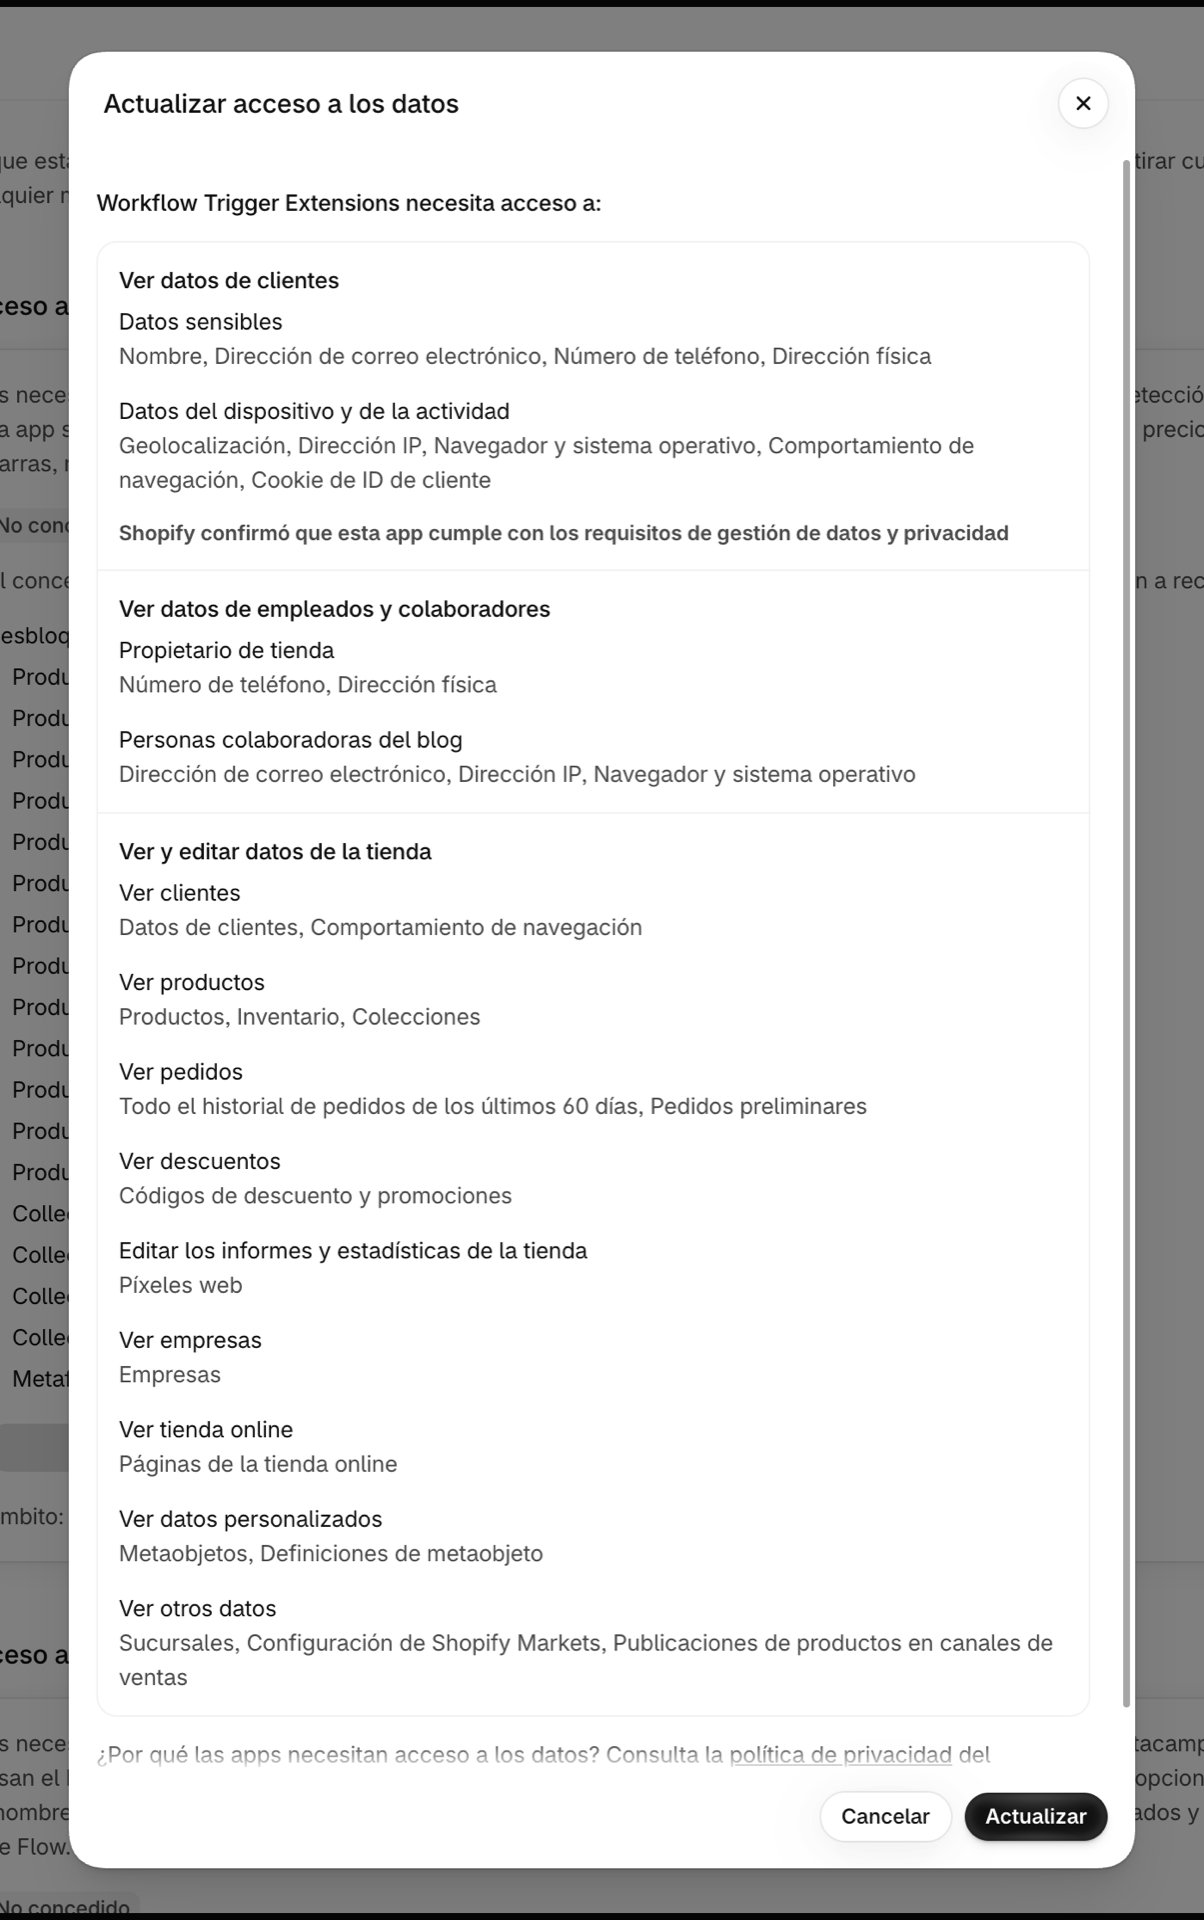
El cuadro de diálogo de consentimiento de Shopify es más amplio que lo que realmente hace la aplicación. Cuando se concede dicho consentimiento, Shopify muestra una advertencia sobre datos sensibles, información del dispositivo y de la actividad. Ese texto pertenece a Shopify, es idéntico para todas las aplicaciones que solicitan ese ámbito y describe el alcance máximo que dicho ámbito podría permitir. Lo que esta aplicación envía realmente a sus propios servidores es contexto comercial: identificadores y títulos de productos, variantes, colecciones, carritos y pantallas de pago, cantidades y precios, el término de búsqueda, el texto de una pantalla de pago con error, un código de descuento rechazado, el identificador del cliente cuando un comprador ha iniciado sesión y el identificador y el nombre de la empresa y la ubicación de un comprador B2B que ha iniciado sesión, además de la dirección IP que forma parte de cualquier solicitud web. Nunca envía nombres de compradores, direcciones de correo electrónico, números de teléfono ni direcciones postales, y nunca transmite otros campos de la pantalla de pago, como los códigos de tarjetas regalo.
El consentimiento de sus clientes determina si se recopila información alguna. El píxel respeta la configuración de privacidad de los clientes de su tienda. Si un cliente no ha dado su consentimiento para el análisis de datos, se elimina la información correspondiente en el navegador, y el evento nunca nos llega, no supone ningún coste y no activa ningún flujo de trabajo. Usted, como propietario de la tienda, sigue siendo responsable de obtener dicho consentimiento de sus visitantes.
Los eventos de tienda online se almacenan junto con el resto de su historial de eventos y se eliminan siguiendo la misma programación. Consulte Condiciones de activación de Storefront para conocer los propios activadores.
Ventana de historial de pedidos
Por defecto, las instantáneas de pedidos se generan a partir de los últimos 60 días, que es el intervalo que concede por defecto Shopify. Si sus flujos de trabajo necesitan detectar cambios en pedidos más antiguos, solicite el ámbito ampliado del historial de pedidos desde la página «Permisos» y amplíe dicho intervalo.
Si revoca un permiso
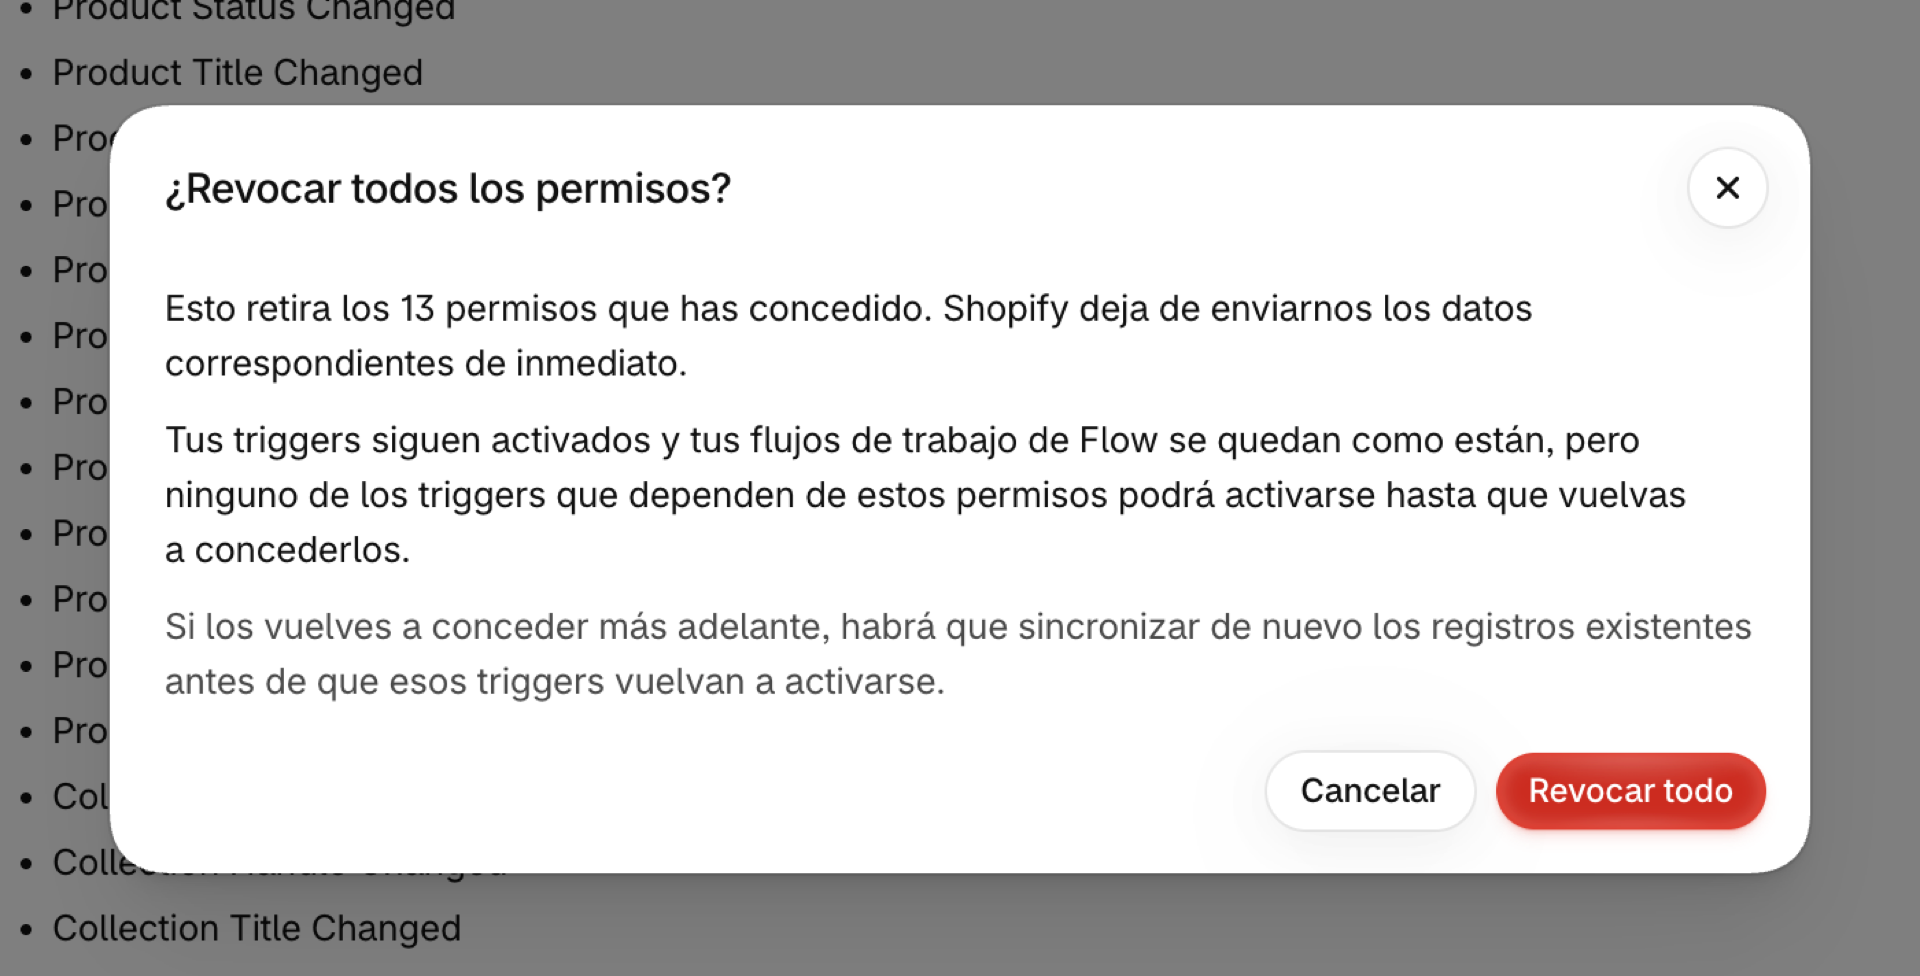
Los activadores que dependen de él dejan de activarse de inmediato. Se conservan sus ajustes y la configuración de su flujo de trabajo, por lo que, al volver a conceder el permiso, estos se restablecen. La detección de cambios se reanuda a partir de una línea de base nueva, en lugar de reproducir lo que ocurrió mientras el acceso estuvo revocado.