Autorizações e acesso aos dados
Conceda autorizações por recurso no Workflow Trigger Extensions para desbloquear gatilhos de produtos, clientes, pedidos e B2B no Shopify Flow.
Workflow Trigger Extensions Não solicita acesso a quaisquer dados durante a instalação. Todos os recursos a que tem acesso são facultativos e concedidos individualmente, pelo que a aplicação só tem acesso ao que os seus fluxos de trabalho realmente necessitam.
Conceder uma autorização
- Abra a secção «Permissões» no menu de navegação da aplicação.
- Encontre o cartão com os dados de que necessita.
- Clique em «Conceder» e, em seguida, confirme na caixa de diálogo Shopify.
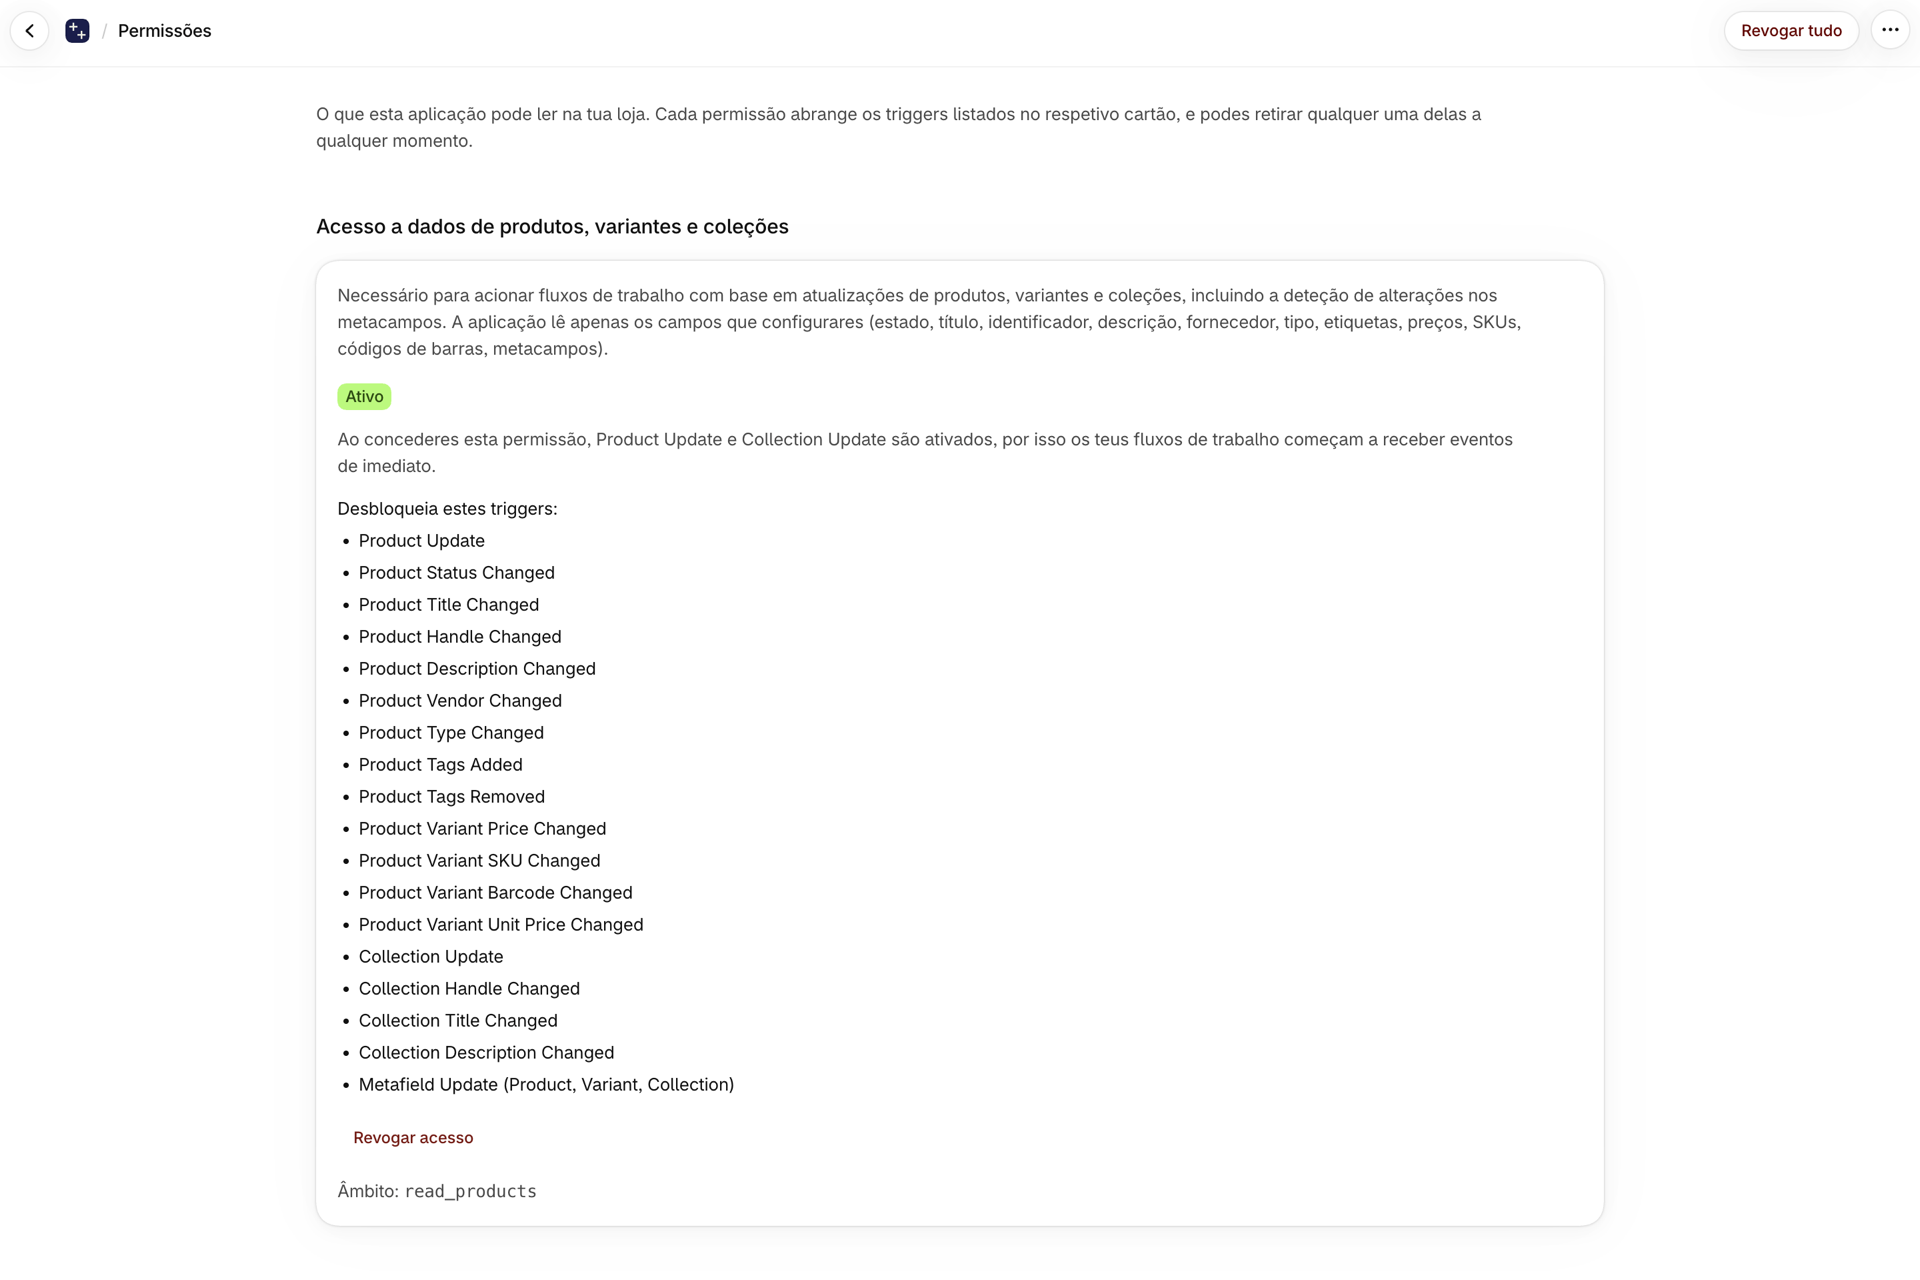
Cada cartão indica os gatilhos que desbloqueia, pelo que pode proceder de forma inversa a partir do gatilho que deseja. A revogação funciona da mesma forma e entra em vigor imediatamente. Ao ativar um gatilho na página «Gatilhos», é-lhe solicitada a autorização necessária nesse mesmo momento, pelo que também pode conceder essa autorização de passagem.
As autorizações
| Autorização | Desbloqueios |
|---|---|
| Acesso aos dados de produtos, variantes e coleções | Gatilhos de produto, variante e coleção, bem como os respetivos metacampos |
| Acesso aos dados dos clientes | Gatilhos de cliente, tags, notas, estado, consentimento de marketing e metacampos do cliente |
| Acesso aos dados dos pedidos | Gatilhos de pedidos, itens de linha, processamento de pedidos, situação financeira e metacampos de pedidos |
| Acesso aos dados de pedidos provisórios | Gatilhos de pedidos provisórios para fluxos de trabalho B2B e de venda por grosso |
| Acesso a dados sobre empresas e locais (B2B) | Gatilhos relativos à empresa, à localização da empresa e aos contactos da empresa |
| Acesso a dados com desconto | Todo o ciclo de vida do desconto, incluindo o prazo de validade |
| Acesso aos dados de estoque | Gatilhos de custo relacionados com o stock e as variantes por localização |
| Acesso aos dados de locais | Gatilhos do ciclo de vida da localização |
| Acesso a dados de mercados | Gatilhos do ciclo de vida do mercado |
| Acesso aos dados das publicações | Produto publicado e retirado de um canal de vendas |
| Acesso aos dados do blogue, das publicações do blogue e das páginas | Gatilhos que geram conteúdo na loja virtual: blogs, publicações em blogs e páginas (sondagens) |
| Acesso aos dados de metaobjetos | Gatilhos de entradas de metaobjetos |
| Acesso ao comportamento da loja virtual | Os gatilhos da loja virtual e do processo de checkout alimentados pelo Pixel da web da aplicação: visualizações de produtos, coleções e carrinho, alterações no carrinho, pesquisas, erros no processo de checkout, códigos de desconto rejeitados, visitas de clientes com sessão iniciada e visitas B2B, bem como gatilhos personalizados da loja virtual |
Dados protegidos dos clientes
Um pequeno número de gatilhos lê dados pessoais: nome do cliente, e-mail, número de telefone e morada; morada de entrega do pedido; e-mail e moradas do pedido provisório. Estas opções são de adesão voluntária, para além da autorização, e estão assinaladas (adesão voluntária, dados protegidos) na página «Autorizações».
Quando ativada:
- a aplicação lê apenas esses campos específicos,
- os valores são encriptados quando estão em repouso, e
- são descodificados apenas no momento em que o gatilho do Shopify Flow é acionado e encaminhados apenas para o seu próprio fluxo de trabalho.
Acesso ao comportamento da loja virtual
Esta autorização difere das outras em três aspetos, e vale a pena conhecer cada um deles antes de a conceder.
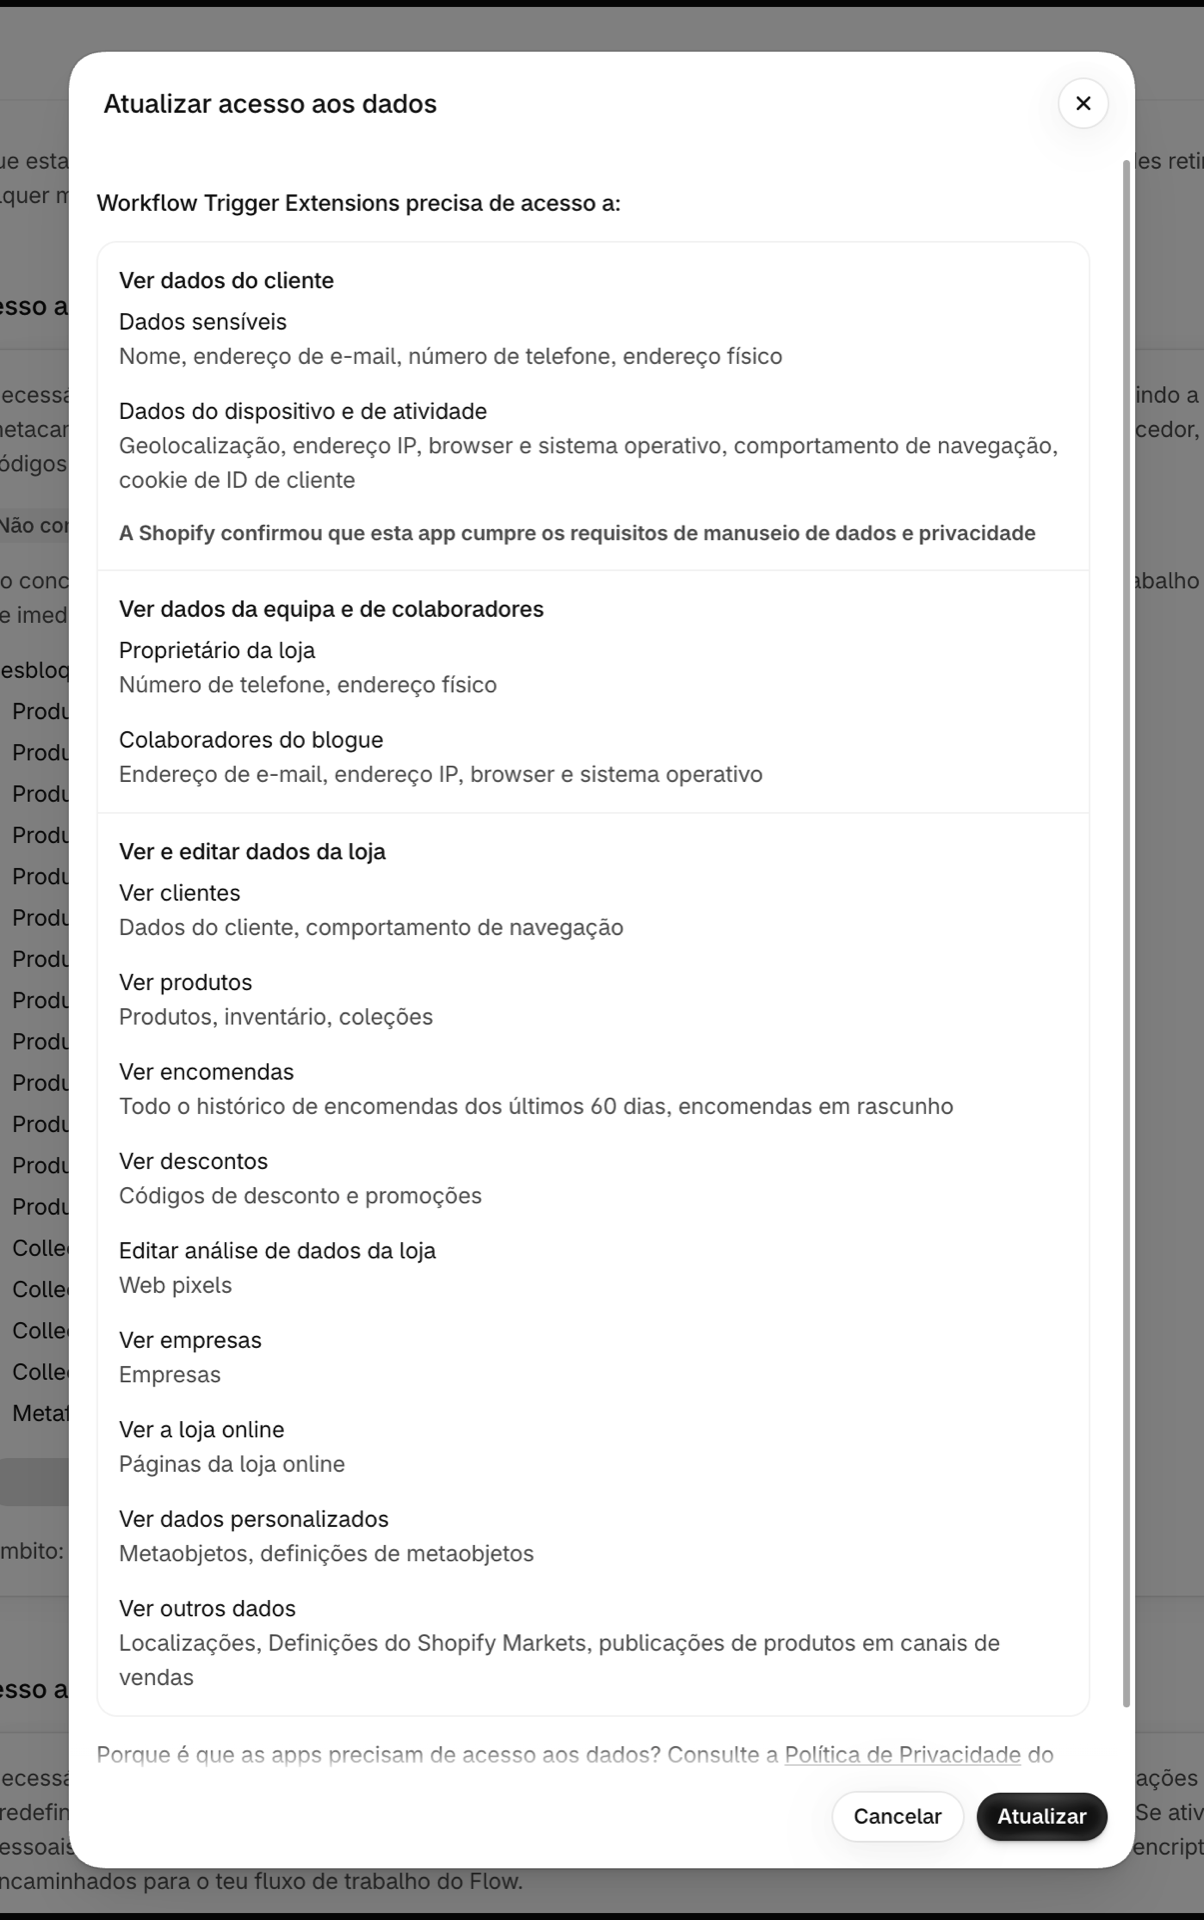
Esta funcionalidade analisa o comportamento dos compradores, não os registos da loja. Por trás dela está a autorização read_customer_events (), concedida em conjunto com a autorização write_pixels, para que a aplicação possa instalar um pixel da web na sua loja virtual. Por si só, esta autorização não recolhe quaisquer dados. O pixel é instalado quando o primeiro gatilho da loja virtual é ativado e não envia quaisquer dados enquanto nenhum gatilho da loja virtual estiver ativado.
A caixa de diálogo de consentimento do Shopify é mais abrangente do que o que a aplicação efetivamente faz. Quando concede o consentimento, Shopify apresenta um aviso sobre dados sensíveis, informações sobre o dispositivo e as atividades. Esse texto pertence a Shopify, é idêntico para todas as aplicações que solicitam esse âmbito e descreve o âmbito mais amplo que o mesmo poderia permitir. O que esta aplicação envia efetivamente para os seus próprios servidores é o contexto comercial: identificadores e títulos de produtos, variantes, coleções, carrinho e checkout, quantidades e preços, o termo de pesquisa, o texto de um erro no checkout, um código de desconto rejeitado, o identificador do cliente quando um comprador está com a conta ativa e o identificador e nome da empresa e localização para um comprador B2B com a conta ativa, além do endereço IP que faz parte de qualquer pedido na Web. Nunca envia nomes de compradores, endereços de e-mail, números de telefone ou moradas postais, e nunca encaminha outros campos do processo de checkout, tais como códigos de cartões-presente.
O consentimento dos seus clientes determina se são recolhidos dados. O pixel respeita as definições de privacidade dos clientes da sua loja. No caso de um cliente que não tenha dado o seu consentimento para a análise de dados, é registado um «drop» no navegador, e o evento nunca nos chega, não implica qualquer custo e não aciona qualquer fluxo de trabalho. Na qualidade de proprietário da loja, continua a ser responsável por obter esse consentimento dos seus visitantes.
Os eventos da loja virtual são guardados juntamente com o resto do seu Histórico de Eventos e eliminados de acordo com o mesmo calendário. Consulte Acionadores da loja virtual para obter informações sobre os próprios gatilhos.
Janela do histórico de pedidos
Por predefinição, os instantâneos dos pedidos são gerados a partir dos últimos 60 dias, que é o intervalo concedido por predefinição pelo Shopify. Se os seus fluxos de trabalho precisarem de detetar alterações em pedidos mais antigos, solicite o âmbito alargado do histórico de pedidos na página «Permissões» e alargue esse intervalo.
Se revogar uma autorização
Os gatilhos que dependem dessa permissão deixam de ser acionados imediatamente. As suas definições e a configuração do fluxo de trabalho são mantidas, pelo que a concessão da permissão volta a restaurá-las. A deteção de alterações recomeça a partir de uma linha de base nova, em vez de reproduzir o que aconteceu enquanto o acesso esteve revogado.