権限とデータへのアクセス
すべてのデータアクセス権限はオプトイン方式であり、リソースごとに付与されます。権限の付与方法、各権限によってどのような機能が利用可能になるか、および保護されたお客様のデータの取り扱いについてご説明します。
Workflow Trigger Extensions インストール時にデータへのアクセスを一切要求しません。アプリが読み取ることができるすべてのリソースはオプトイン方式となっており、個別に許可されるため、アプリがアクセスできるのは、ワークフローで実際に必要なものに限られます。
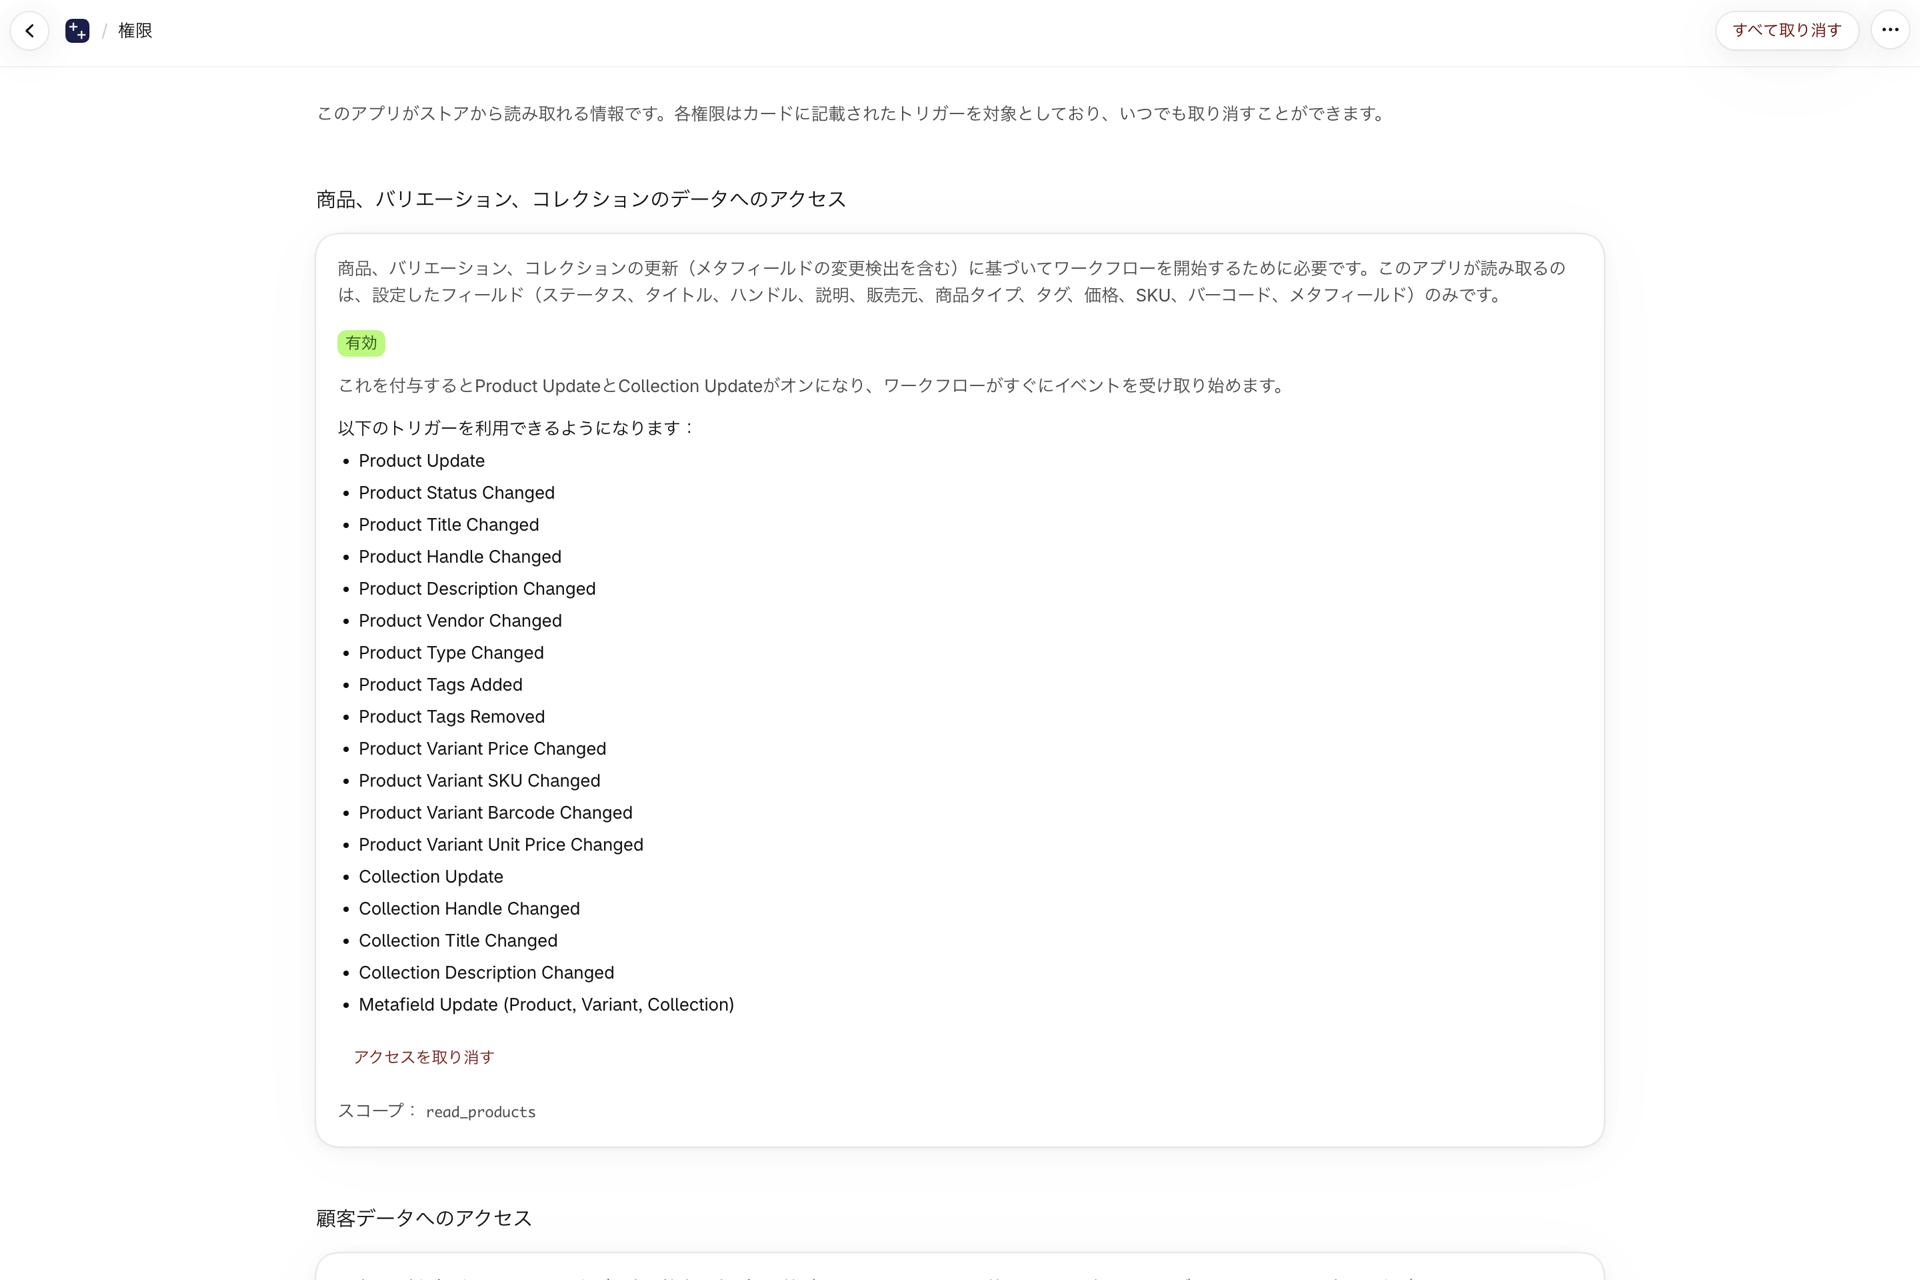
権限の付与
- アプリのナビゲーションから「**権限」**を開いてください。
- 必要なデータが記載されたカードをお探しください。
- [Grant] をクリックし、Shopify のダイアログで確定してください。
各カードには、そのカードによって有効化されるトリガーが明記されていますので、希望するトリガーから逆算して設定することができます。無効化も同様の仕組みで、即座に反映されます。「トリガー」ページからトリガーを有効にすると、その場で必要な権限の確認が行われますので、その際に権限を付与することも可能です。
権限
| 許可 | アンロック |
|---|---|
| 商品、バリエーション、コレクションのデータへのアクセス | 商品、バリエーション、コレクションのトリガー、およびそれらのメタフィールド |
| お客様データへのアクセス | お客様トリガー、タグ、メモ、ステータス、マーケティングへの同意、およびお客様メタフィールド |
| 注文データのアクセス | 注文のトリガー、ラインアイテム、フルフィルメント、財務状況、および注文のメタフィールド |
| 注文データへのアクセス(下書き注文) | B2Bおよび卸売ワークフローにおける下書き注文のトリガー |
| 会社および会社のロケーションデータへのアクセス(B2B) | 会社、会社のロケーション、および会社の連絡先に関するトリガー |
| データアクセスディスカウント | 有効期限を含む、ディスカウントの全ライフサイクル |
| 在庫データへのアクセス | ロケーションごとの在庫およびバリエーションごとのコストトリガー |
| ロケーションデータのアクセス | ロケーションのライフサイクル・トリガー |
| マーケットデータへのアクセス | マーケットのライフサイクルにおけるトリガー |
| 出版物・データへのアクセス | 販売チャネルに公開された商品および公開が解除された商品 |
| ブログ、ブログ記事、およびページのデータへのアクセス | オンラインストアのコンテンツのトリガー:ブログ、ブログ記事、ページ(アンケート) |
| メタオブジェクトへのデータアクセス | メタオブジェクトのエントリ・トリガー |
| ストアフロントの動作へのアクセス | アプリのウェブピクセルから送信されるストアフロントおよびチェックアウトのトリガー:商品、コレクション、カートの閲覧、カートの変更、検索、チェックアウト時のエラー、割引コードの無効、ログイン済みおよびB2Bの訪問、ならびにカスタムストアフロントトリガー |
保護されているお客様データ
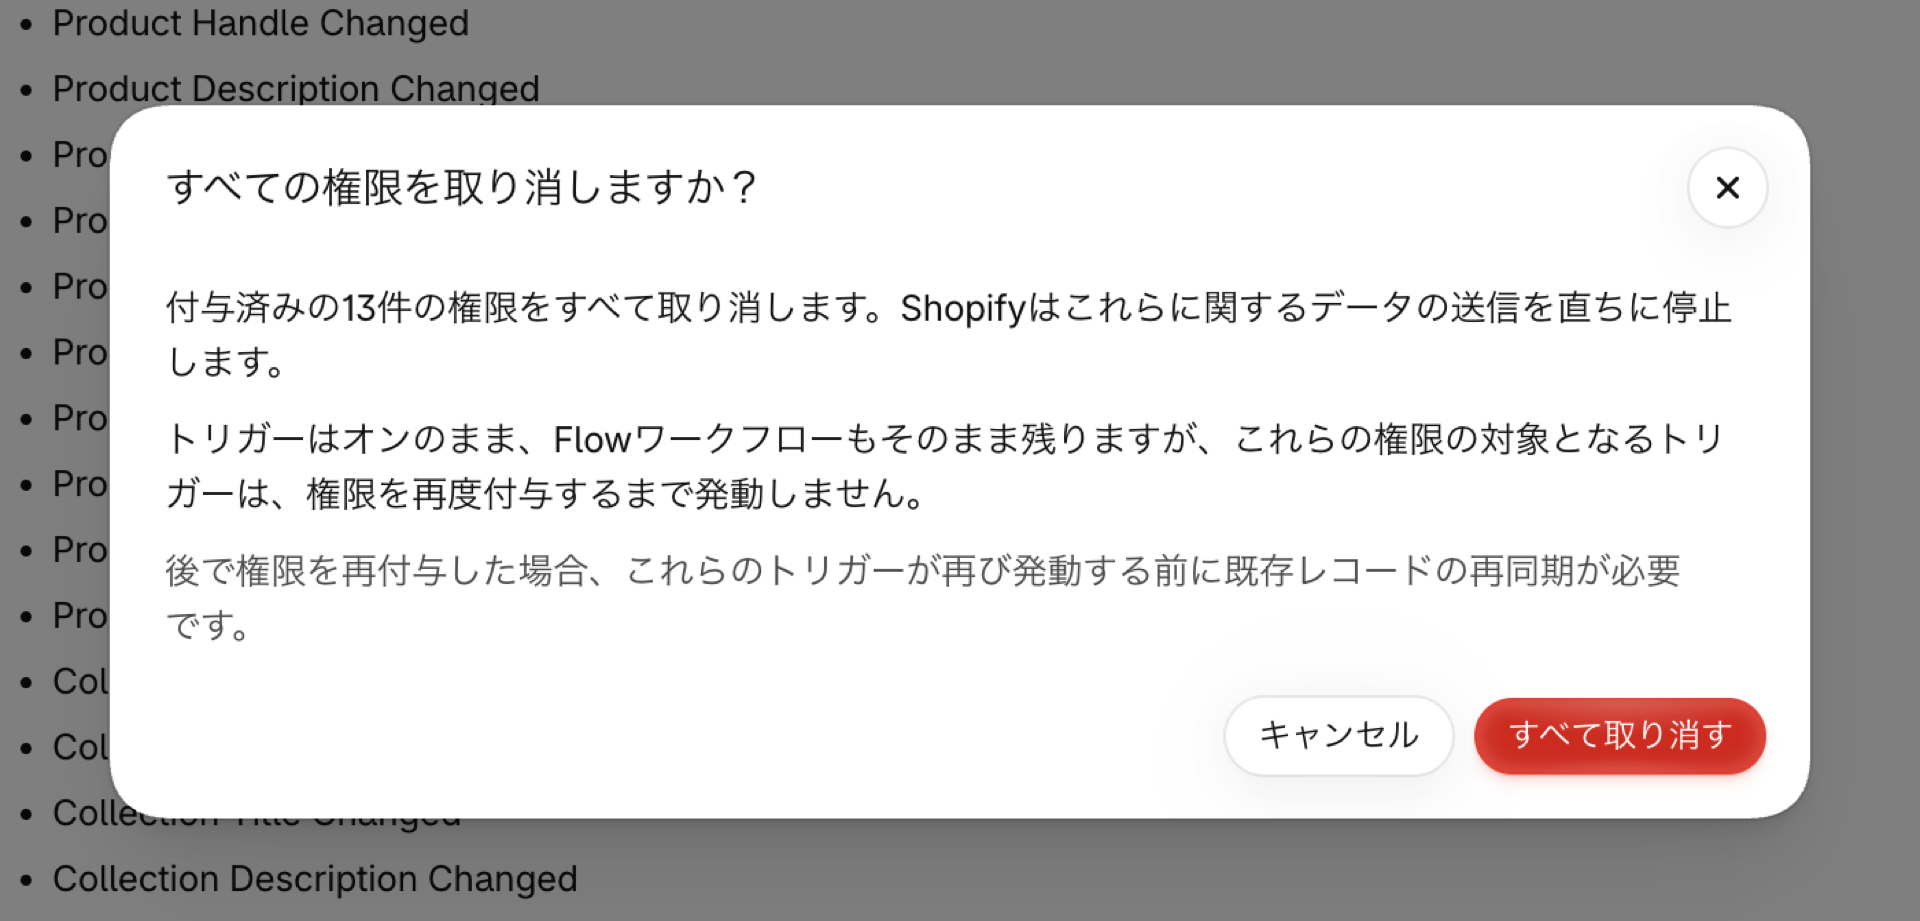
ごく一部のトリガーでは、個人データ(顧客名、メールアドレス、電話番号、住所、注文の配送先住所、下書き注文のメールアドレスおよび住所)を読み取ります。これらは、権限設定に加えてオプトインが必要であり、「権限」ページ上で_(オプトイン、保護対象データ)_と表示されています。
有効にした場合:
- このアプリは、それらの特定のフィールドのみを読み込み、
- データは保存時に暗号化されており、
- これらは、Shopify Flowトリガーが起動した瞬間にのみ復号され、以下の宛先にのみ転送されます。 ご自身のワークフロー。
ストアフロントの動作へのアクセス
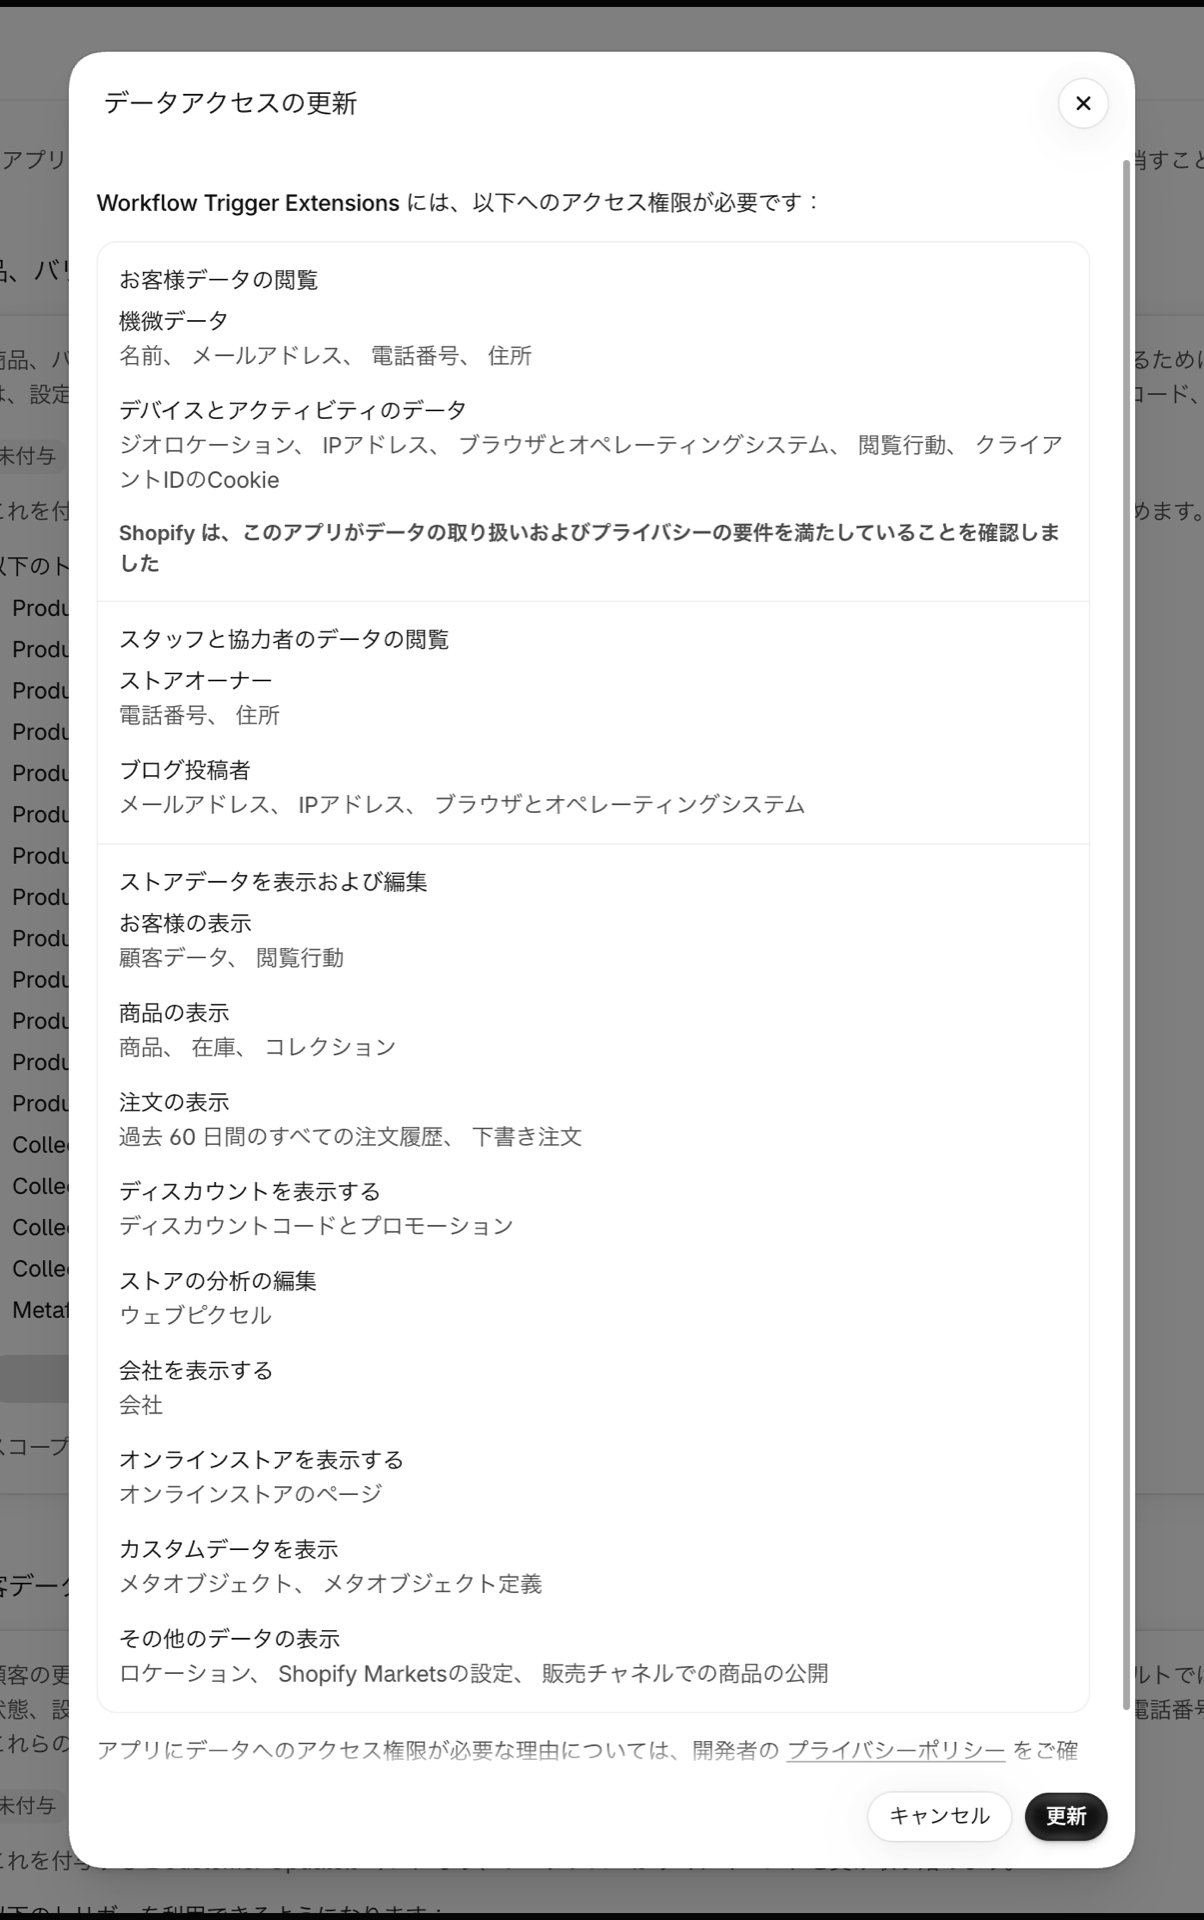
この権限は、他の権限とは3つの点で異なります。権限を付与する前に、それぞれの点について知っておく価値があります。
**この機能は、店舗の記録ではなく、顧客の行動を読み取ります。**その背景には、Shopifyの「read_customer_events」スコープがあり、これは「write_pixels」と併せて付与されるため、アプリがお客様のストアフロントにウェブピクセルをインストールできるようになっています。この権限だけでは、何も収集されません。ピクセルは、最初のストアフロントトリガーがオンになった際にインストールされ、ストアフロントトリガーがオンの状態ではない間は、何も送信しません。
**Shopifyの同意ダイアログは、このアプリの実際の動作範囲よりも広範囲に及んでいます。**同意を許可すると、Shopify には、機密データ、デバイス情報、およびアクティビティ情報に関する警告が表示されます。このテキストは Shopify によるものであり、このスコープを要求するすべてのアプリで同一の内容となっており、そのスコープが許可し得る最も広範な範囲について説明しています。このアプリが実際に自社のサーバーへ送信するのは、コマースコンテキストです: 商品、バリエーション、コレクション、カート、およびチェックアウトのIDとタイトル、数量と価格、検索キーワード、チェックアウトエラーのメッセージ、無効なディスカウントコード、買い物客がログインしている場合のお客様ID、ログイン済みのB2Bバイヤーの会社ID・ロケーションIDおよび名称、さらにすべてのWebリクエストに含まれるIPアドレスです。 購入者の氏名、メールアドレス、電話番号、住所は一切送信されず、ギフトカードコードなどのその他のチェックアウトフィールドも転送されることはありません。
**情報の収集の可否は、お客様の同意の有無によって決まります。**このピクセルは、貴店の顧客プライバシー設定を遵守します。分析に関する同意をまだ得ていないお客様については、ブラウザにトラッキングコードが設定されず、イベント情報は当社に送信されません。そのため、費用は一切発生せず、ワークフローも開始されません。訪問者から同意を得る責任は、店舗オーナーである貴店に引き続きあります。
ストアフロントのイベントは、その他のイベント履歴とともに保存され、同じスケジュールに従って削除されます。トリガー自体については、ストアフロントのトリガー をご覧ください。
注文履歴ウィンドウ
注文のスナップショットは、デフォルトで過去60日分のデータが取得されます。これは、Shopifyがデフォルトで許可している期間です。ワークフローで、それより古い注文の変更を検出する必要がある場合は、「権限」ページから「注文履歴」の範囲を拡張し、期間を広げてください。
権限を取り消した場合
これに依存するトリガーは、直ちに実行を停止します。設定やワークフローの構成は保持されますので、権限を再度付与すれば、それらが復元されます。変更検出は、アクセスが取り消されていた間の履歴を再生するのではなく、新しいベースラインから再開されます。