Autorizações e acesso aos dados
Workflow Trigger Extensions Não solicita acesso a dados durante a instalação. Todos os recursos a que tem acesso são concedidos mediante autorização prévia e de forma individual, pelo que a aplicação só tem acesso ao que os seus fluxos de trabalho realmente necessitam.
Conceder uma autorização
- Aceda a «Permissões» no menu de navegação da aplicação.
- Encontre o cartão com os dados de que precisa.
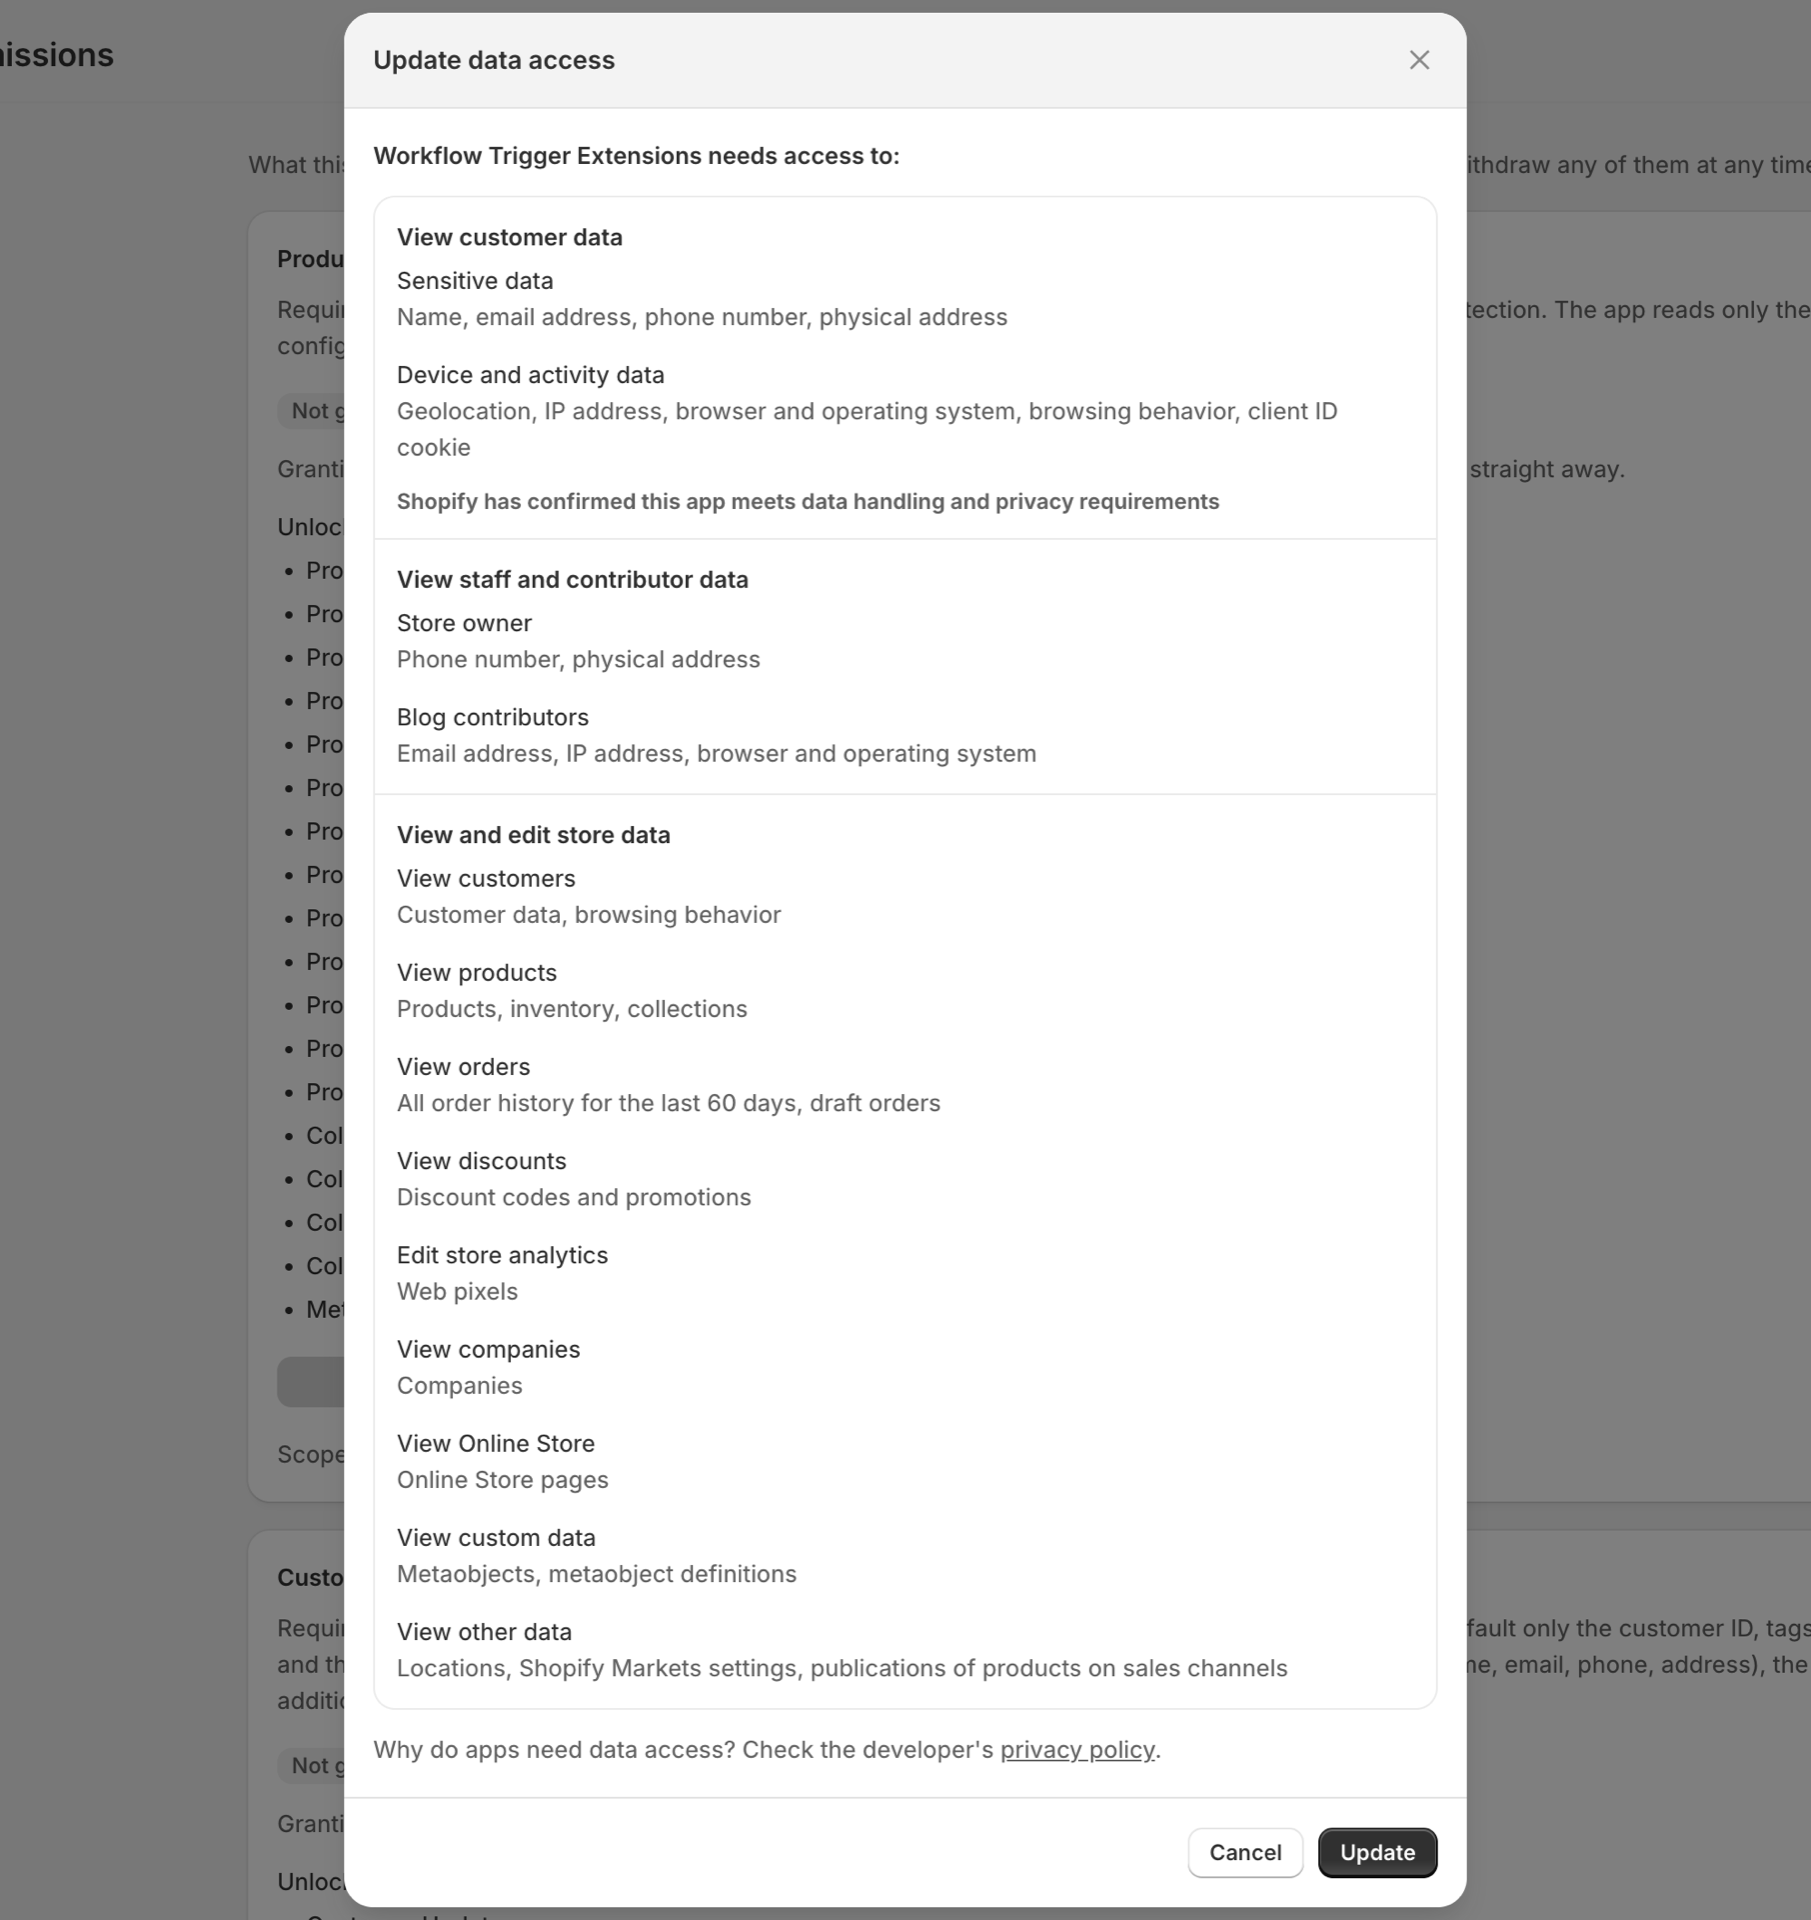
- Clique em «Conceder» e, em seguida, confirme na caixa de diálogo Shopify.
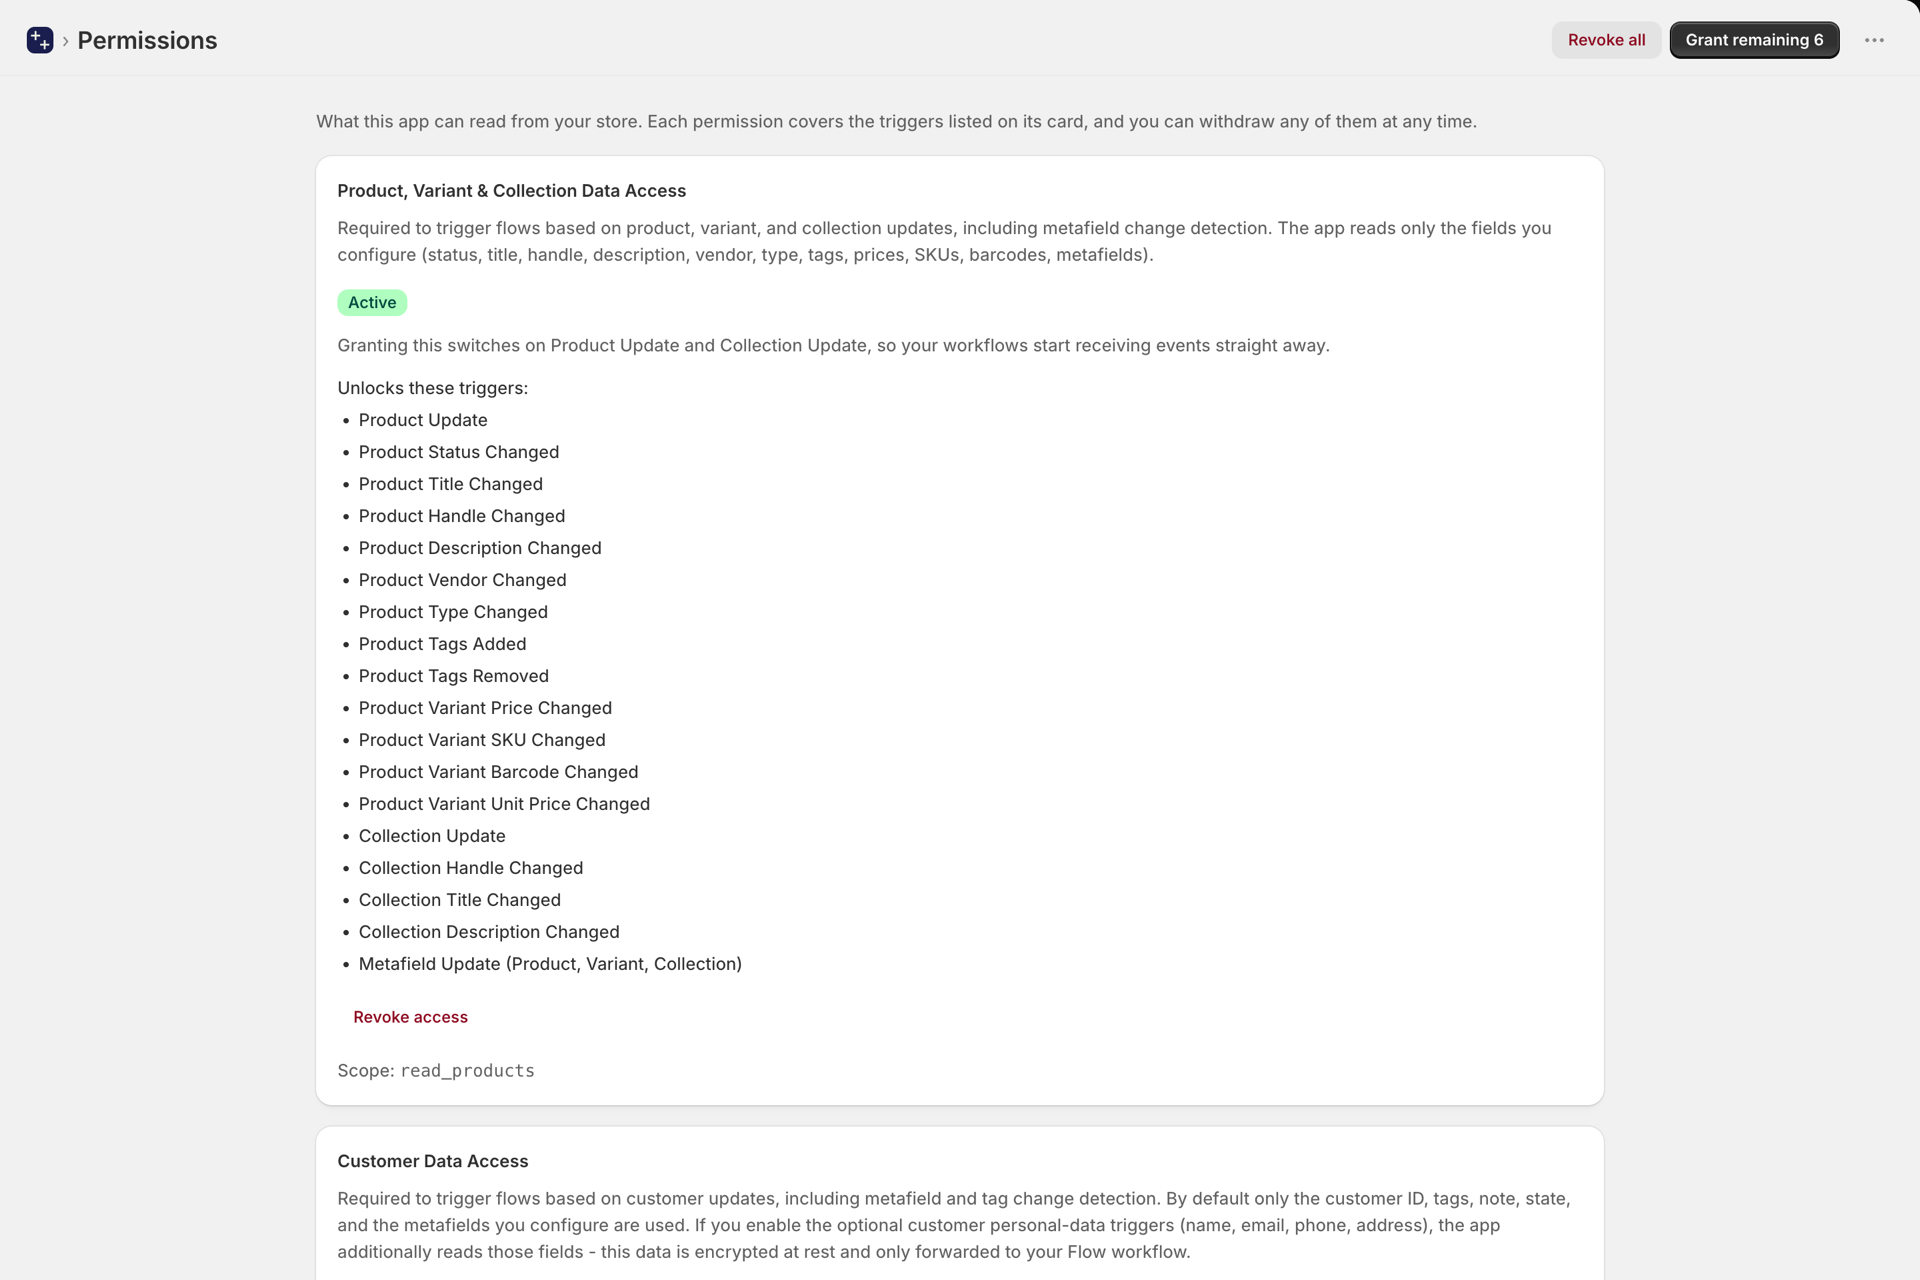
Cada cartão indica os gatilhos que desbloqueia, pelo que pode partir do gatilho que deseja e seguir em sentido inverso. A revogação funciona da mesma forma e entra em vigor imediatamente. Ao ativar um gatilho na página «Gatilhos», é-lhe solicitada a autorização necessária nesse mesmo momento, pelo que também pode concedê-la de passagem.
As autorizações
| Autorização | Desbloqueios |
|---|---|
| Acesso a dados de produtos, variantes e coleções | Desencadeadores de produto, variante e coleção, bem como os respetivos metacampos |
| Acesso aos dados dos clientes | Gatilhos de cliente, etiquetas, notas, estado, consentimento de marketing e metacampos do cliente |
| Acesso aos dados da encomenda | Desencadeadores de encomendas, itens de encomenda, processamento de encomendas, estado financeiro e metacampos de encomendas |
| Acesso aos dados do projeto de decreto | Desencadeadores de ordens provisórias para fluxos de trabalho B2B e de venda por grosso |
| Acesso a dados sobre empresas e localizações (B2B) | Desencadeadores de empresa, localização da empresa e contacto da empresa |
| Acesso a dados com desconto | Todo o ciclo de vida do desconto, incluindo o prazo de validade |
| Acesso aos dados de inventário | Gatilhos de custo por localização, por stock e por variante |
| Acesso aos dados de localização | Desencadeadores do ciclo de vida da localização |
| Acesso a dados de mercados | Fatores que determinam o ciclo de vida do mercado |
| Acesso a dados de publicações | Produto publicado e retirado de um canal de vendas |
| Acesso aos dados do blogue, das publicações do blogue e das páginas | Elementos de conteúdo da loja online: blogs, publicações de blogue e páginas (sondagens) |
| Acesso aos dados de metaobjetos | Desencadeadores de entradas de metaobjetos |
| Acesso ao comportamento da loja virtual | Os gatilhos da loja e do processo de checkout alimentados pelo pixel web da aplicação: visualizações de produtos, coleções e carrinho, alterações no carrinho, pesquisas, erros no processo de checkout, códigos de desconto rejeitados, visitas de utilizadores com sessão iniciada e visitas B2B, e gatilhos personalizados da loja |
Dados protegidos dos clientes
Um pequeno número de gatilhos lê dados pessoais: nome do cliente, e-mail, número de telefone e morada; morada de entrega da encomenda; e-mail e moradas da encomenda em rascunho. Estas opções são de adesão voluntária, para além da autorização, e estão assinaladas (adesão voluntária, dados protegidos) na página «Autorizações».
Quando ativado:
- a aplicação lê apenas esses campos específicos,
- os valores são encriptados quando estão em repouso, e
- são descodificados apenas no momento em que o gatilho do Flow é acionado e encaminhados apenas para o seu próprio fluxo de trabalho.
Acesso ao comportamento da loja virtual
Esta autorização difere das outras em três aspetos, e vale a pena conhecer cada um deles antes de a conceder.
Esta funcionalidade analisa o comportamento dos compradores, não os registos da loja. Por trás dela está a autorização read_customer_events (), concedida juntamente com a autorização write_pixels, para que a aplicação possa instalar um pixel da Web na sua loja virtual. Por si só, esta autorização não recolhe quaisquer dados. O pixel é instalado quando o primeiro gatilho da loja virtual é ativado e não envia quaisquer dados enquanto nenhum gatilho da loja virtual estiver ativado.
A caixa de diálogo de consentimento do Shopify é mais abrangente do que o que a aplicação efetivamente faz. Quando concede o consentimento, Shopify apresenta um aviso sobre dados sensíveis, informações sobre o dispositivo e as atividades. Esse texto pertence ao Shopify, é idêntico para todas as aplicações que solicitam esse âmbito e descreve o âmbito mais amplo que esse âmbito poderia permitir. O que esta aplicação envia efetivamente para os seus próprios servidores é o contexto comercial: IDs e títulos de produtos, variantes, coleções, carrinho e finalização de compra, quantidades e preços, o termo de pesquisa, o texto de um erro na finalização de compra, um código de desconto rejeitado, o ID do cliente quando um comprador está com a conta ativa e o ID e nome da empresa e da localização para um comprador B2B com a conta ativa, além do endereço IP que faz parte de qualquer pedido na Web. Nunca envia nomes de compradores, endereços de e-mail, números de telefone ou endereços postais, e nunca encaminha outros campos do processo de pagamento, tais como códigos de cartões-presente.
O consentimento dos seus clientes determina se são recolhidos dados. O pixel respeita as definições de privacidade dos clientes da sua loja. No caso de um cliente que não tenha dado o seu consentimento para a análise de dados, é colocado um marcador no navegador e o evento nunca nos chega, não tem qualquer custo e não aciona qualquer fluxo de trabalho. Como proprietário da loja, continua a ser responsável por obter esse consentimento dos seus visitantes.
Os eventos da loja virtual são guardados juntamente com o resto do seu Histórico de Eventos e eliminados de acordo com o mesmo calendário. Consulte Acionadores da loja virtual para saber mais sobre os próprios gatilhos.
Janela do histórico de encomendas
Por predefinição, os instantâneos das encomendas são gerados a partir dos últimos 60 dias, que é o intervalo concedido por predefinição pelo Shopify. Se os seus fluxos de trabalho precisarem de detetar alterações em encomendas mais antigas, solicite o âmbito alargado do histórico de encomendas na página «Permissões» e alargue esse intervalo.
Se revogar uma autorização
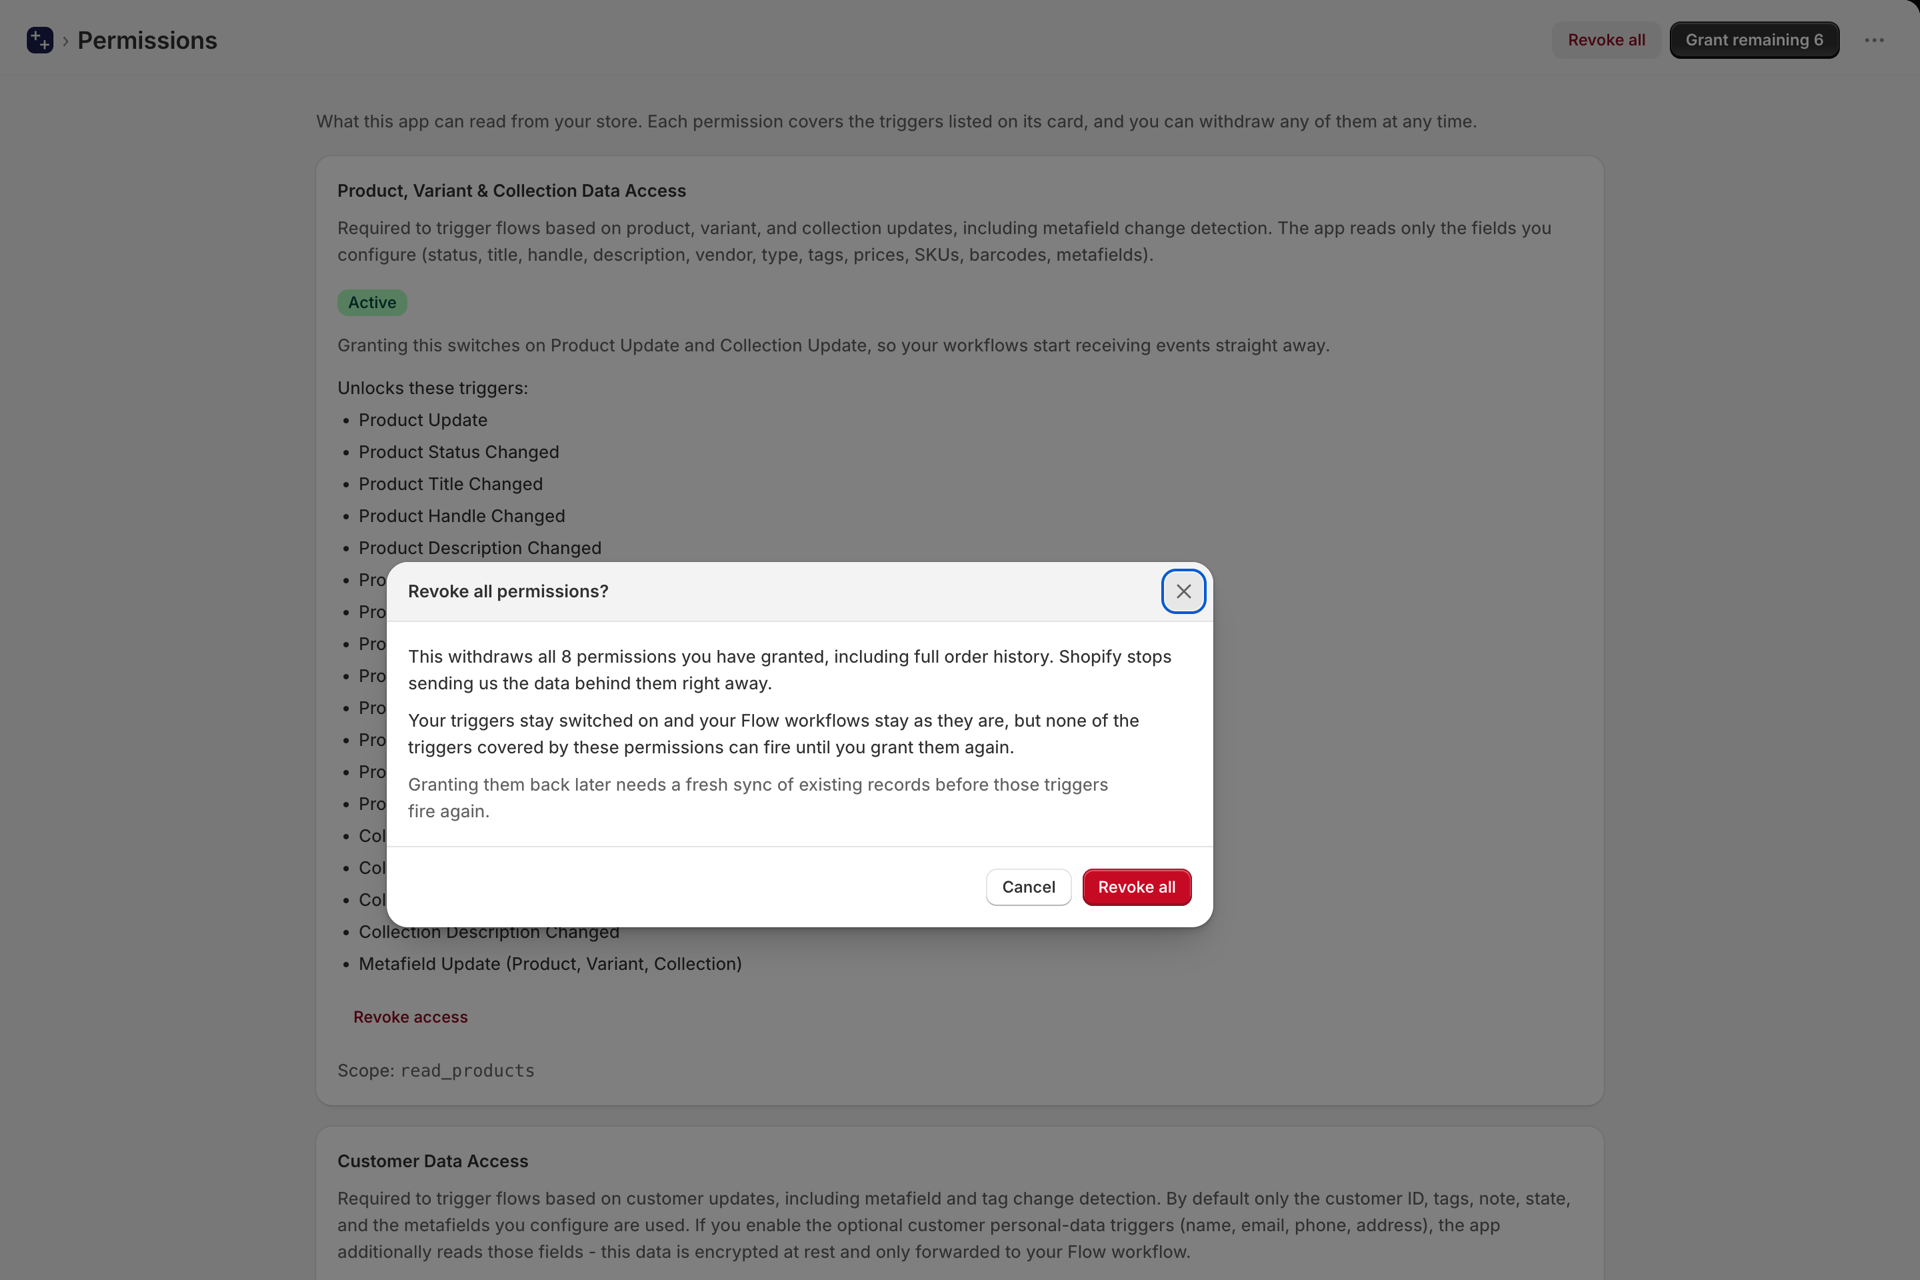
Os gatilhos que dependem dessa permissão deixam de ser acionados imediatamente. As suas definições e a configuração do fluxo de trabalho são mantidas, pelo que a concessão da permissão restaura essas definições. A deteção de alterações retoma a partir de uma linha de base nova, em vez de reproduzir o que aconteceu enquanto o acesso esteve revogado.