Uprawnienia i dostęp do danych
Uprawnienia w Workflow Trigger Extensions dla Shopify Flow: jak je przyznać lub cofnąć i jakie wyzwalacze produktów, klientów i zamówień odblokowują.
Rozszerzenie Workflow Trigger Extensions nie wymaga dostępu do danych podczas instalacji. Każdy zasób, do którego ma ono dostęp, jest udostępniany na zasadzie „opt-in” i przyznawany indywidualnie, dzięki czemu aplikacja ma wgląd wyłącznie w te dane, które są faktycznie niezbędne dla Państwa przepływów pracy.
Udzielenie zezwolenia
- Proszę otworzyć sekcję Uprawnienia w menu nawigacyjnym aplikacji.
- Znajdź kartę zawierającą potrzebne Państwu dane.
- Proszę kliknąć przycisk Zezwól, a następnie potwierdzić w oknie dialogowym Shopify.
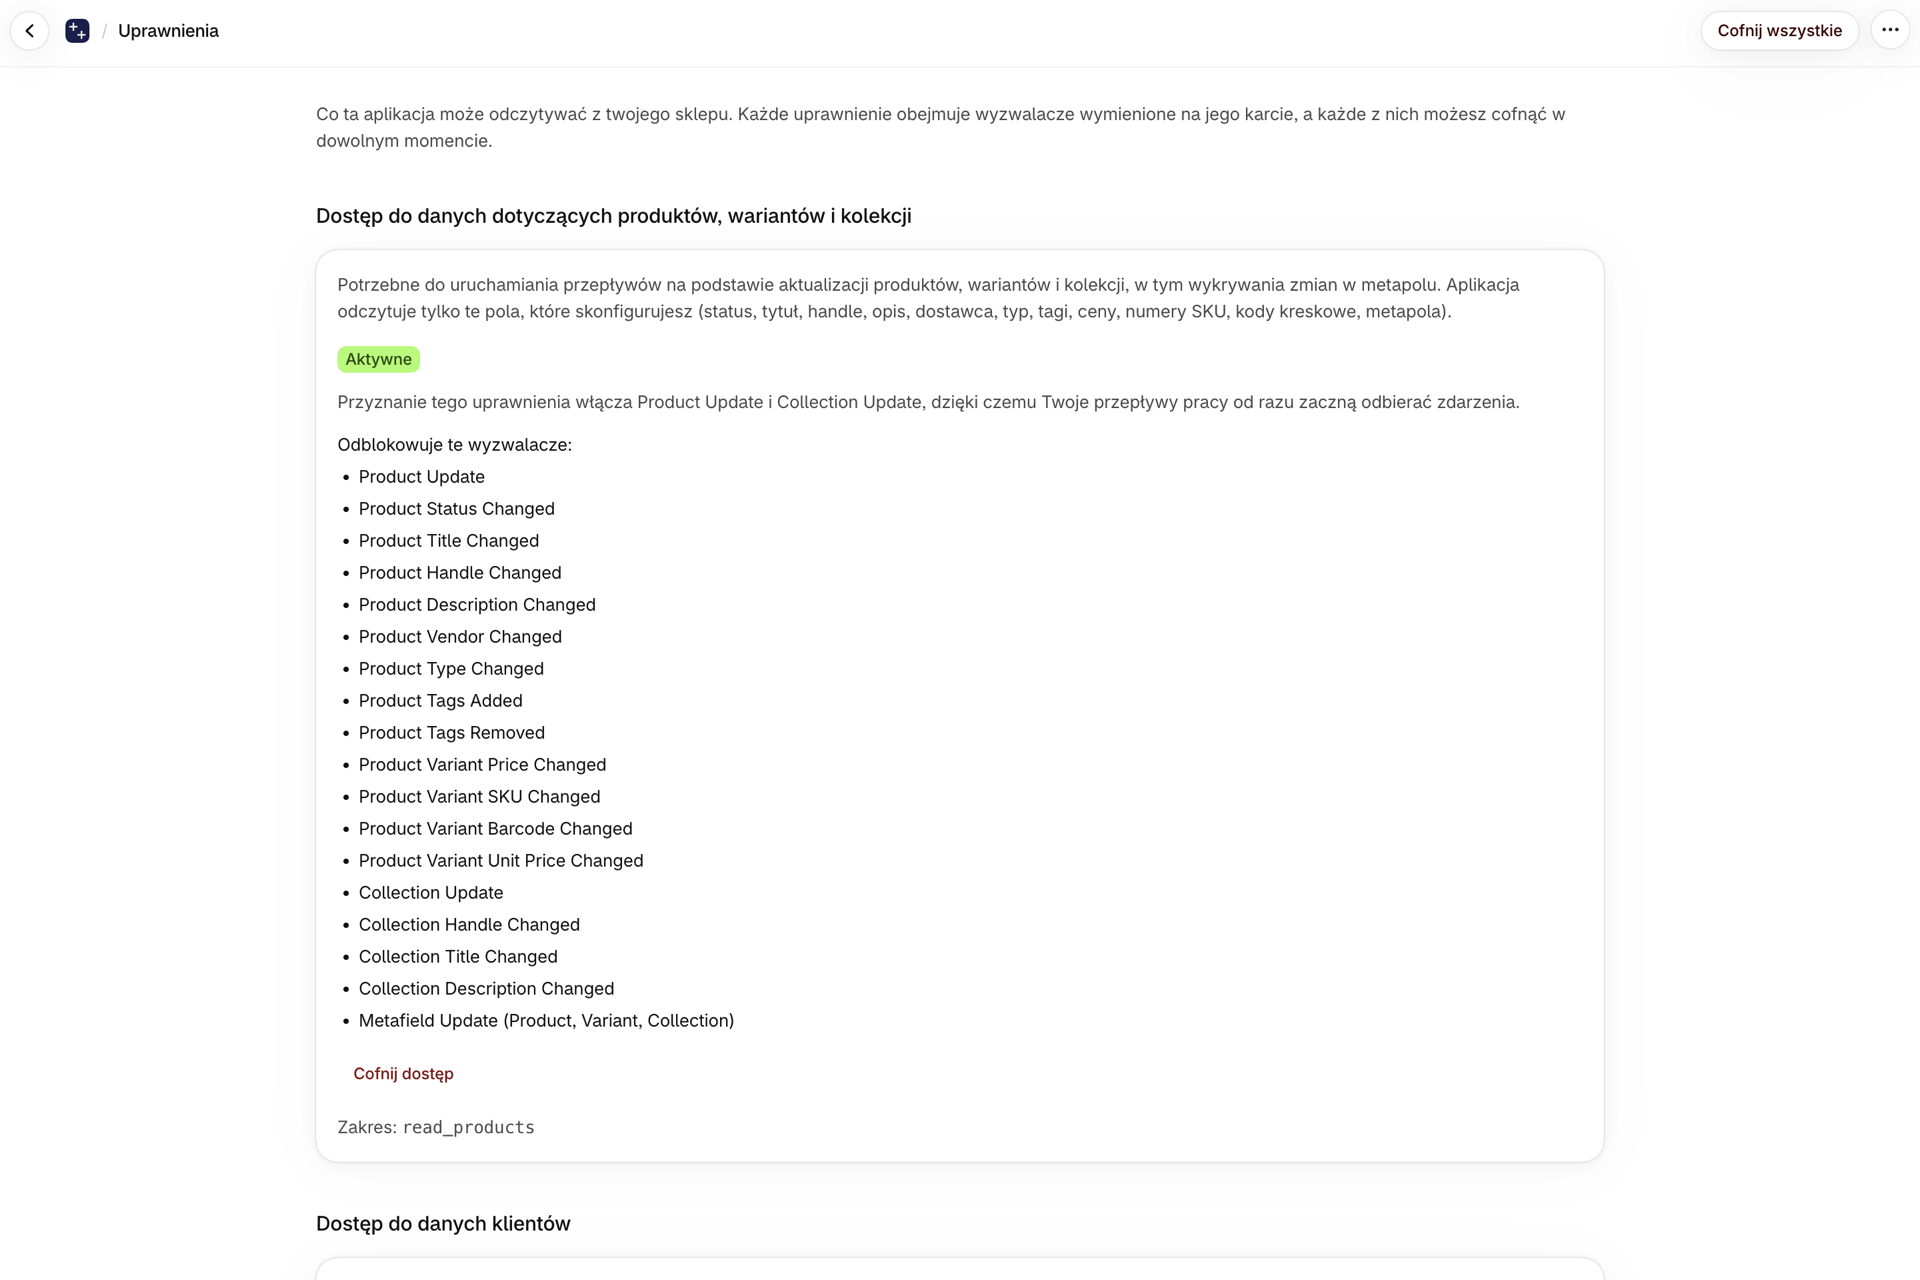
Na każdej karcie wymieniono wyzwalacze, które ona odblokowuje, dzięki czemu można postępować wstecz, zaczynając od wybranego wyzwalacza. Cofnięcie uprawnień działa w ten sam sposób i wchodzi w życie natychmiast. Włączenie wyzwalacza na stronie „Wyzwalacze” powoduje wyświetlenie prośby o niezbędne uprawnienie bezpośrednio w tym miejscu, dzięki czemu można je przyznać przy okazji.
Uprawnienia
| Zezwolenie | Odblokowania |
|---|---|
| Dostęp do danych dotyczących produktów, wariantów i kolekcji | Wyzwalacze związane z produktami, wariantami i kolekcjami oraz ich metapola |
| Dostęp do danych klientów | Wyzwalacze klientów, tagi, notatki, stan, zgoda na działania marketingowe oraz metapola klientów |
| Dostęp do danych dotyczących zamówień | Wyzwalacze zamówień, pozycje zamówienia, realizacja, status finansowy oraz metapola zamówienia |
| Projekt rozporządzenia w sprawie dostępu do danych | Wstępne warunki uruchomienia procesów w obszarze B2B i sprzedaży hurtowej |
| Dostęp do danych dotyczących przedsiębiorstw i ich lokalizacji (B2B) | Wyzwalacze dotyczące firmy, lokalizacji firmy oraz danych kontaktowych firmy |
| Dostęp do danych z rabatem | Pełny cykl życia rabatu, łącznie z datą wygaśnięcia |
| Dostęp do danych dotyczących zapasów | Progi kosztowe dotyczące zapasów i wariantów produktów w poszczególnych lokalizacjach |
| Dostęp do danych dotyczących lokalizacji | Czynniki wyzwalające cyklu życia lokalizacji |
| Dostęp do danych rynkowych | Czynniki wywołujące zmiany w cyklu życia rynku |
| Publikacje - dostęp do danych | Produkt opublikowany w kanale sprzedaży oraz usunięty z niego |
| Dostęp do danych blogów, wpisów na blogu i stron | Elementy treści sklepu internetowego: blogi, wpisy na blogu i strony (ankiety) |
| Dostęp do danych metaobiektów | Wyzwalacze wpisów metaobiektów |
| Dostęp do funkcji Storefront | Wyzwalacze związane ze stroną sklepu i procesem realizacji zamówienia, zasilane przez piksel internetowy aplikacji: wyświetlenia produktów, kolekcji i zawartości koszyka, zmiany w koszyku, wyszukiwania, błędy podczas realizacji zamówienia, odrzucone kody rabatowe, wizyty zalogowanych użytkowników oraz wizyty klientów B2B, a także niestandardowe wyzwalacze związane ze stroną sklepu |
Chronione dane klientów
Niewielka liczba wyzwalaczy odczytuje dane osobowe: imię i nazwisko klienta, adres e-mail, numer telefonu i adres; adres wysyłki zamówienia; treść wiadomości e-mail dotyczącej projektu zamówienia oraz adresy. Są one objęte opcją wyrażenia zgody (opt-in) jako dodatek do ogólnego uprawnienia i oznaczone (opt-in, dane chronione) na stronie „Uprawnienia”.
Po włączeniu tej opcji:
- aplikacja odczytuje wyłącznie te konkretne pola,
- wartości są szyfrowane w stanie spoczynku, a
- są one odszyfrowywane dopiero w momencie uruchomienia wyzwalacza Shopify Flow, a następnie przekazywane wyłącznie do własny sposób pracy.
Dostęp do funkcji Storefront
Uprawnienie to różni się od pozostałych pod trzema względami, a przed jego przyznaniem warto zapoznać się z każdym z nich.
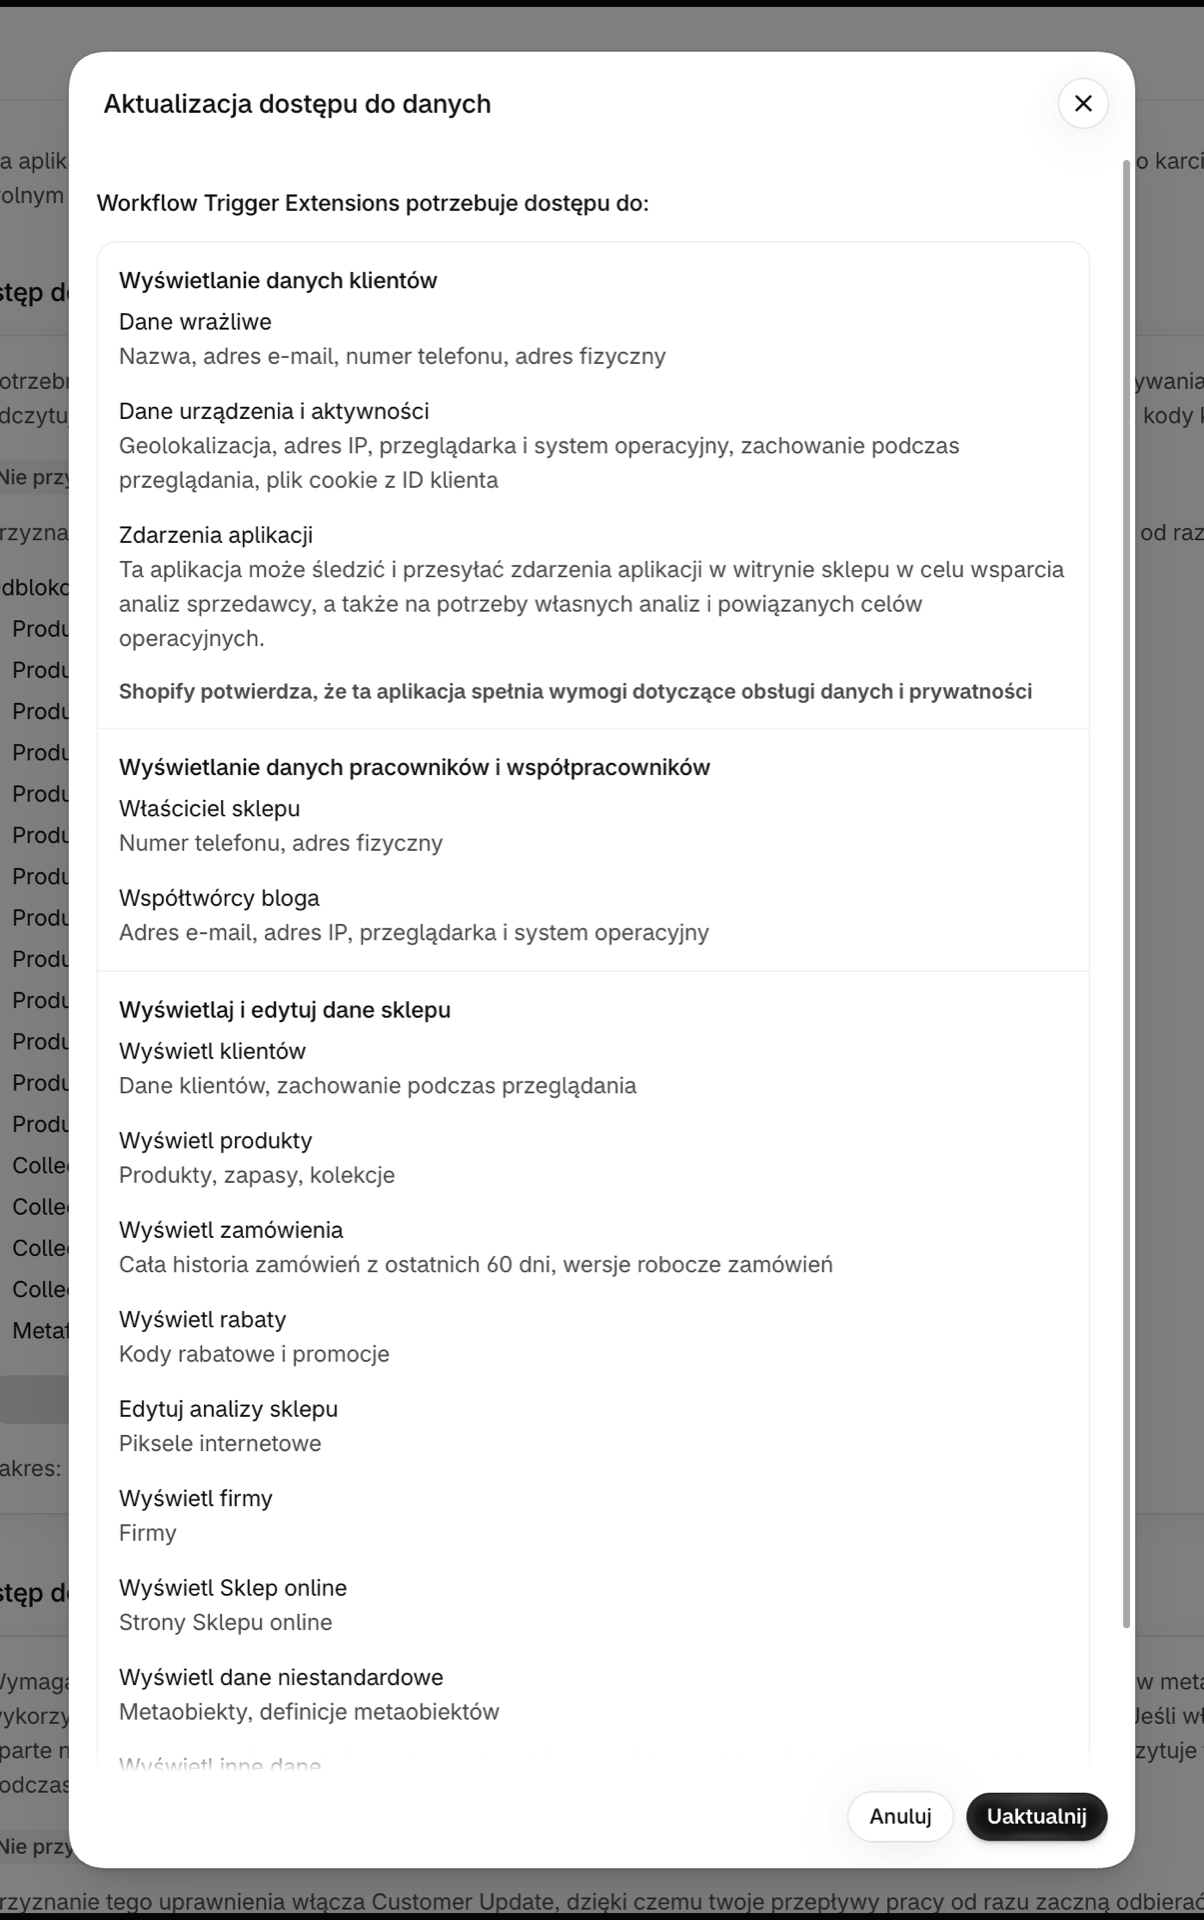
Analizuje zachowania klientów, a nie dane sklepu. U podstaw tego działania leży zakres uprawnień Shopify read_customer_events, przyznany wraz z uprawnieniem write_pixels, dzięki czemu aplikacja może zainstalować piksel internetowy w Państwa sklepie. Samo to uprawnienie nie gromadzi żadnych danych. Piksel jest instalowany po włączeniu pierwszego wyzwalacza sklepu i nie wysyła żadnych danych, dopóki żaden wyzwalacz sklepu nie jest aktywny.
Okno dialogowe Shopify dotyczące zgody ma szerszy zakres niż faktyczne działanie aplikacji. Po udzieleniu zgody Shopify wyświetla ostrzeżenie dotyczące danych wrażliwych oraz informacji o urządzeniu i aktywności. Tekst ten pochodzi od Shopify, jest identyczny dla każdej aplikacji wnioskującej o ten zakres uprawnień i opisuje najszerszy zakres, na jaki mogłyby pozwolić te uprawnienia. To, co ta aplikacja faktycznie przesyła na swoje serwery, to dane kontekstowe związane z handlem: identyfikatory i nazwy produktów, wariantów, kolekcji, koszyka oraz procesu realizacji zamówienia, a także ilości i ceny, wyszukiwane hasło, treść komunikatu o błędzie podczas realizacji zamówienia, odrzucony kod rabatowy, identyfikator klienta w przypadku zalogowanego kupującego oraz identyfikator i nazwę firmy wraz z lokalizacją w przypadku zalogowanego nabywcy B2B, a także adres IP, który jest częścią każdego żądania internetowego. Aplikacja nigdy nie przesyła imion i nazwisk klientów, adresów e-mail, numerów telefonów ani adresów pocztowych, a także nigdy nie przekazuje innych pól z formularza płatności, takich jak kody kart podarunkowych.
To zgoda Państwa klientów decyduje o tym, czy jakiekolwiek dane są gromadzone. Piksel uwzględnia ustawienia dotyczące prywatności klientów obowiązujące w Państwa sklepie. W przypadku klienta, który nie wyraził zgody na gromadzenie danych analitycznych, w przeglądarce umieszczany jest odpowiedni znacznik, a zdarzenie to nigdy nie dociera do nas, nie generuje żadnych kosztów i nie uruchamia żadnego procesu. Jako właściciel sklepu pozostają Państwo odpowiedzialni za uzyskanie tej zgody od odwiedzających.
Zdarzenia związane ze sklepem internetowym są przechowywane wraz z pozostałą częścią historii zdarzeń i usuwane zgodnie z tym samym harmonogramem. Informacje na temat samych wyzwalaczy można znaleźć w sekcji Wyzwalacze w interfejsie sklepu.
Okno historii zamówień
Zrzuty stanu zamówień są domyślnie generowane na podstawie danych z ostatnich 60 dni, co odpowiada domyślnemu przedziałowi czasowemu przyznawanemu przez Shopify. Jeśli Państwa procesy wymagają wykrywania zmian w starszych zamówieniach, prosimy o złożenie wniosku o rozszerzony zakres historii zamówień na stronie „Uprawnienia” i wydłużenie tego przedziału.
W przypadku cofnięcia uprawnienia
Wyzwalacze zależne od tego uprawnienia natychmiast przestają działać. Państwa ustawienia i konfiguracja przepływu pracy zostają zachowane, więc ponowne przyznanie uprawnienia powoduje ich przywrócenie. Wykrywanie zmian wznawia się od nowej linii bazowej, a nie poprzez odtworzenie zdarzeń, które miały miejsce w okresie cofnięcia dostępu.