Tillatelser og datatilgang
Gi appen tilgang til produkt-, kunde-, ordre- og B2B-data én ressurs om gangen, og se hvilke Shopify Flow-utløsere hver tillatelse låser opp.
Workflow Trigger Extensions krever ingen datatilgang ved installasjon. Alle ressurser den kan lese, må godkjennes separat, slik at appen kun får tilgang til det arbeidsflytene dine faktisk trenger.
Tildeling av tillatelse
- Åpne Tillatelser i appens navigasjonsmeny.
- Finn kortet med de opplysningene du trenger.
- Klikk på Grant, og bekreft deretter i dialogboksen i Shopify.
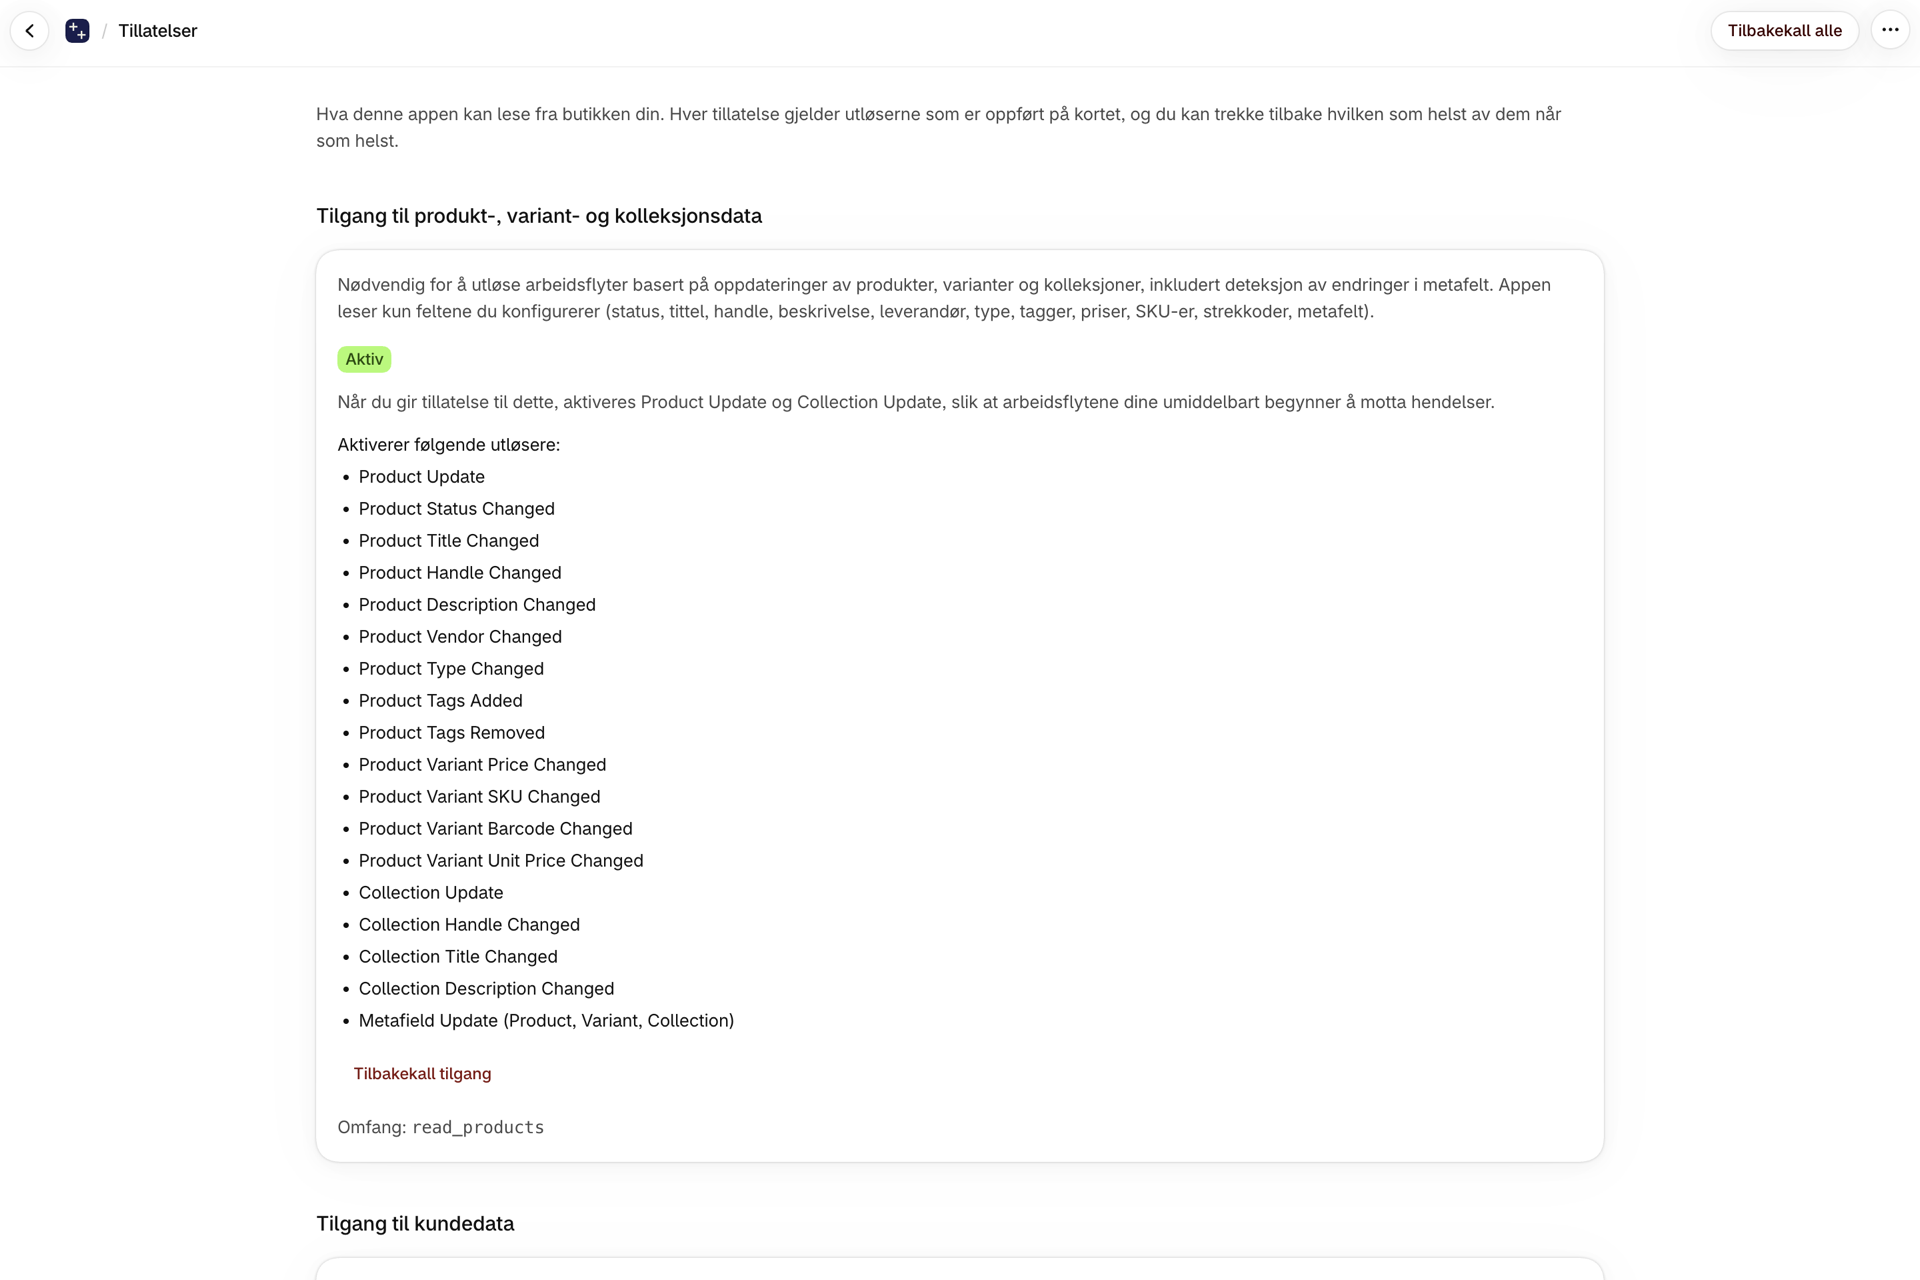
Hvert kort angir hvilke utløsere det aktiverer, slik at du kan gå baklengs ut fra den utløseren du ønsker. Å oppheve en utløser fungerer på samme måte og trer i kraft umiddelbart. Når du aktiverer en utløser fra siden «Utløsere», blir du bedt om den nødvendige tillatelsen der og da, slik at du også kan gi den i forbifarten.
Tillatelsene
| Tillatelse | Låser opp |
|---|---|
| Tilgang til produkt-, variant- og kolleksjonsdata | Utløsere for produkter, varianter og kolleksjoner, samt deres metafelt |
| Tilgang til kundedata | Kundeutløsere, tagger, notater, status, markedsføringssamtykke og kundemetafelt |
| Tilgang til ordredata | Bestillingsutløsere, varelinjer, ordreoppfyllelse, økonomisk status og metafelt for bestillinger |
| Utkast til forskrift om datatilgang | Utkast til utløsere for B2B- og grossist-arbeidsflyter |
| Tilgang til data om selskaper og selskapenes beliggenhet (B2B) | Utløsere for selskap, selskapets beliggenhet og selskapets kontaktopplysninger |
| Tilgang til rabattdata | Hele rabattens gyldighetsperiode, inkludert utløpsdato |
| Tilgang til lagerdata | Kostnadsutløsere for lagerbeholdning og varianter per lokasjon |
| Tilgang til stedsdata | Utløsere for lokasjonslivssyklusen |
| Tilgang til markedsdata | Utløsende faktorer i markedets livssyklus |
| Publikasjoner - Tilgang til data | Produkt publisert i og fjernet fra en salgskanal |
| Tilgang til data fra blogg, blogginnlegg og sider | Innholdsutløsere i nettbutikken: blogger, blogginnlegg og sider (avstemninger) |
| Tilgang til data i metaobjekter | Utløsere for metaobjektoppføringer |
| Tilgang til butikkfrontens funksjonalitet | Utløsere for nettbutikk og kasse som hentes fra appens nettpiksel: visninger av produkter, kolleksjoner og handlekurv, endringer i handlekurven, søk, feil ved kassen, avviste rabattkoder, innloggede brukere og B2B-besøk, samt tilpassede utløsere for nettbutikken |
Beskyttede kundedata
Et lite antall utløsere leser inn personopplysninger: kundenavn, e-postadresse, telefonnummer og adresse; leveringsadresse for bestillingen; e-post og adresser knyttet til bestillingsutkast. Disse krever samtykke i tillegg til den generelle tillatelsen og er merket (samtykke, beskyttede opplysninger) på siden «Tillatelser».
Når denne funksjonen er aktivert:
- appen leser bare disse bestemte feltene,
- verdiene er kryptert når de er lagret, og
- de dekrypteres først i det øyeblikket Shopify Flow-utløseren aktiveres, og videresendes kun til din egen arbeidsflyt.
Tilgang til butikkfrontens funksjonalitet
Denne tillatelsen skiller seg fra de andre på tre måter, og det er lurt å være klar over hver av dem før du gir den.
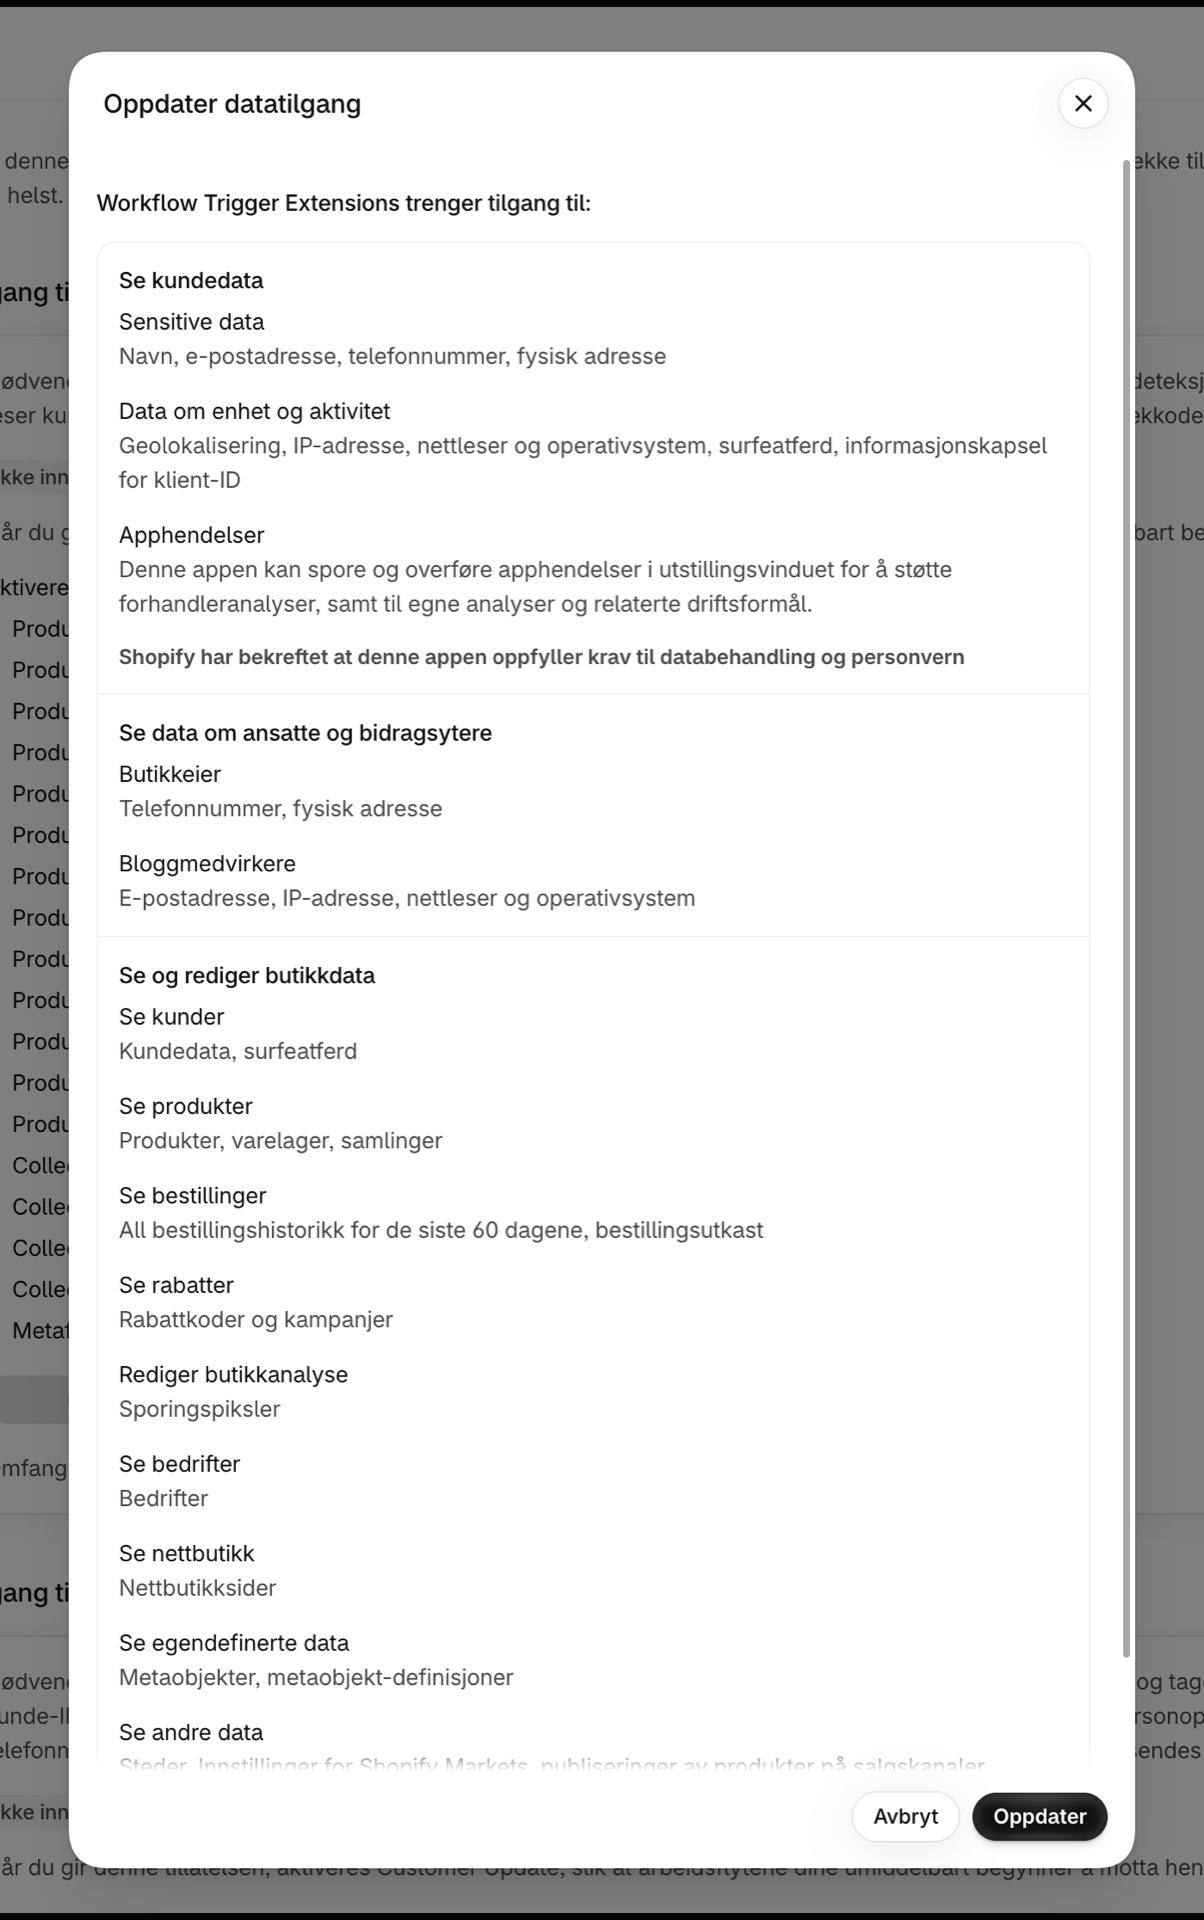
Den registrerer kundeatferd, ikke butikkdata. Bak dette ligger Shopifys read_customer_events-omfang, som tildeles sammen med write_pixels, slik at appen kan installere en nettpiksel på nettbutikken din. Tillatelsen i seg selv samler ikke inn noe. Pikselen installeres når den første utløseren for nettbutikken slås på, og den sender ikke noe så lenge ingen utløsere for nettbutikken er aktivert.
Shopifys samtykkedialog er mer omfattende enn hva appen faktisk gjør. Når du gir samtykke, viser Shopify en advarsel om sensitive data, enhets- og aktivitetsinformasjon. Denne teksten er Shopifys, er identisk for alle apper som ber om dette omfanget, og beskriver det bredeste omfanget som tillatelsen kan gi. Det denne appen faktisk sender til sine egne servere, er handelsrelatert informasjon: ID-er og titler for produkter, varianter, kolleksjoner, handlekurv og kasse, antall og priser, søkeordet, teksten til en feilmelding i kassen, en avvist rabattkode, kunde-ID-en når en kunde er logget inn, samt firma- og steds-ID og navn for en innlogget B2B-kjøper, i tillegg til IP-adressen som inngår i alle nettforespørsler. Den sender aldri kundenavn, e-postadresser, telefonnumre eller postadresser, og den videresender aldri andre kassefelt, for eksempel gavekortkoder.
Det er kundene dine som avgjør om det samles inn data. Pikselet følger nettbutikkens personverninnstillinger. For en kunde som ikke har gitt samtykke til analyse, blir det ikke lagret noe i nettleseren, og hendelsen når aldri frem til oss - det koster ingenting og utløser ingen arbeidsflyt. Som butikkeier er du fortsatt ansvarlig for å innhente dette samtykket fra besøkende.
Storefront-hendelser lagres sammen med resten av hendelseshistorikken din og slettes etter samme tidsplan. Se Utløsere for butikkfronter for selve utløserne.
Vinduet «Bestillingshistorikk»
Som standard hentes ordrehistorikk fra de siste 60 dagene, noe som er tidsvinduet Shopify tildeler som standard. Hvis arbeidsflytene dine må oppdage endringer i eldre ordrer, kan du be om utvidet tilgang til ordrehistorikken fra siden «Tillatelser» og utvide tidsvinduet.
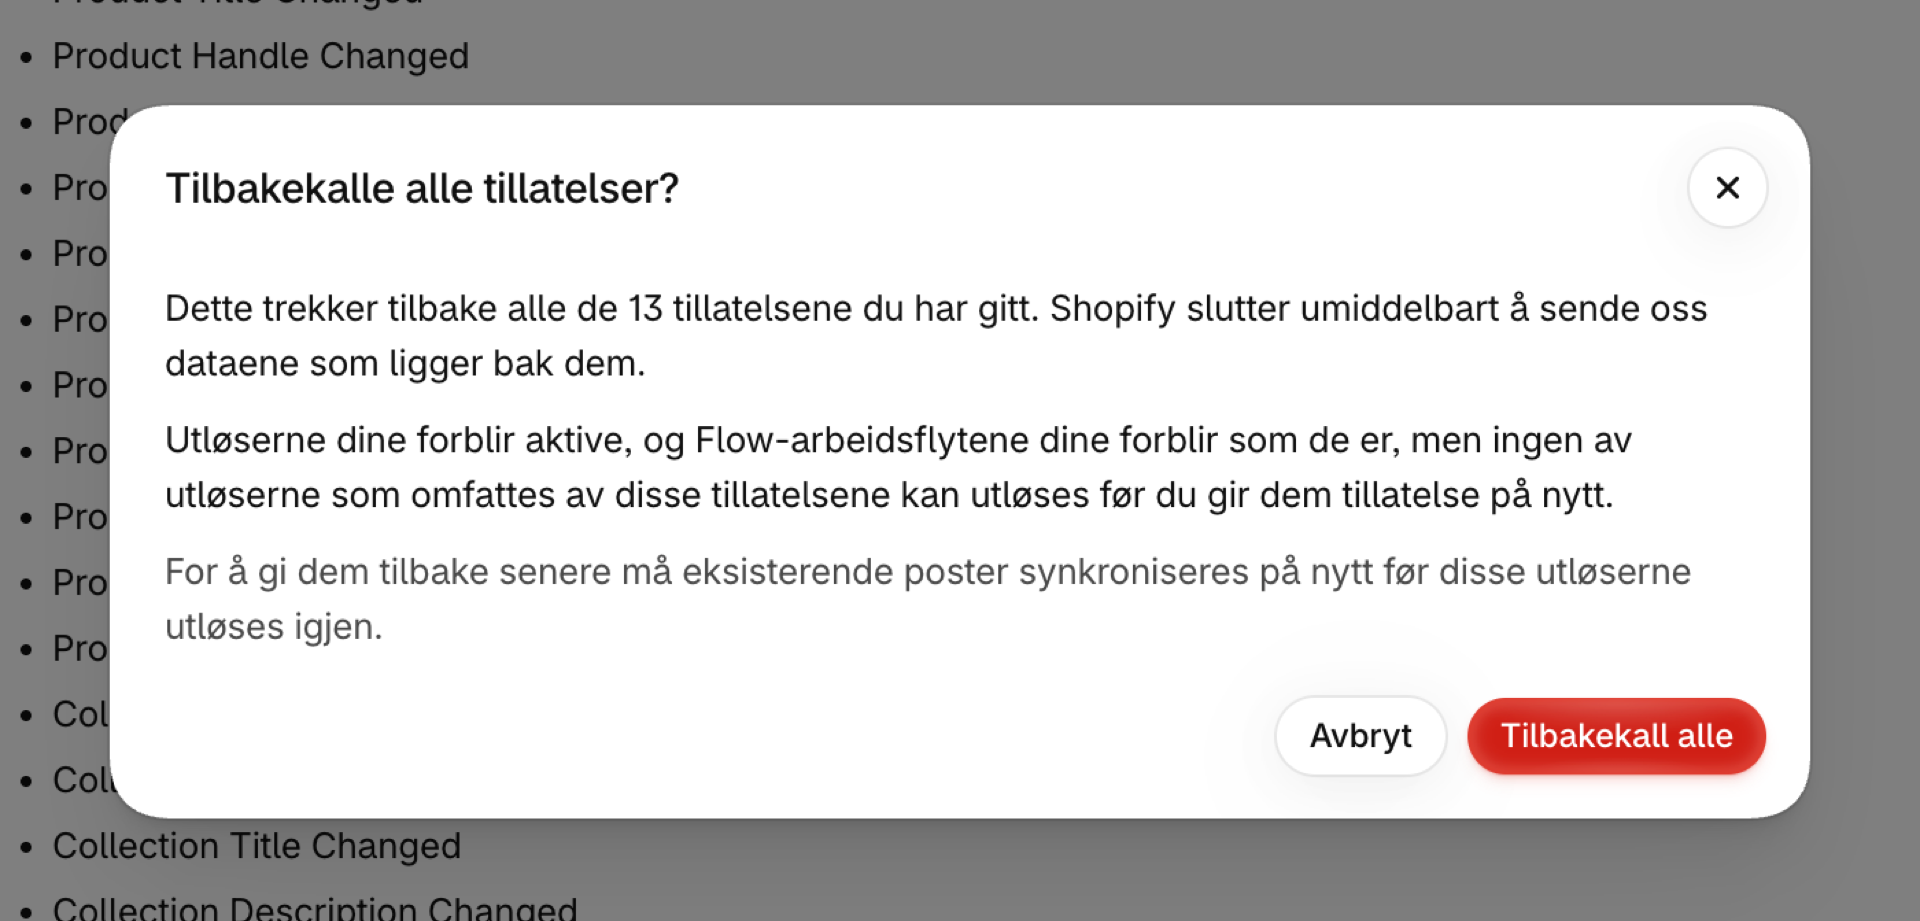
Hvis du trekker tilbake en tillatelse
Utløsere som er avhengige av denne tillatelsen, slutter umiddelbart å utløses. Innstillingene dine og konfigurasjonen av arbeidsflyten beholdes, så når du gir tillatelsen på nytt, gjenopprettes de. Endringsdeteksjonen gjenopptas fra en ny referansepunkt, i stedet for å gjengi det som skjedde mens tilgangen var inndratt.