Toestemmingen en toegang tot gegevens
Elke gegevenstoestemming is opt-in en per bron te verlenen of intrekken. Zie welke triggers dit ontgrendelt voor uw Shopify Flow workflows.
Workflow Trigger Extensions Vraagt bij de installatie geen toegang tot gegevens. Elke bron die de app kan lezen, is op basis van opt-in en wordt afzonderlijk toegestaan, zodat de app alleen toegang heeft tot wat uw workflows daadwerkelijk nodig hebben.
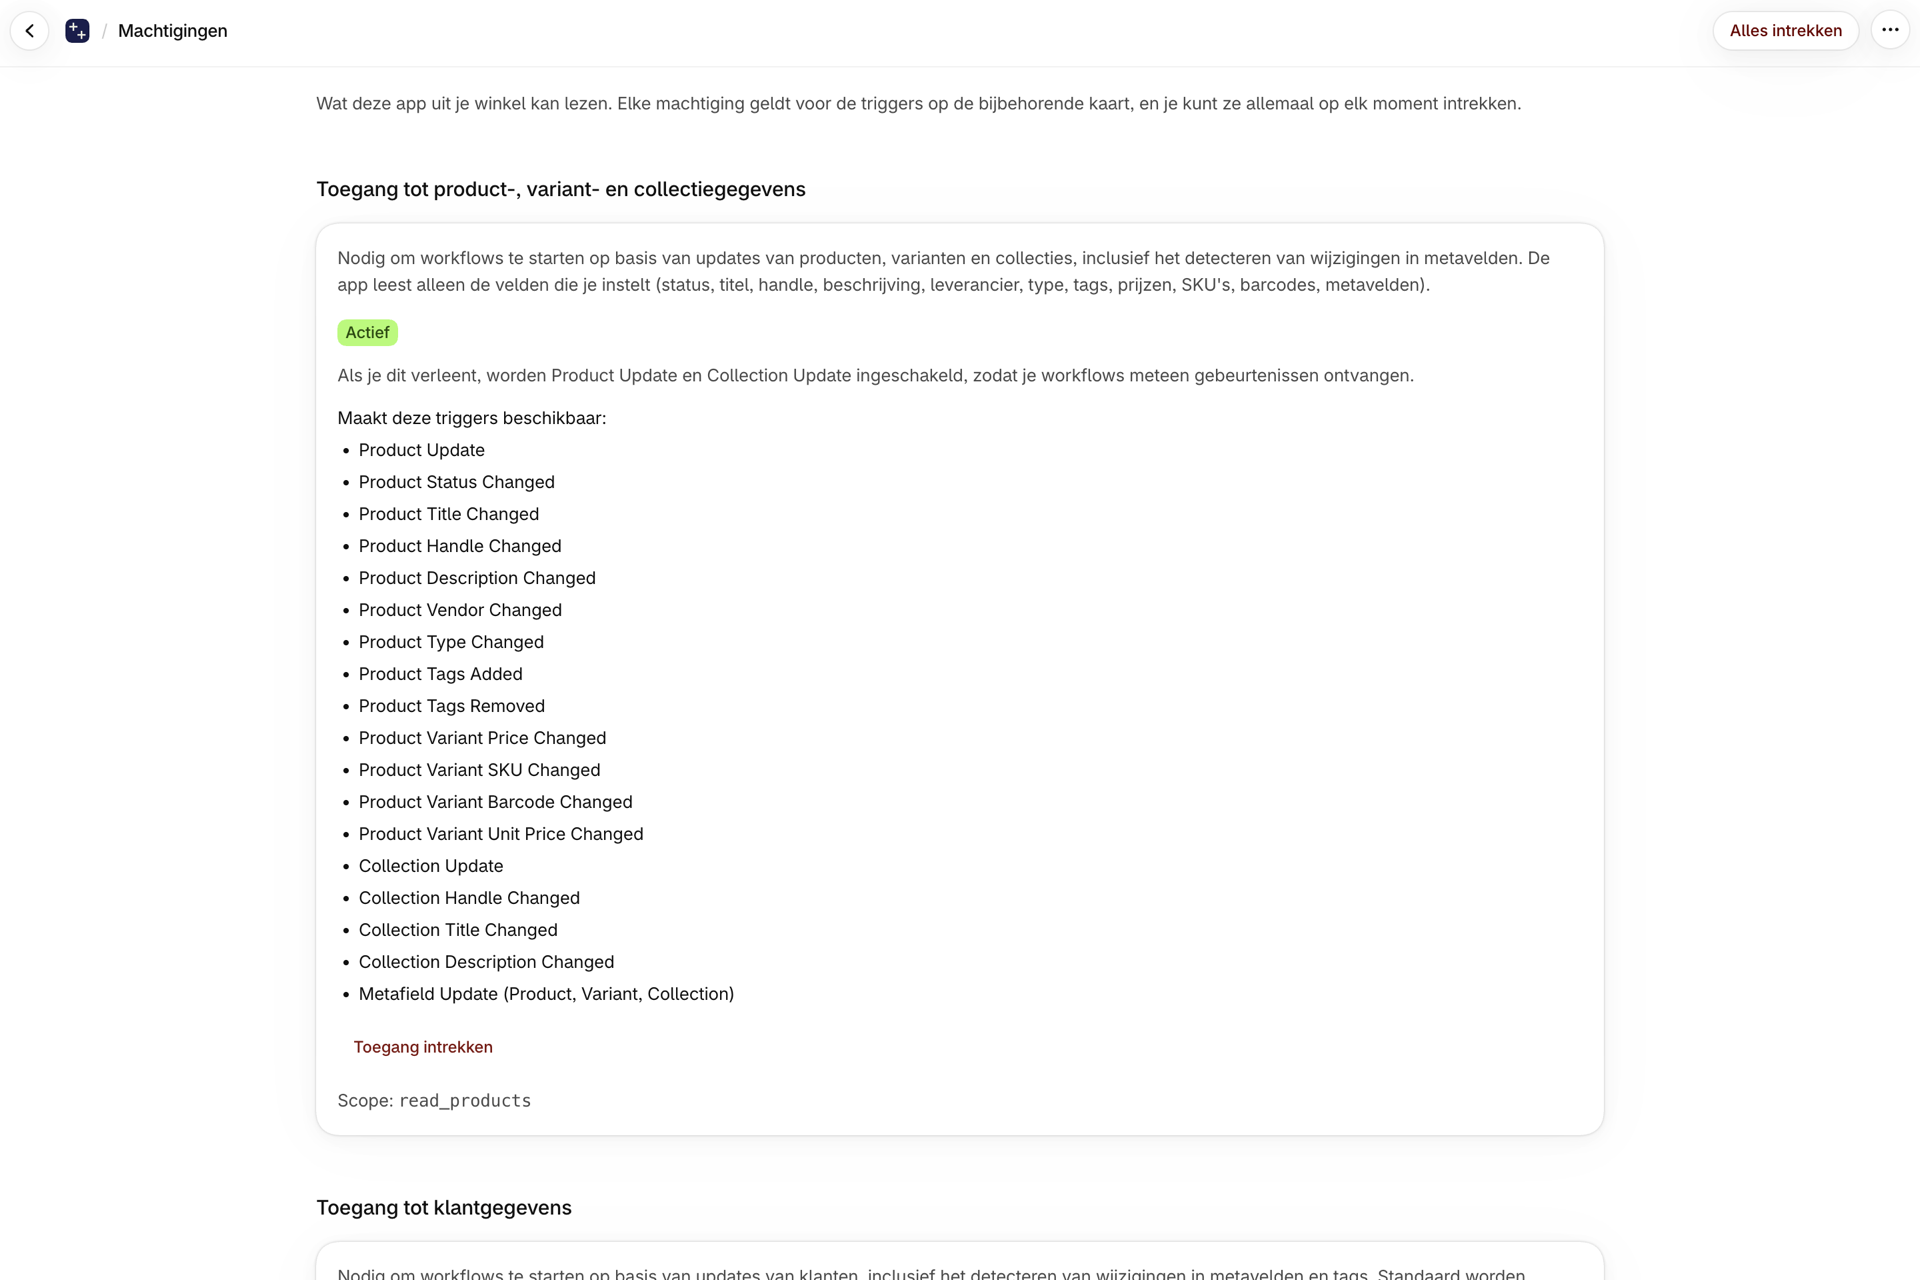
Een toestemming verlenen
- Open ‘Toestemmingen’ in het navigatiemenu van de app.
- Zoek de kaart met de gegevens die u nodig hebt.
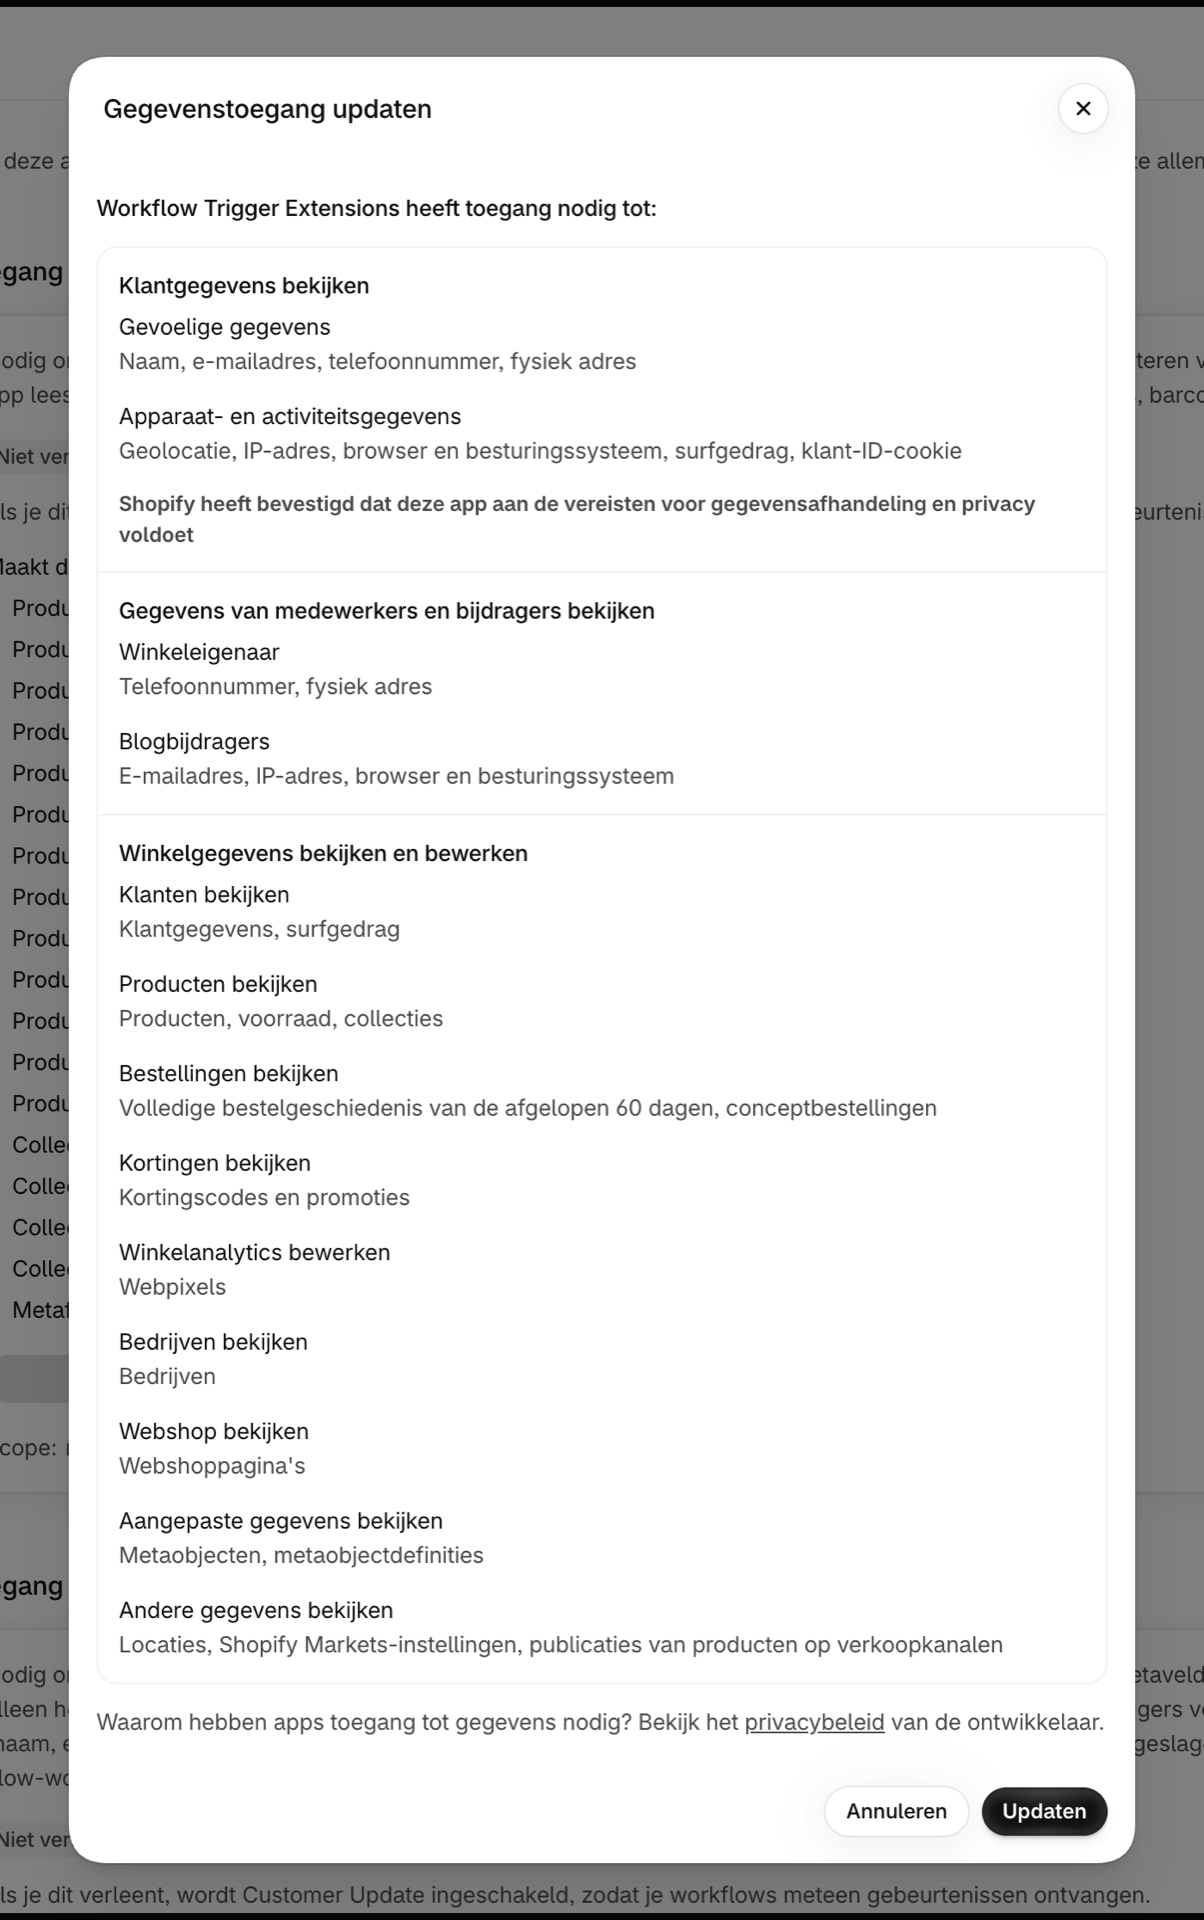
- Klik op ‘Toekennen’ en bevestig vervolgens in het dialoogvenster van Shopify.
Op elke kaart staat vermeld welke triggers deze ontgrendelt, zodat u vanuit de gewenste trigger terug kunt redeneren. Het intrekken werkt op dezelfde manier en treedt onmiddellijk in werking. Wanneer u een trigger inschakelt via de pagina ‘Triggers’, wordt ter plekke om de benodigde toestemming gevraagd, zodat u deze ook terloops kunt verlenen.
De machtigingen
| Toestemming | Ontgrendelingen |
|---|---|
| Toegang tot product-, variant- en collectiegegevens | Triggers voor producten, varianten en collecties, plus de bijbehorende metavelden |
| Toegang tot klantgegevens | Klanttriggers, tags, notities, status, toestemming voor marketingdoeleinden en metavelden van klanten |
| Toegang tot gegevens over bestellingen | Besteltriggers, artikelen, afhandeling, financiële status en metavelden van bestellingen |
| Conceptbestelling inzake toegang tot gegevens | Conceptbestellingen voor B2B- en groothandelsworkflows |
| Toegang tot bedrijfs- en locatiegegevens (B2B) | Triggers voor bedrijf, locatie en contactgegevens van het bedrijf |
| Toegang tot gegevens met korting | De volledige levenscyclus van de korting, inclusief de vervaldatum |
| Toegang tot voorraadgegevens | Kostentriggers voor voorraad en varianten per locatie |
| Toegang tot locatiegegevens | Triggers voor de levenscyclus van locaties |
| Toegang tot marktgegevens | Factoren die de levenscyclus van de markt beïnvloeden |
| Toegang tot publicatiegegevens | Product dat in een verkoopkanaal is geplaatst en daaruit is verwijderd |
| Toegang tot gegevens van blogs, blogberichten en pagina’s | Triggers voor de inhoud van de webshop: blogs, blogberichten en pagina’s (enquête) |
| Toegang tot meta-objectgegevens | Triggers voor meta-objectvermeldingen |
| Toegang tot Webshop-gedrag | De triggers voor de webshop en het checkout-proces die worden aangestuurd door de Webpixel van de app: weergaven van producten, collecties en het winkelmandje, wijzigingen in het winkelmandje, zoekopdrachten, fouten bij het checkout-proces, afgewezen kortingscodes, bezoeken van ingelogde gebruikers en B2B-bezoeken, en aangepaste triggers voor de webshop |
Beschermde klantgegevens
Een klein aantal triggers leest persoonsgegevens: de naam, het e-mailadres, het telefoonnummer en het adres van de klant; het afleveradres van de bestelling; het e-mailadres en de adressen van de conceptbestelling. Hiervoor geldt een opt-in-vereiste bovenop de toestemming en deze zijn op de pagina ‘Toestemmingen’ gemarkeerd (opt-in, beschermde gegevens).
Wanneer deze optie is ingeschakeld:
- de app leest uitsluitend die specifieke velden,
- de gegevens worden in rust versleuteld, en
- ze worden pas ontsleuteld op het moment dat de Shopify Flow-trigger wordt geactiveerd, en worden uitsluitend doorgestuurd naar uw eigen workflow.
Toegang tot gedrag van de webshop
Deze machtiging onderscheidt zich op drie punten van de overige machtigingen, en het is de moeite waard om elk van deze punten te kennen voordat u deze machtiging verleent.
De app analyseert het gedrag van klanten, niet de winkelgegevens. Hierachter schuilt de bevoegdheid read_customer_events ( scope), die samen met write_pixels wordt verleend, zodat de app een webpixel op uw webshop kan installeren. De bevoegdheid zelf verzamelt geen gegevens. De pixel wordt geïnstalleerd wanneer de eerste webshop-trigger wordt ingeschakeld, en verzendt geen gegevens zolang er geen webshop-trigger is ingeschakeld.
Het toestemmingsvenster van Shopify is ruimer geformuleerd dan wat de app daadwerkelijk doet. Wanneer u toestemming verleent, toont Shopify een waarschuwing over gevoelige gegevens, apparaat- en activiteitsinformatie. Die tekst is afkomstig van Shopify, is identiek voor elke app die deze bevoegdheid aanvraagt en beschrijft de breedste reikwijdte die de bevoegdheid zou kunnen toestaan. Wat deze app daadwerkelijk naar haar eigen servers verzendt, betreft commerciële context: product-, variant-, collectie-, winkelwagen- en checkout-ID’s en -titels, hoeveelheden en prijzen, de zoekterm, de tekst van een checkout-fout, een afgewezen kortingscode, het klant-ID wanneer een klant is ingelogd en het bedrijf- en locatie-ID en de naam voor een ingelogde B2B-koper, plus het IP-adres dat deel uitmaakt van elk webverzoek. Er worden nooit namen, e-mailadressen, telefoonnummers of postadressen van klanten verzonden, en er worden nooit andere checkout-velden, zoals cadeauboncodes, doorgestuurd.
De toestemming van uw klanten bepaalt of er gegevens worden verzameld. De pixel houdt rekening met de privacy-instellingen voor klanten van uw winkel. Bij een klant die geen toestemming voor analyse heeft gegeven, wordt er geen pixel in de browser geplaatst; de gebeurtenis wordt dan nooit aan ons doorgegeven, kost niets en leidt niet tot een workflow. Als winkeleigenaar blijft u verantwoordelijk voor het verkrijgen van die toestemming van uw bezoekers.
Webshop-gebeurtenissen worden samen met de rest van uw gebeurtenisgeschiedenis opgeslagen en volgens hetzelfde schema verwijderd. Zie Triggers voor de winkelpagina voor de triggers zelf.
Venster met bestelgeschiedenis
Standaard worden er orderoverzichten weergegeven van de afgelopen 60 dagen; dit is de periode die Shopify standaard toestaat. Indien uw workflows wijzigingen in oudere bestellingen moeten detecteren, kunt u op de pagina ‘Toestemmingen’ het uitgebreide bereik voor de bestelgeschiedenis aanvragen en de periode verlengen.
Indien u een toestemming intrekt
Triggers die hiervan afhankelijk zijn, worden onmiddellijk stopgezet. Uw instellingen en workflowconfiguratie blijven behouden, zodat deze worden hersteld zodra u de toestemming opnieuw verleent. De detectie van wijzigingen wordt hervat vanaf een nieuwe basislijn, in plaats van dat wordt nagespeeld wat er is gebeurd terwijl de toegang was ingetrokken.