權限與資料存取
Workflow Trigger Extensions 安裝時不會要求存取任何資料。所有可讀取的資源均需使用者主動選擇並逐一授予權限,因此該應用程式只能存取您的工作流程實際所需的資料。
授予權限
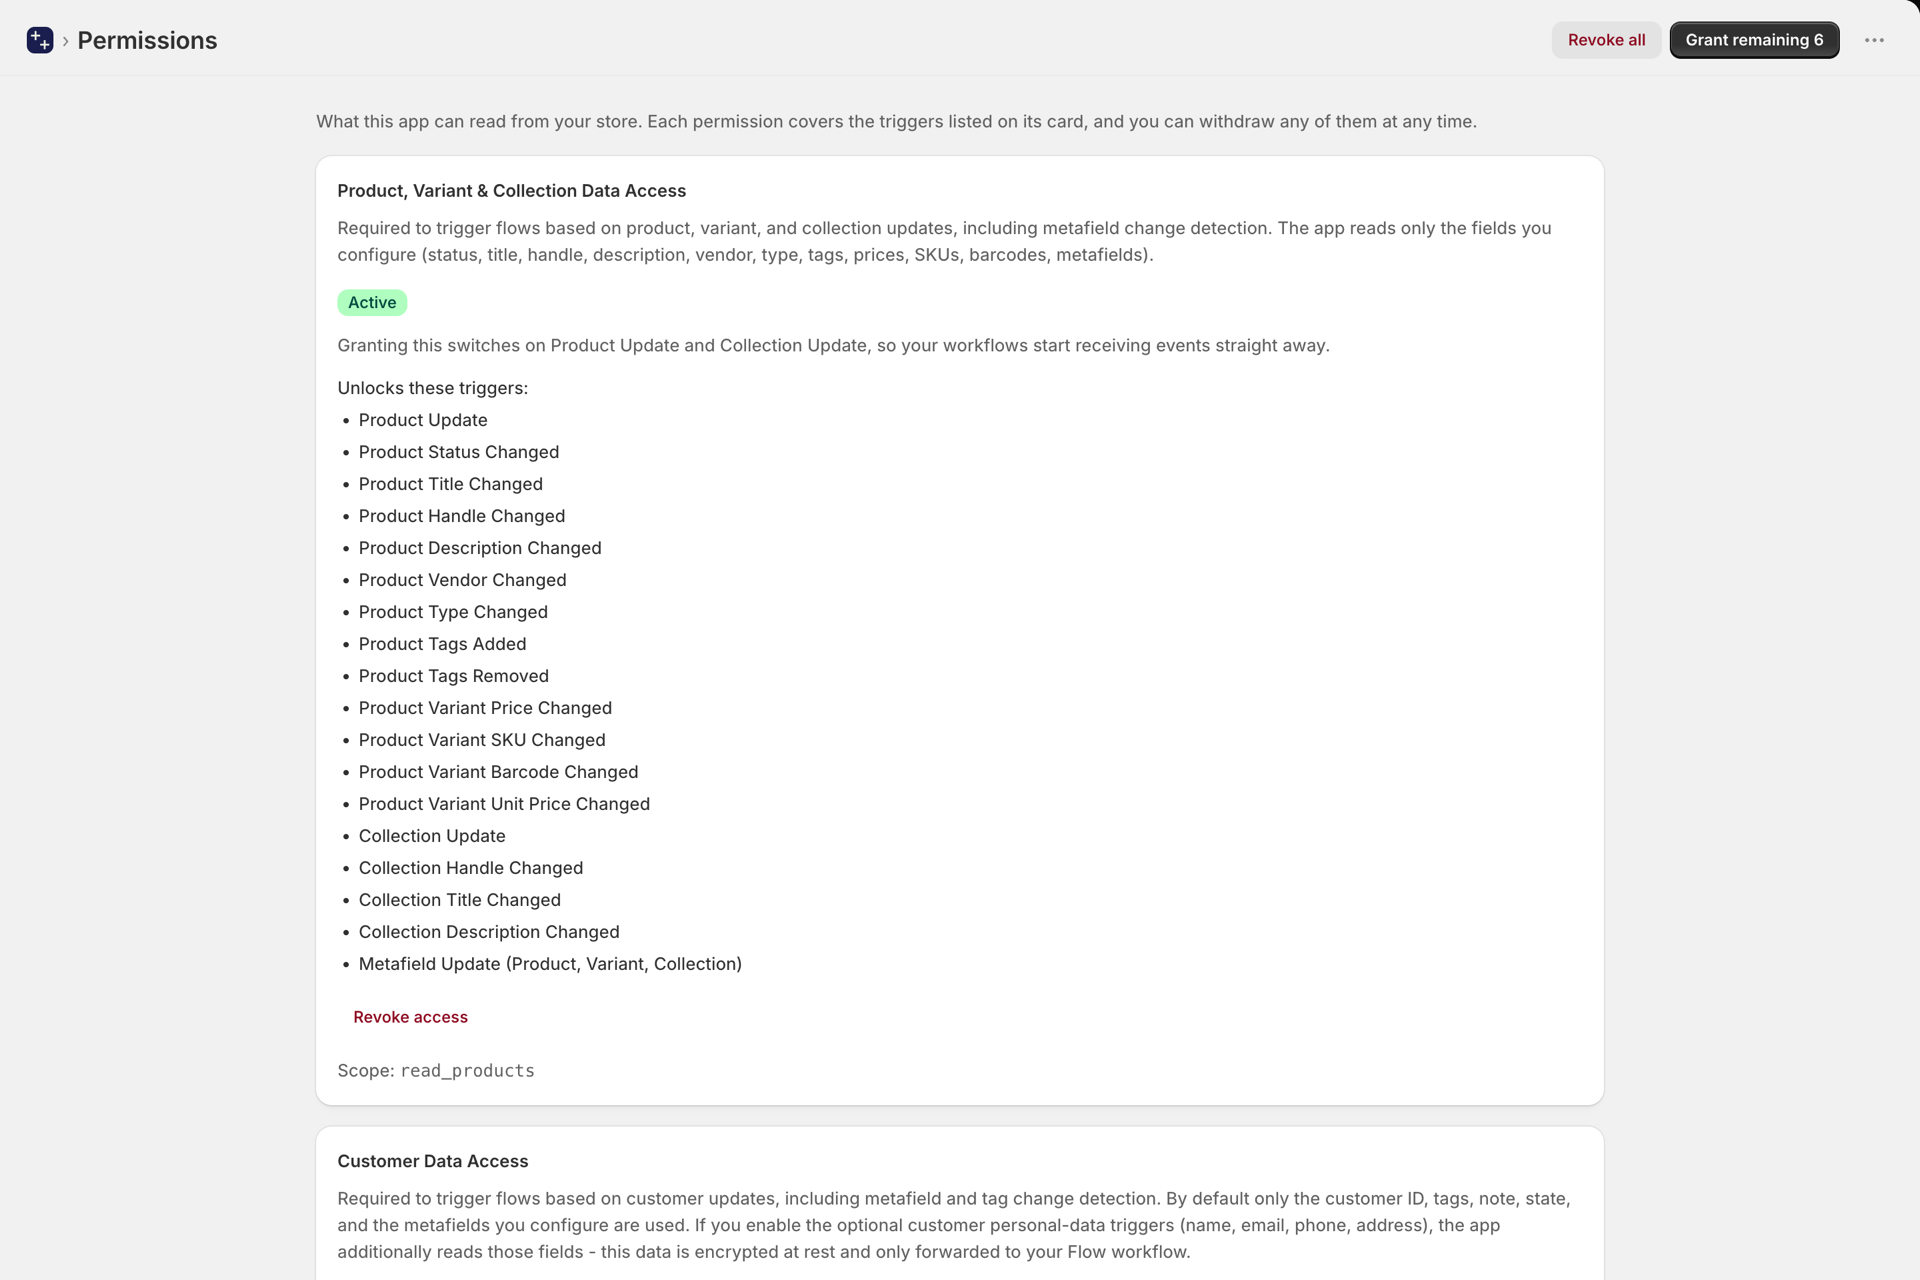
- 在應用程式導覽中開啟「權限」。
- 找出您所需資料對應的卡片。
- 點選**「授予」**,然後在「Shopify」的對話方塊中確認。
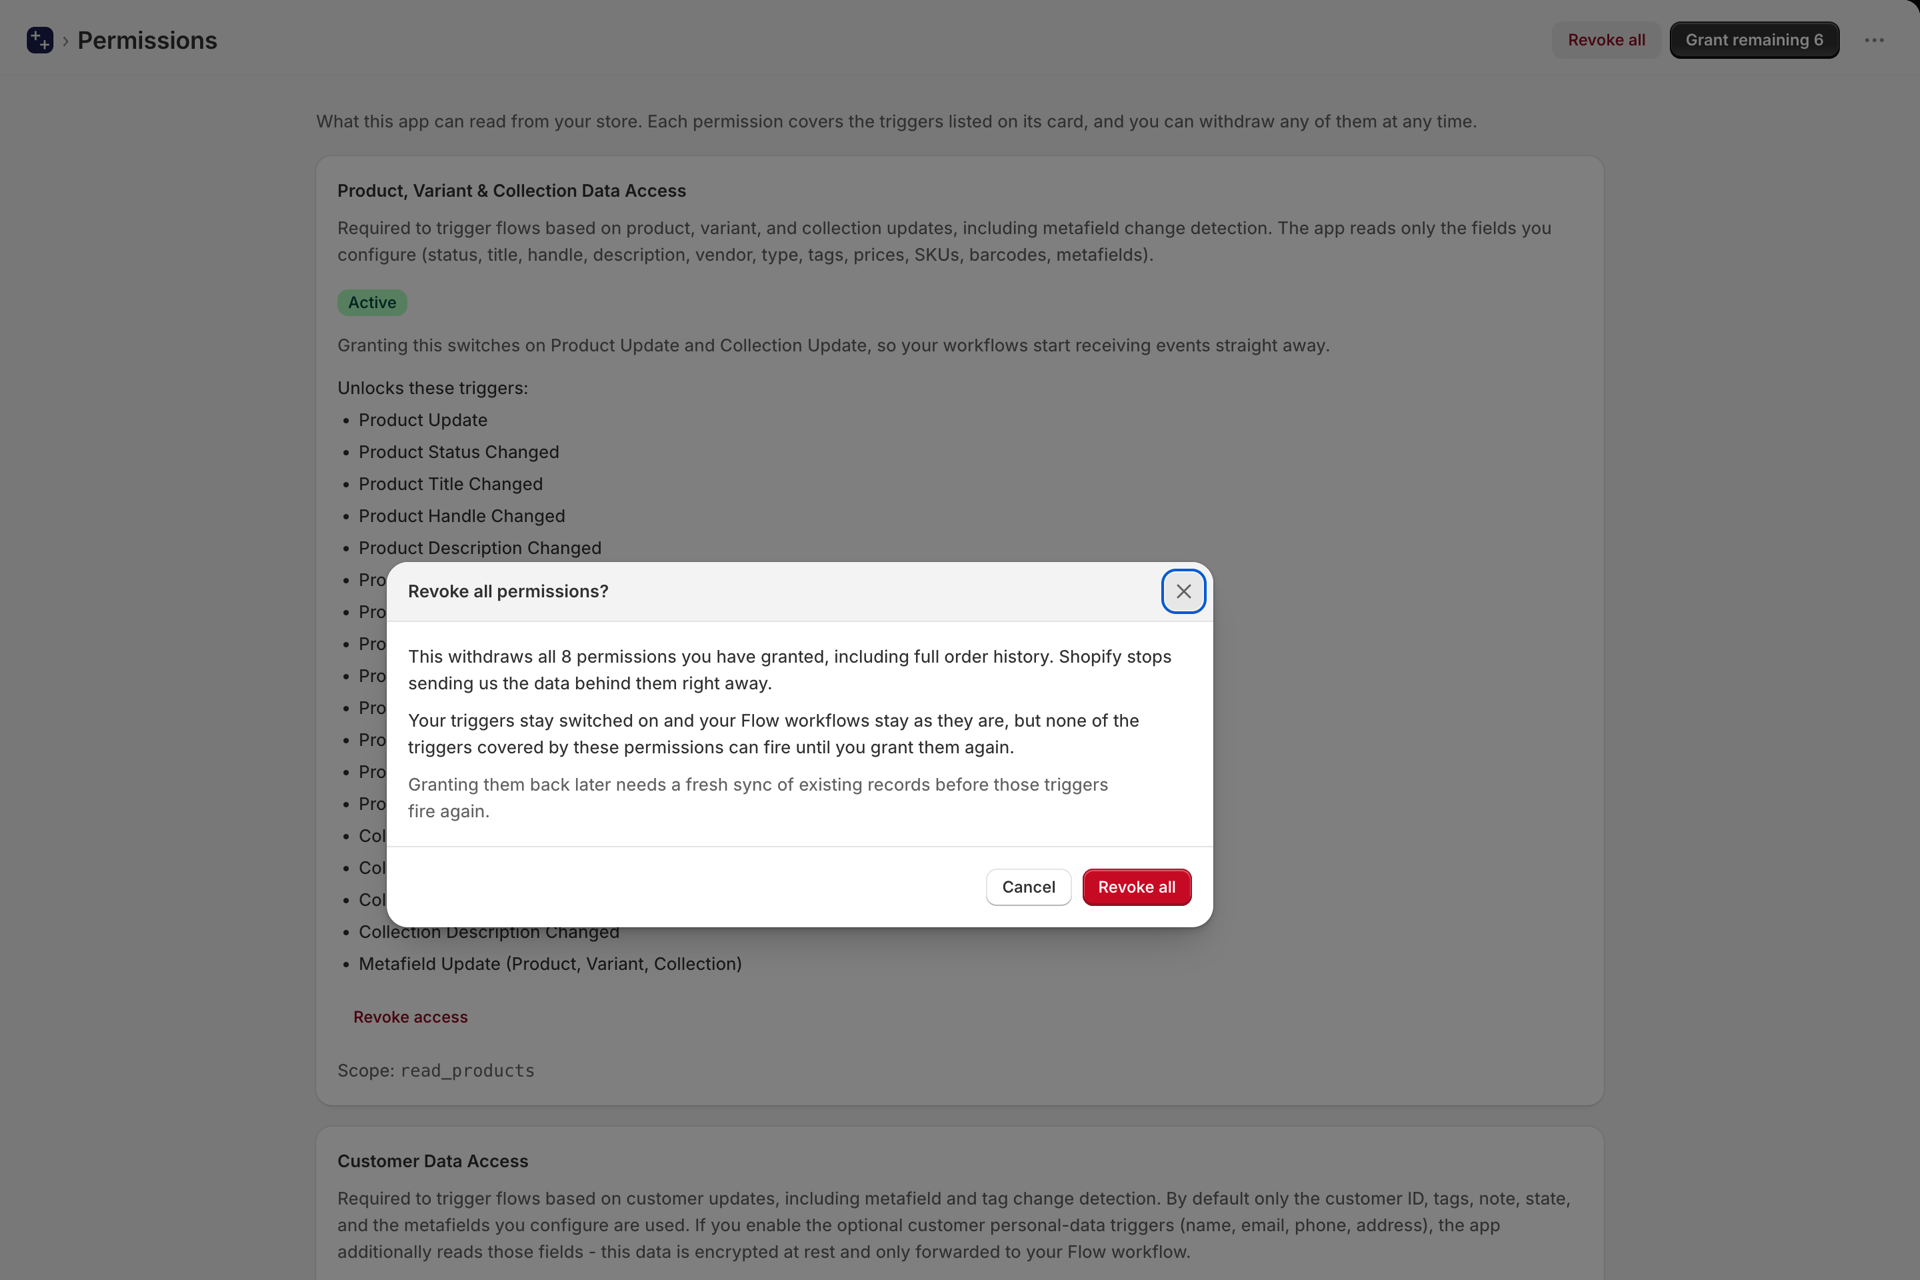
每張卡片都會標明其所解鎖的觸發條件,因此您可以根據想要的觸發條件反向推導。撤銷操作的運作方式相同,且會立即生效。在「觸發條件」頁面啟用某個觸發條件時,系統會當場要求所需的權限,因此您也可以順手授予權限。
權限
| 權限 | 解鎖 |
|---|---|
| 產品、變體與系列資料存取 | 產品、變體和系列觸發器,以及其元資料欄位 |
| 客戶資料存取 | 客戶觸發條件、標籤、備註、狀態、行銷同意以及客戶元資料欄位 |
| 訂單資料存取 | 訂單觸發條件、訂單明細、履約狀態、財務狀態及訂單元資料欄位 |
| 命令草案資料存取 | B2B 及批發工作流程的草稿訂單觸發條件 |
| 企業與企業所在地資料存取(B2B) | 公司、公司所在地及公司聯絡方式的觸發條件 |
| 優惠資料存取 | 完整的折扣生命週期(包含到期日) |
| 存貨資料存取 | 按地點劃分的庫存及變體成本觸發條件 |
| 位置資料存取 | 位置生命週期觸發器 |
| 市場資料存取 | 市場生命週期的觸發因素 |
| 出版物資料存取 | 產品已發佈至銷售管道,並已從該銷售管道撤下 |
| 部落格、部落格文章與頁面資料存取 | 線上商店內容觸發機制:部落格、部落格文章及頁面(投票) |
| 元物件資料存取 | 元物件條目觸發器 |
| Storefront 行為存取 | 由應用程式網路像素觸發的商店首頁與結帳觸發條件:商品、系列與購物車瀏覽、購物車變更、搜尋、結帳錯誤、折扣碼被拒、已登入及 B2B 造訪,以及自訂商店首頁觸發條件 |
受保護的客戶資料
少數觸發器會讀取個人資料:客戶姓名、電子郵件、電話號碼及地址;訂單寄送地址;訂單草稿中的電子郵件及地址。這些項目在權限設定之外需另行選擇同意,並在「權限」頁面上標示為_(選擇加入、受保護資料)_。
啟用時:
- 該應用程式僅讀取那些特定的欄位,
- 這些資料在靜態儲存時會被加密,而且
- 這些資料僅在 Flow 觸發器觸發的瞬間才會被解密,並僅轉發至 您自己的工作流程。
Storefront 行為存取
這項權限與其他權限有三個不同之處,在授予此權限之前,每一點都值得了解。
**它讀取的是購物者的行為,而非商店紀錄。**其背後是 Shopify 所提供的「read_customer_events」權限範圍,此權限是與 write_pixels 權限一併授予的,以便該應用程式能在您的商店前端安裝一個網路像素。僅憑此權限本身並不會收集任何資料。當第一個商店前端觸發器被啟用時,該像素才會被安裝;而在沒有任何商店前端觸發器啟用的情況下,它不會傳送任何資料。
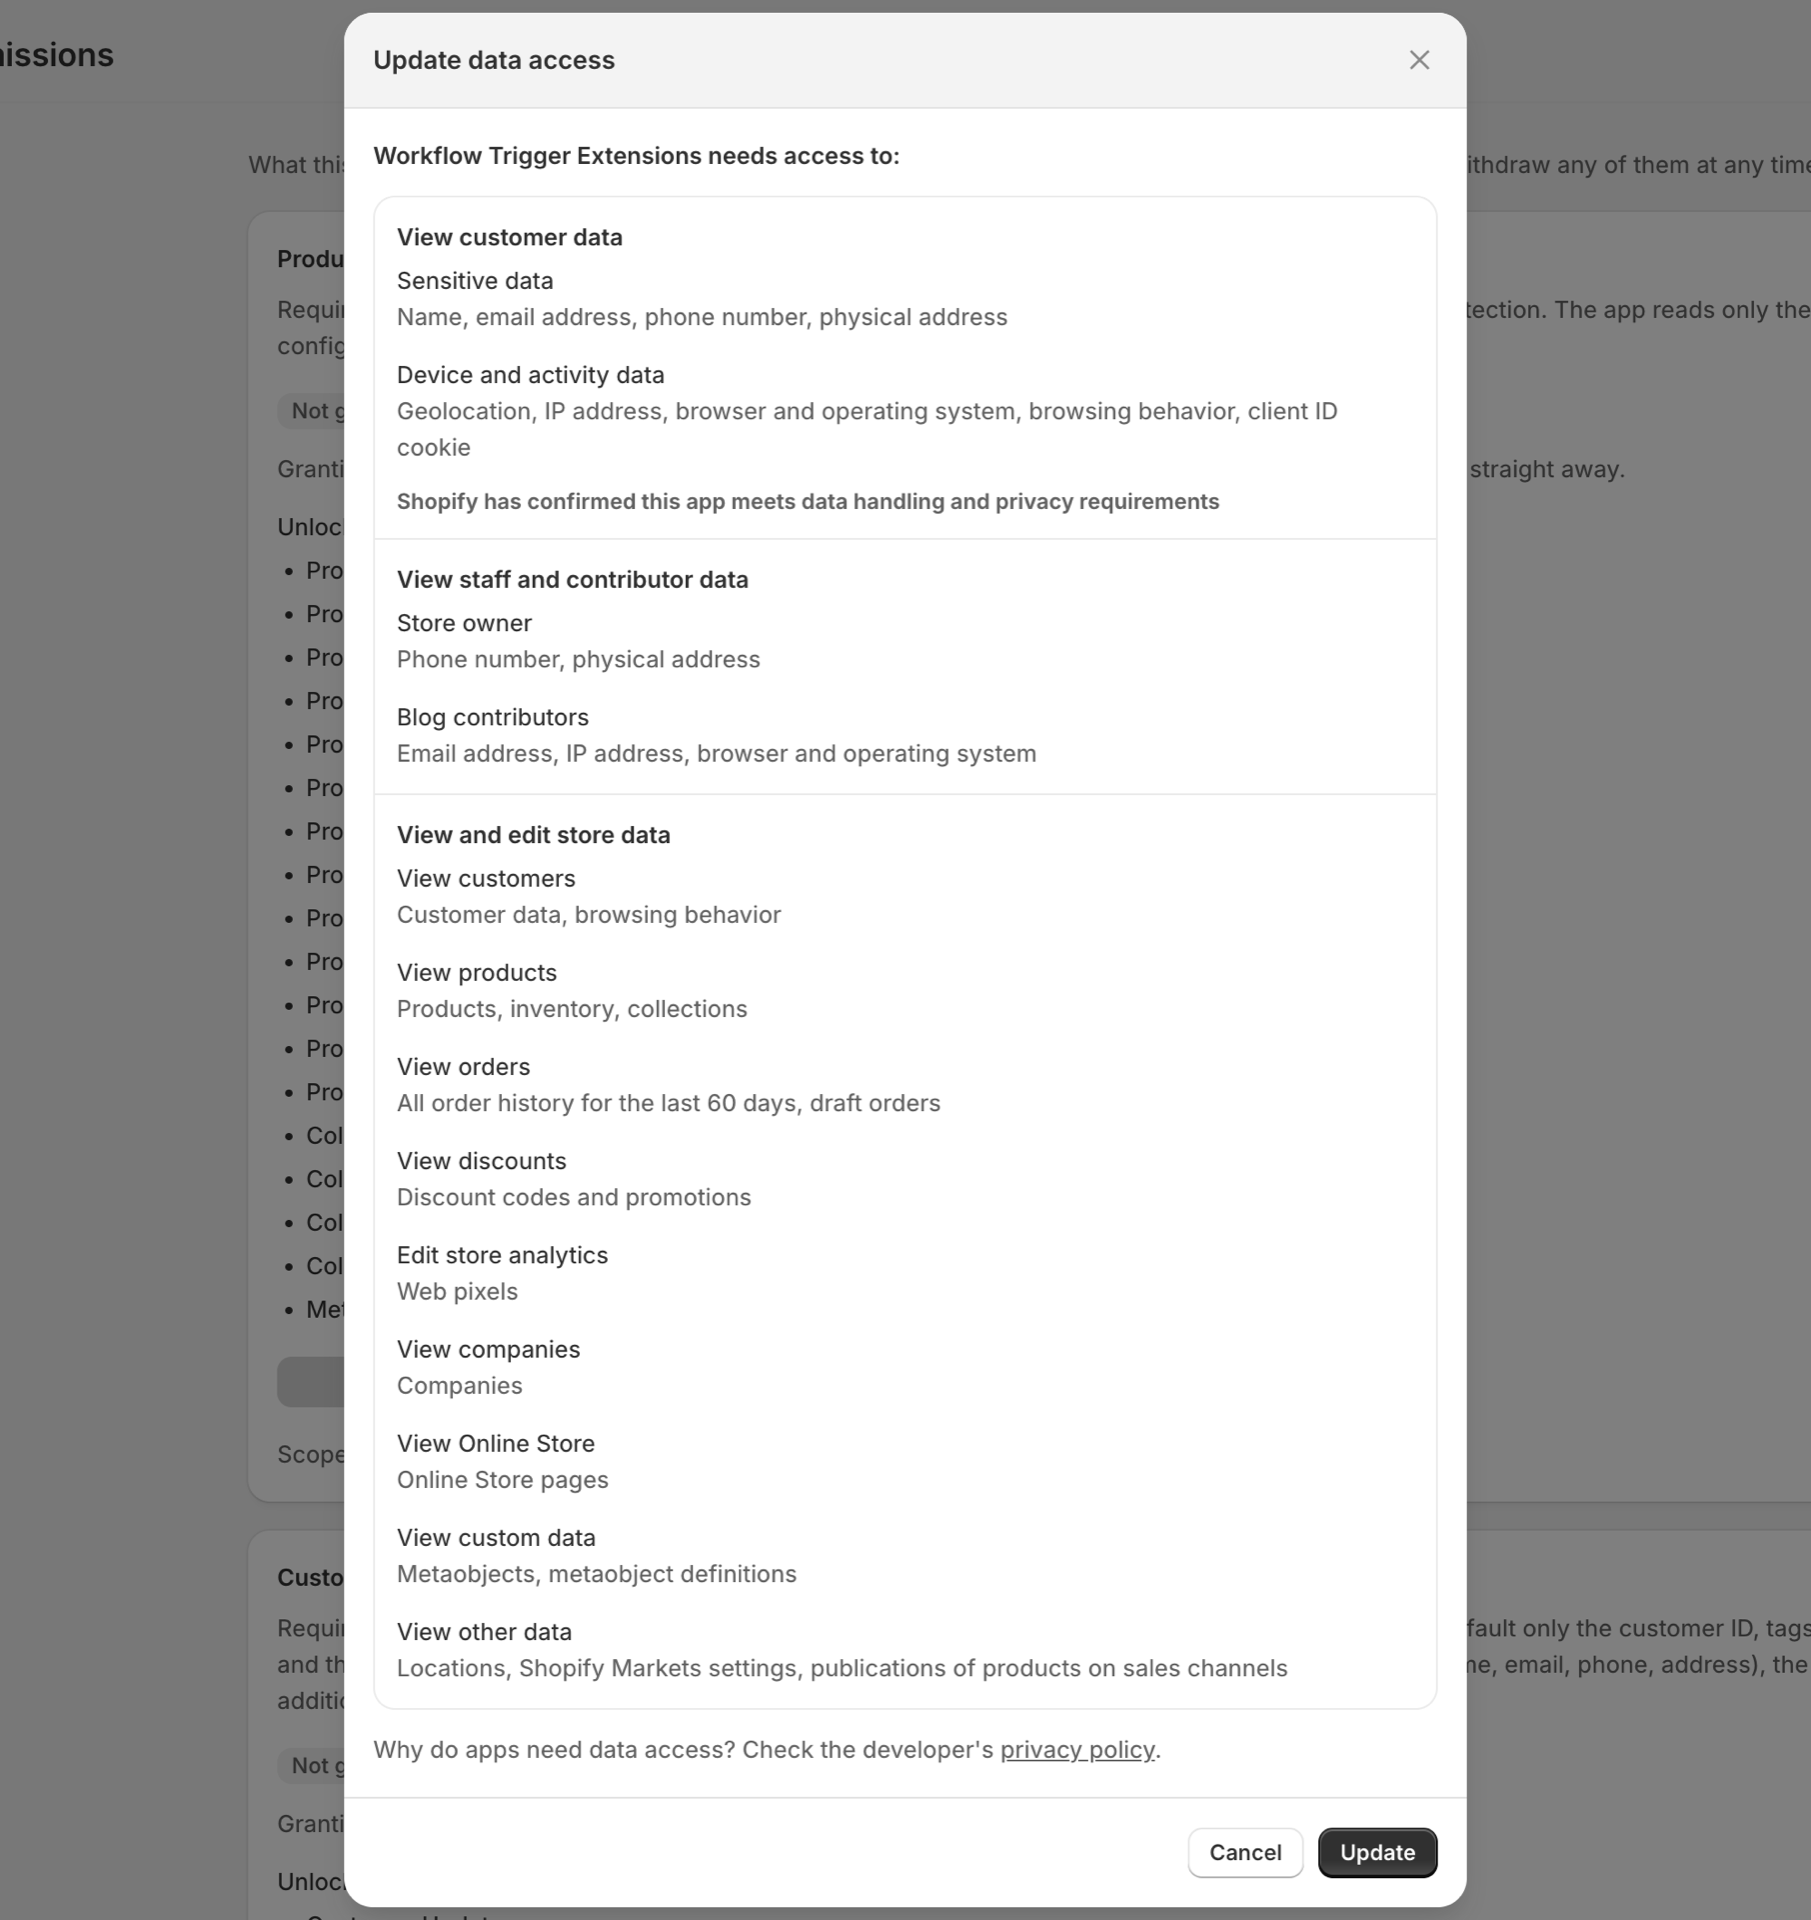
**Shopify 的權限同意對話框所涵蓋的範圍,比該應用程式的實際運作範圍更廣。**當您授予權限時,Shopify 會顯示一則關於敏感資料、裝置及活動資訊的警告。該文字由 Shopify 提供,對於每個請求此權限範圍的應用程式而言皆完全相同,且描述了該權限範圍可能允許的最廣泛內容。本應用程式實際傳送至其自身伺服器的內容為商務相關資訊: 產品、變體、系列、購物車及結帳的 ID 與標題、數量與價格、搜尋關鍵字、結帳錯誤訊息、被拒絕的折扣碼、購物者登入時的客戶 ID,以及已登入 B2B 買家的公司與地點 ID 及名稱,外加任何網頁請求中包含的 IP 位址。 該應用程式絕不會傳送購物者的姓名、電子郵件地址、電話號碼或郵寄地址,也不會轉發其他結帳欄位(例如禮品卡代碼)。
**是否收集任何資料,取決於您的購物者的同意與否。**此追蹤像素會遵循您商店的客戶隱私設定。若購物者未給予分析資料的同意,系統將在瀏覽器中移除此追蹤像素,相關事件將不會傳送至我們,既不產生任何費用,也不會觸發任何工作流程。身為商店業主,您仍須負責向訪客取得該項同意。
Storefront 事件會與您的其他「事件歷史記錄」一併儲存,並依照相同的排程進行刪除。有關觸發條件的詳細資訊,請參閱 Storefront 觸發器。
訂單歷史紀錄視窗
預設情況下,訂單快照的資料來源為過去 **60 **天內的資料,這也是 Shopify 預設提供的時間範圍。若您的工作流程需要偵測更早訂單的變更,請從「權限」頁面申請「擴展訂單歷史紀錄」範圍,並擴大時間範圍。
若您撤銷某項權限
依賴於該權限的觸發器將立即停止觸發。您的設定和工作流程配置將予以保留,因此重新授予權限後即可恢復這些設定。變更偵測將從新的基準線重新開始,而非重播權限被撤銷期間發生的事件。