权限与数据访问
每项数据权限均采用“主动同意”原则,并按资源逐一授予。如何授予这些权限、每项权限能解锁哪些功能,以及受保护的客户数据如何处理。
Workflow Trigger Extensions 安装时不请求任何数据访问权限。它所能读取的每个资源都需用户主动选择并逐一授权,因此该应用只能访问您的工作流程实际所需的数据。
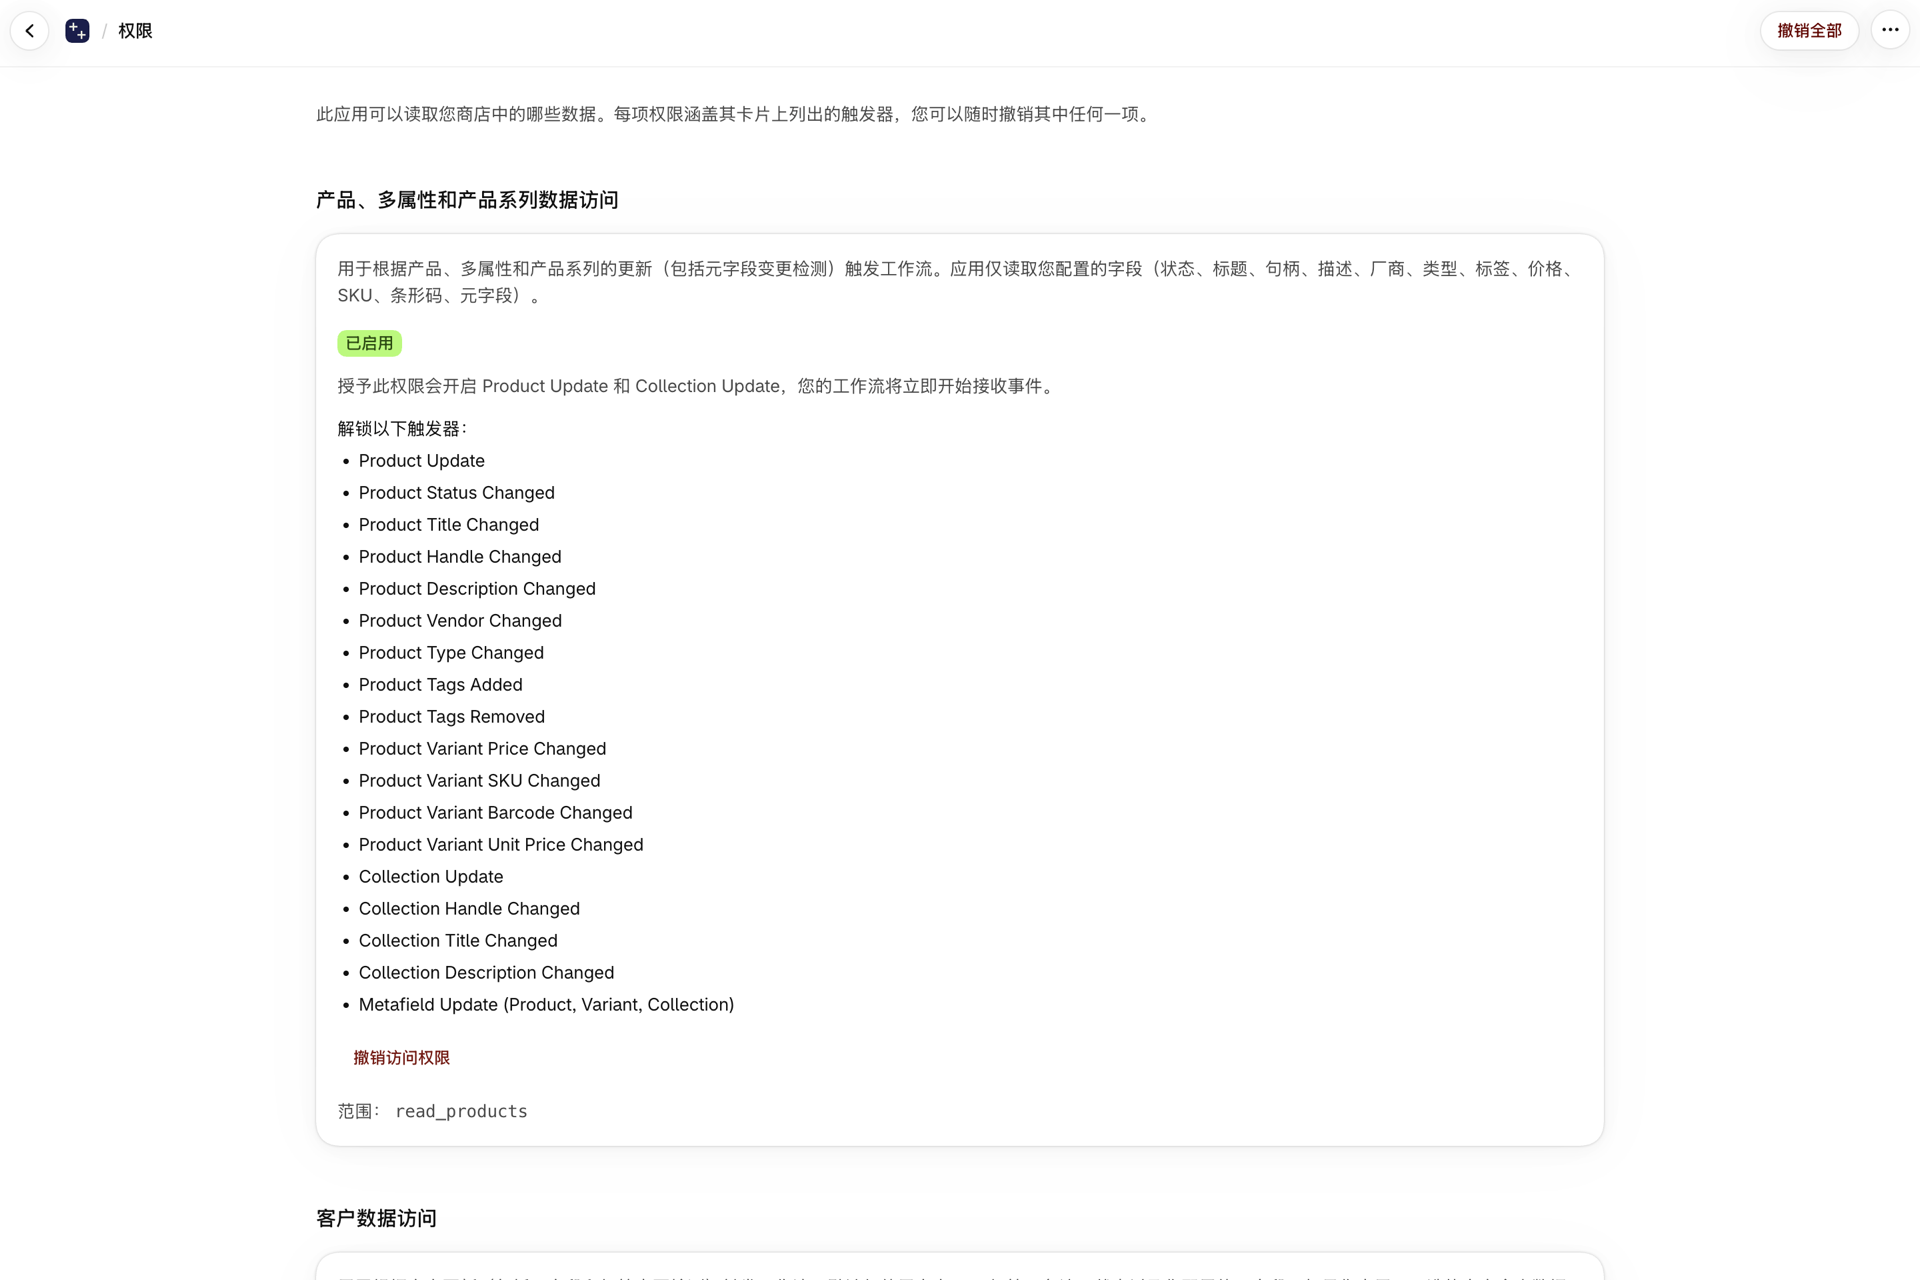
授予权限
- 在应用导航中打开**“权限”**。
- 找到包含所需数据的卡片。
- 单击**“授予**”,然后在Shopify的对话框中确认。
每张卡片都会注明其解锁的触发器,因此您可以根据所需的触发器倒推选择。撤销操作的原理相同,且立即生效。在“触发器”页面启用某个触发器时,系统会当场请求所需的权限,因此您也可以顺手授予权限。
权限
| 权限 | 解锁 |
|---|---|
| 产品、变体和产品系列数据的访问 | 产品、变体和产品系列触发器及其元字段 |
| 客户数据访问 | 客户触发器、标签、备注、状态、营销同意以及客户元字段 |
| 订单数据访问 | 订单触发器、订单项、发货、财务状态和订单元字段 |
| 《订单草稿》数据访问 | B2B 和批发工作流程的订单草稿触发器 |
| 公司及公司地点数据的访问(B2B) | 公司、公司地点和公司联系方式触发器 |
| 折扣数据访问 | 完整的折扣生命周期(包括到期) |
| 库存数据访问 | 按地点划分的库存和变体成本触发器 |
| 地点数据访问 | 地点生命周期触发器 |
| 市场数据访问 | 市场生命周期触发器 |
| 出版物数据访问 | 在销售渠道上发布和下架的产品 |
| 博客、博客文章和页面数据访问 | 在线商店内容触发器:博客、博客文章和页面(投票) |
| 元对象数据访问 | 元对象条目触发器 |
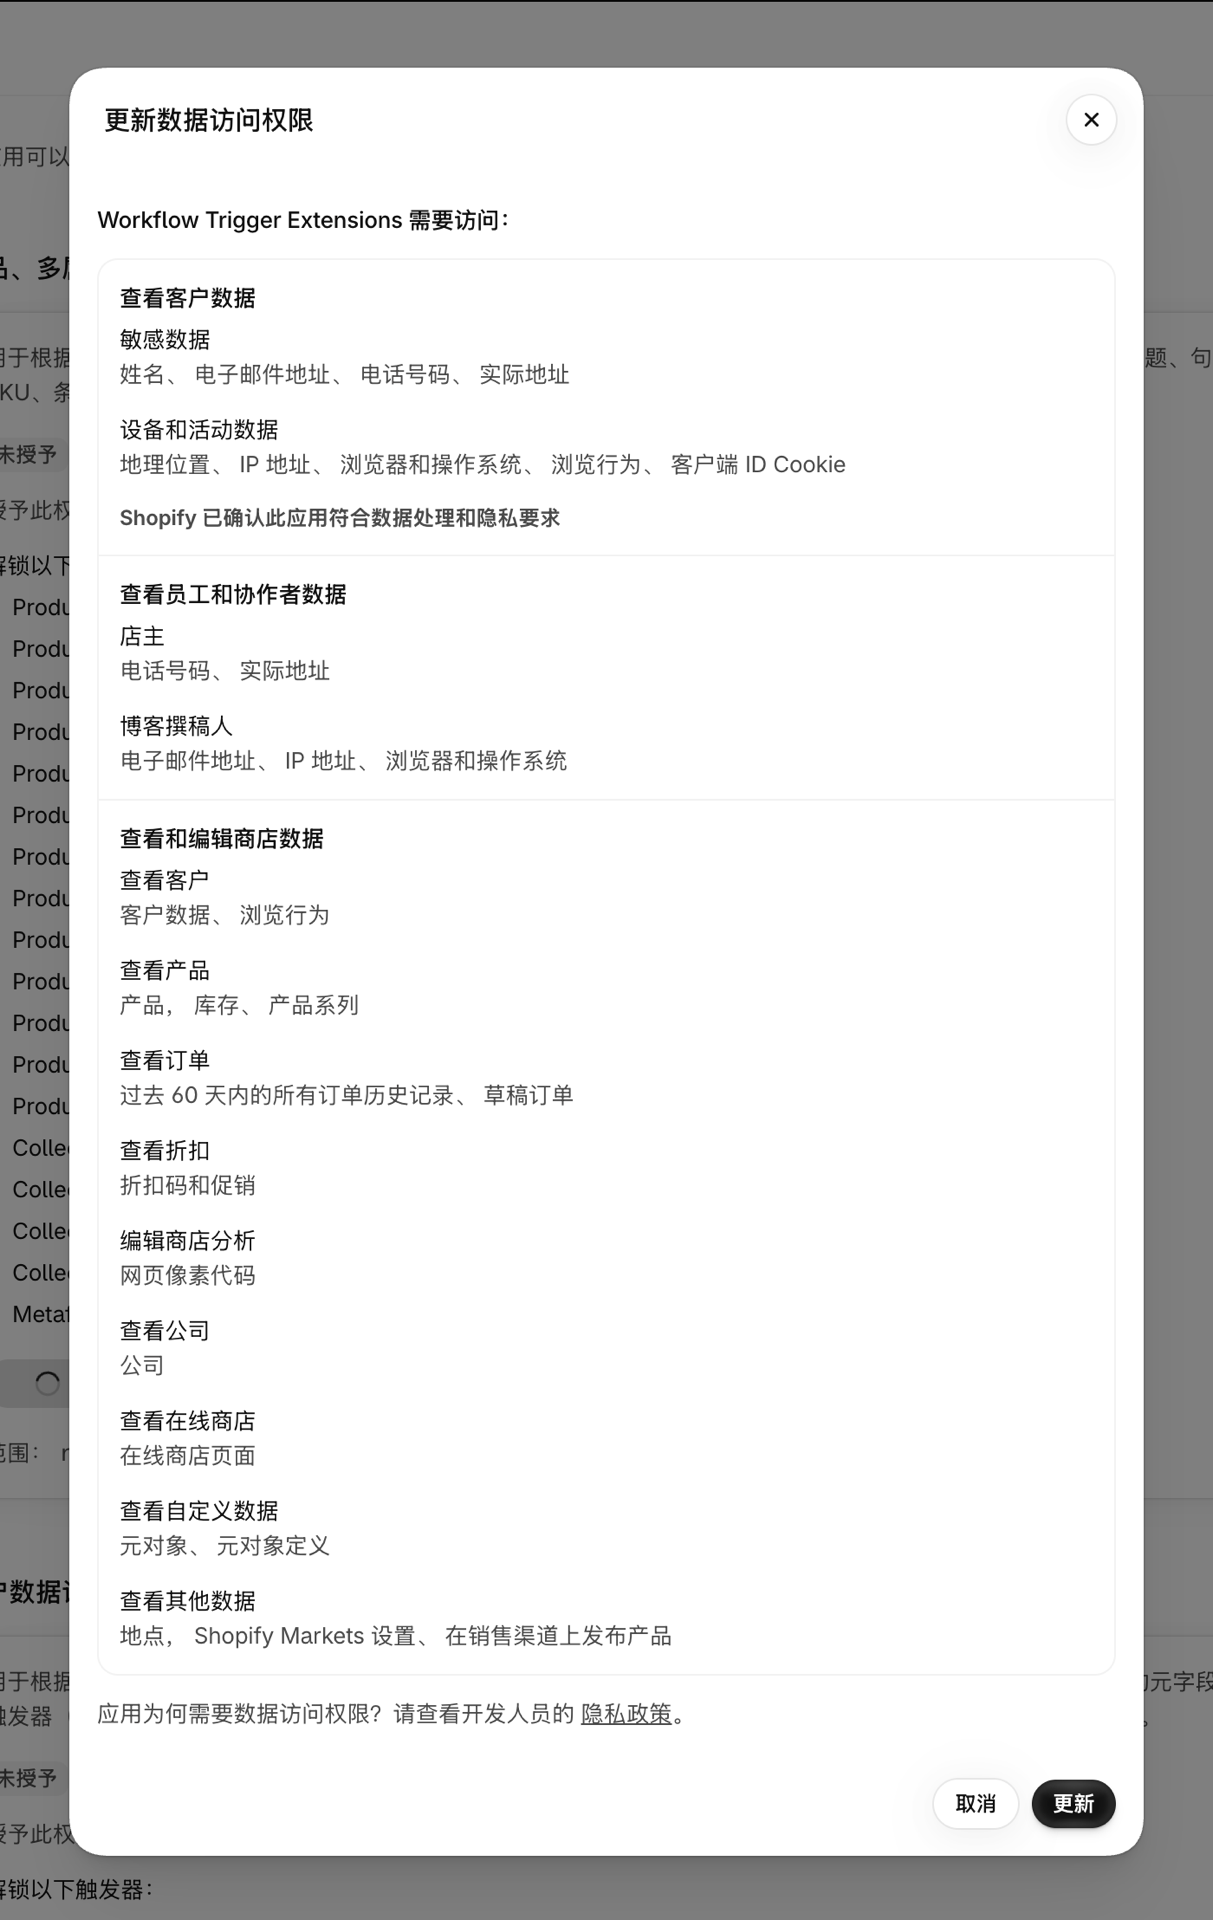
| 店面行为访问 | 由应用的网页像素触发的店面前端和结账触发器:商品、产品系列和购物车浏览、购物车变更、搜索、结账错误、折扣码被拒、已登录和B2B访问,以及自定义店面前端触发器 |
受保护的客户数据
少数触发器会读取个人数据:客户姓名、电子邮件、电话和地址;订单收货地址;订单草稿中的电子邮件和地址。这些数据在权限基础上需要用户主动选择同意,并在“权限”页面上标注为_(主动选择同意、受保护数据)_。
启用后:
- 该应用仅读取这些特定字段,
- 这些值在静止状态下是加密的,并且
- 它们仅在 Shopify Flow 触发器触发时才被解密,并仅转发至 您自己的工作流程。
店面行为访问
该权限与其他权限有三个不同之处,在授予该权限之前,了解这些区别非常重要。
**它分析的是购物者的行为,而非商店记录。**其背后是Shopify的read_customer_events权限范围,该权限与write_pixels权限一同授予,以便该应用能在您的店面前端安装一个网页像素。仅凭该权限本身不会收集任何数据。当首个店面触发器被启用时,该像素才会被安装;在没有店面触发器启用的情况下,它不会发送任何数据。
**Shopify 的权限对话框所涵盖的范围比该应用的实际功能更为广泛。**当您授予该权限时,Shopify 会显示一条关于敏感数据、设备及活动信息的警告。该文本由 Shopify 提供,对于所有请求该权限范围的应用均完全相同,且描述了该权限范围可能允许的最为广泛的情况。该应用实际发送至其自身服务器的仅是商业相关信息: 产品、变体、产品系列、购物车和结账的 ID 及标题、数量和价格、搜索词、结账错误提示文本、被拒绝的折扣码、购物者登录时的客户 ID,以及已登录 B2B 买家的公司和地点 ID 及名称,外加作为任何网络请求组成部分的 IP 地址。 该应用绝不会发送购物者的姓名、电子邮件地址、电话号码或邮政地址,也绝不会转发礼品卡代码等其他结账字段。
**是否收集任何数据取决于您的客户是否同意。**该像素会遵守您商店的客户隐私设置。对于未同意分析数据的客户,其浏览器中将不设置该像素,相关事件数据也不会传送给我们,既不产生任何费用,也不会触发任何工作流程。作为商店所有者,您仍需负责从访客处获取该同意。
店面事件会与您的其他“事件历史记录”一起存储,并按照相同的计划进行删除。有关触发器的详细信息,请参阅 Storefront 触发器。
订单历史记录窗口
默认情况下,订单快照的起始时间范围为最近 60 天,这是 Shopify 默认授予的范围。如果您的工作流程需要检测更早订单的变更,请在“权限”页面申请“扩展订单历史记录”范围,以扩大时间范围。
如果您撤销了一项权限
依赖于该权限的触发器会立即停止触发。您的设置和工作流程配置将被保留,因此重新授予该权限后,这些设置和工作流程配置将恢复。变更检测将从一个新的基线开始,而不是重放访问权限被撤销期间发生的情况。